Kategorie: Internet

Google Maps erhält neues Kartendesign

Google Maps Logo

Google hat heute ein Update für seinen Kartendienst Google Maps veröffentlicht. Das Update bezieht sich hauptsächlich auf das Kartendesign, welches laut Google eine bessere Darstellung und mehr Übersichtlichkeit bieten soll. Darüber hinaus werden interessante Bereiche in Städten automatisch farblich hervorgehoben. Alle Änderungen geschehen auf der Serverseite und werden automatisch für alle Nutzer am Desktop sowie unter Android und iOS sichtbar.

Die neue Optik verzichtet fortan auf Umrisse für normale Straßen. Hauptverkehrswege wie Autobahnen oder Bundesstraßen sind von der Änderung nicht betroffen. Beschriftungen wie Straßen- oder Ortsnamen haben eine neue Schriftart bekommen und fallen etwas größer aus. Außerdem werden interessante und beliebte Bereiche in Städten ab sofort optisch hervorgehoben. Google nennt diese Gegenden “Areas of Interest” und färbt sie anhand eines Algorithmus orange ein. Darunter fallen zum Beispiel Gebiete mit besonders vielen Cafés, Kneipen, Hotels, Restaurants und Einkaufsmöglichkeiten. Neue Nutzer sollen unbekannte Städte damit schneller und einfacher entdecken können.

Auf den ersten Blick gefallen mir die optischen Änderungen. Dadurch wirkt Google Maps moderner und auch die bessere Lesbarkeit der Beschriftung weiß zu gefallen. Bei längerer Betrachtung ist aber durchaus Kritik angebracht. Insgesamt wurde der Kontrast stark reduziert, wodurch kleine Straßen und bestimmte Gebiete stark mit der Umgebung verschwimmen. In vielen Fällen muss man jetzt noch genauer hinschauen, um verschiedene Inhalte voneinander abzugrenzen. Besonders schlimm wird es, wenn man Google Maps auf seinem Smartphone nutzt und die Sonne auf das Display scheint…

Was sagt ihr zum neuen Kartendesign?
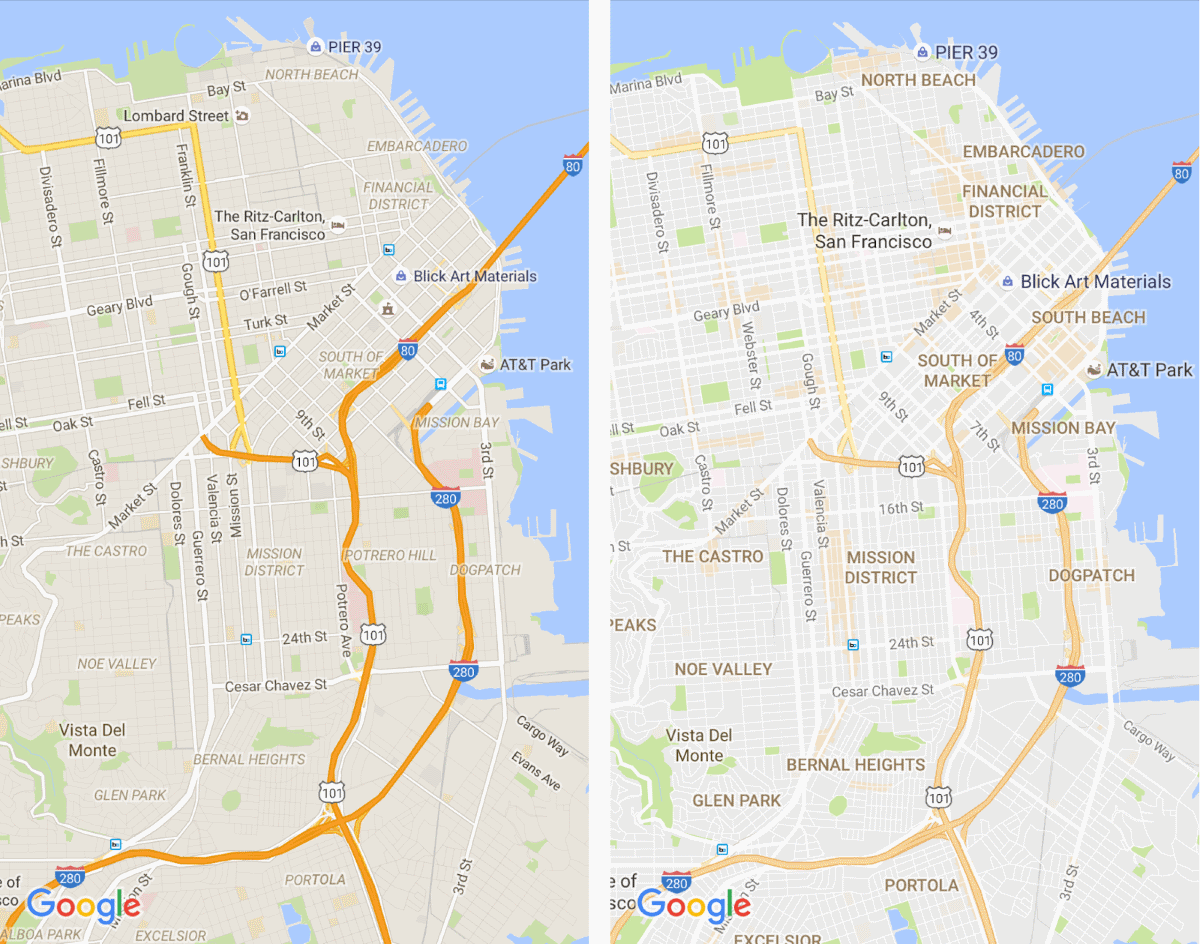
Altes (links) und neues (rechts) Karten-Design (Bild: Google)

Altes (links) und neues (rechts) Kartendesign (Bild: Google)
Kategorien: Internet

Poke Radar – So findet ihr die besten Pokémon

Pokémon GO

Ich selbst spiele kein Pokémon GO und habe von diesem Trend in der realen Welt auch noch nicht so viel gesehen. Naja ist auch eher schwieriger auf dem Land ;-) Nachdem gestern Abend der Central Park in New York durch eine Sichtung eines seltenen Pokémon regelrecht lahmgelegt wurde, muss ich gestehen, “the hype is real”.

Sie sehen gerade einen Platzhalterinhalt von YouTube. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.

Mehr Informationen

Wer keine Lust hat die Pokémon zu suchen, kann ab sofort auf die neue App Poke Radar zurückgreifen. Die App ist für iOS und Android verfügbar und zeigt auf einer Karte an, wo bestimmte Pokémon gesichtet wurden. Gleichzeitig können Nutzer auch selber Sichtungen melden. Ein Bewertungssystem soll falsche Meldungen vorbeugen. Immerhin wäre es schließlich möglich, dass falsche Sichtungen eingetragen werden, um andere Spieler von den guten Sammelplätzen fern zu halten.

Die Android-App musste aufgrund eines Fehler zurückgezogen werden und ist aktuell nicht erhältlich. Dies sollte sich aber demnächst wieder ändern, die App dürfte dann unter diesem Link erhältlich sein. Alternativ kann die Karte auch im Browser betrachtet werden.

Zum Poke Radar (Web-Version)

Super Angebote beim Amazon Prime Day

Heute am 12. Juli 2016 startet Amazon den zweiten Prime Day. Laut Amazon soll es die größte Rabattaktion seit Bestehen des Online-Händlers sein. Ab 6 Uhr heute Morgen sollen hunderte Angebote pro Stunde neu hinzukommen. Außerdem sollen die Stückzahlen der weltweit über 100.000 Angebote größer als in der Vergangenheit sein.

Darüber hinaus hat Amazon viele weitere Angebote in Petto. Besonders hervorzuheben ist der Rabatt von 20 Prozent auf alle Warehouse Deals. Letztes Jahr waren es nur 15 Prozent. Selbst ohne Rabatt bieten die Warehouse Deals sehr gute Preise und mit dem Extra-Rabatt von 20 Prozent können wirklich sehr gute Schnäppchen gemacht werden. Beispielsweise gab es das LG G4 (schwarz Leder) für 230 Euro (mittlerweile ausverkauft).

Amazon Prime Day

Kategorien: Internet

Die Neuerungen von HTML5.1 im Überblick

Zwei Jahre nach HTML5 befindet sich der neue Webstandard HTML5.1 auf der Zielgeraden. Er dürfte höchstwahrscheinlich im September 2016 fertiggestellt werden. Vor wenigen Tagen wurde der HTML5.1 Working Draft (Arbeitsversion) als sogenannter Empfehlungskandidat (Candidate Recommendation (CR)) veröffentlicht. Das bedeutet, dass die Arbeiten an den neuen Spezifikationen so gut wie abgeschlossen und keine Änderungen mehr zu erwarten sind. Jetzt kommt die W3C Patent Policy ins Spiel und überprüft, ob der Empfehlungskandidat implementiert und genutzt werden kann. Einige Features sind allerdings als gefährdet (at risk) gekennzeichnet. Diese Features könnten aus HTML5.1 herausfallen, sofern sie nicht von mindestens zwei Browsern unterstützt werden. Im September soll HTML5.1 dann offiziell als W3C Recommendation verabschiedet werden. Davon abgesehen wird in den nächsten Wochen der erste Working Draft von HTML5.2 erscheinen.

Kommen wir aber zurück zu HTML5.1 und werfen einen kurzen Blick auf die Neuerungen. Viele Features von HTML5.1 werden bereits jetzt von den meisten Browsern unterstützt.

  • <picture>-Element: ermöglicht die Auszeichnung verschiedener Bilder über  je ein eigenes source-Element, was vor allem im responsive Webdesign sinnvoll ist
  • srcset-Attribut: ermöglicht die Auszeichnung von Bildern für hochauflösende Bildschirme
  • <input>-Element mit neuen Datumseingaben: mit den neuen Typen “month” und “week” lassen sich neben Tagen und Uhrzeiten nun auch Monate und Kalenderwochen auswählen.

Darüber hinaus könnten mit HTML5.1 einige bisherige Elemente entfernt werden. Sie sind aktuell mit “at risk” gekennzeichnet und es steht noch nicht fest, ob sie den neuen Standard tatsächlich verlassen müssen. Sehr wahrscheinlich entfernt werden die drei Elemente <keygen>, <menu> und <dialog>, da sie nur von einzelnen Browsern unterstützt werden und außerdem kaum zum Einsatz kommen. Außerdem könnte es auch das Element <menuitem> oder den Input-Typ “datetime-local” treffen.

Kategorien: HTML5 & CSS3 Internet

Geschützte Vimeo-Videos downloaden

Vimeo Logo

Webseiten, die Videos zu Schulungs- oder Trainingszwecken anbieten, setzen oftmals auf eingebettete Vimeo-Videos. Diese Videos werden in den Privatsphäre-Einstellungen auf Domainebene berechtigt. Dies bedeutet, dass die betroffenen Videos nur auf der dafür berechtigten Webseite eingebettet werden können. Versucht man die Videos auf anderen Webseiten einzubinden, erscheint eine Fehlermeldung.

Die URL des Videos lässt sich ohne Probleme über den Quelltext der Webseite herausfinden, aber das hilft auch nicht weiter. Beim direkten Abspielen des Videos erscheint dieselbe Fehlermeldung.

Sorry

Because of its privacy settings, this video cannot be played here.

Darüber hinaus ist auch der Download solcher Videos gesperrt. Viele Download-Tools versprechen zwar einen schnellen und einfachen Download, aber dies funktioniert in der Praxis nicht.

Download Vimeo-Videos

Wirft man einen genaueren Blick auf die Privatsphäre-Einstellungen bei Vimeo, ist schnell klar, wie die Privatsphäre auf Domainebene funktioniert. Grundsätzlich handelt es sich um gar kein wirkliches “Sicherheitsfeature”, denn die entsprechende Funktion basiert lediglich auf dem HTTP-Referrer. Damit ist es kein großes Problem an das gewünschte Video zu gelangen.

Zuerst wird der kostenlose Web-Debbuging-Proxy Fiddler benötigt. Mit Hilfe des Tools kann HTTP- und HTTPS-Traffic aufgezeichnet, analysiert und modifiziert werden. Fiddler kann hier heruntergeladen werden. Ich empfehle die Verwendung von Fiddler 4, welches allerdings ein installiertes .NET Framework 4 voraussetzt.

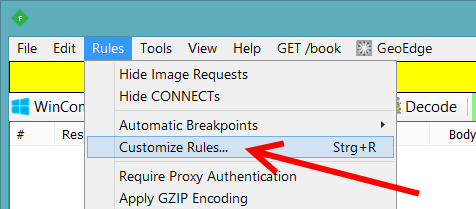
Nach erfolgreicher Installation kann Fiddler gestartet werden. Anschließend wählt ihr im Menü “Rules” und dann “Customize Rules… aus”. Alternativ könnt ihr auch das Tastenkürzel STRG + R nutzen.

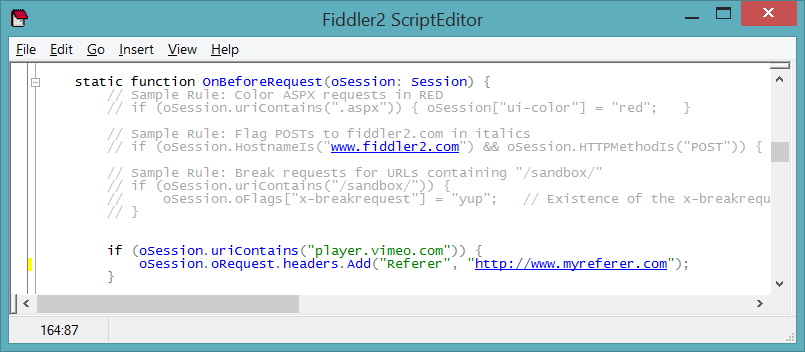
Ein Pop-Up-Fenster erscheint und fragt, ob ihr den Fiddler2 ScriptEditor downloaden und installieren wollt. Da die notwendigen Änderungen mit diesem Editor deutlich einfacher als mit Notepad sind, empfehle ich den Editor zu verwenden.

Im ScriptEditor müsst ihr nun nach “OnBeforeRequest” suchen. An dieser Stelle kann Code zum Ergänzen oder Ändern des HTTP-Headers eingefügt werden. In unserem Fall möchten wir beim Aufruf von Vimeo-Videos einen speziellen HTTP-Referrer übergeben. Dazu müsst ihr folgende zwei Regel ergänzen. Vergesst nicht den Referrer anzupassen.

if (oSession.uriContains("vimeocdn.com")) {
	oSession.oRequest.headers.Add("Referer", "http://www.myreferer.com");           
}
if (oSession.uriContains("player.vimeo.com")) {
    oSession.oRequest.headers.Add("Referer", "http://www.myreferer.com");
}

Jetzt könnt ihr die Datei speichern und den ScriptEditor beenden. Fiddler muss aber geöffnet bleiben!

Zum Schluss müsst ihr lediglich noch dafür sorgen, dass euer Download-Tool über Fiddler läuft. Dies geschieht über die Konfiguration eines Proxy-Servers. Da dies in jedem Tool unterschiedlich aussieht, gehe ich nicht weiter darauf ein. Als Proxy-Server-IP muss “localhost” und als Port “8888” verwendet werden.

Jetzt solltet ihr geschützte Vimeo-Videos ohne Probleme downloaden können.

Kategorien: Internet Tutorials

Download privacy protected Vimeo videos

Vimeo Logo

There are a lot of websites with embedded Vimeo videos for training or education purposes. Most likely these videos are domain-level privacy protected. That means only the specific website is permitted to embed the videos. If you try to embed the video on another website you will receive an error message.

Of course it’s very easy to identify the URL of the Vimeo video via the source code of the website but this doesn’t help you. The same error will be displayed if you attempt to access the video directly.

Sorry

Because of its privacy settings, this video cannot be played here.

Furthermore it’s not possible to download the video. There are numerous video download tools which promise a fast and easy download but they will all fail.

Download Vimeo videos

If you dig deeper into the privacy settings of Vimeo you will notice how domain-level privacy is working. Generally it’s no real security feature because it’s only based on the HTTP referer. So it’s no problem to handle this.

First of all we need free web debugging proxy Fiddler. This tool allows us to capture, analyze and modify HTTP and HTTPS traffic. You can download Fiddler here. Please use Fiddler 4 if possible which requires .NET Framework 4.

When the installation is finished please launch Fiddler. Now select “Rules” from the menu and then “Customize Rules…” (or CTRL + R).

A pop-up appears and wants to know if you want to download and install Fiddler2 ScriptEditor. I recommend that because it’s much easier to do the necessary changes with this editor than in Notepad.

In ScriptEditor search for “OnBeforeRequest”. This is where you can put the code to add or modify HTTP headers. We want to add a specific HTTP referer to all requests for Vimeo videos. Enter the following rules and don’t forget to adapt the referer.

if (oSession.uriContains("vimeocdn.com")) {
	oSession.oRequest.headers.Add("Referer", "http://www.myreferer.com");           
}
if (oSession.uriContains("player.vimeo.com")) {
    oSession.oRequest.headers.Add("Referer", "http://www.myreferer.com");
}

Save the File and close ScriptEditor, but leave Fiddler running. The Fiddler part is finished.

The only thing left to do is pointing your download tool to use Fiddler. You can achieve this with configuring a proxy server. I will not discuss it in detail because every software handles this differently. Just add a HTTP proxy with host “localhost” and port “8888”.

Finally you should be able to download privacy protected Vimeo videos.

Kategorien: Internet Tutorials

KeePass 2 durch unsichere Update-Funktion gefährdet

KeePass Logo

Der beliebte Passwortmanager KeePass 2 ist durch die Update-Funktion gefährdet und  potentiell angreifbar. Der Entwickler ist sich dem Problem bewusst, lehnt eine Beseitigung der Ursache derzeit aber ab und verweist auf die Zukunft. KeePassX ist nicht betroffen.

Durch eine Schwachstelle in der integrierten Update-Funktion ist der Passwortmanager KeePass 2 offensichtlich für Man-in-the-Middle-Angriffe verwundbar. Der Update-Check läuft über unverschlüsselte HTTP-Anfragen und lässt sich somit theoretisch durch Dritte manipulieren. Es wird zwar kein automatisches Update heruntergeladen, aber bei einer neuen Version öffnet der Update-Check die KeePass-Webseite. Angreifer könnten hier beispielsweise auf falsche Webseiten verweisen und somit manipulierte Versionen von KeePass in Umlauf bringen.

Weitere Details könnt ihr im Blog von Florian Bogner finden, welcher die Verwundbarkeit entdeckt hatte. Außerdem stellt er ein Video zur Verfügung, in dem er einen Man-in-the-Middle-Angriff vorführt:

https://www.youtube.com/watch?v=gOxcQSbpA-Q

Bogner hat den Entwickler Dominik Reichl bereits im Februar dieses Jahres über die Sicherheitslücke informiert. Dieser soll noch am gleichen Tag geantwortet haben, dass HTTPS wegen geringeren Werbeeinnahmen aktuell keine praktikable Lösung sein würde. Mittlerweile hat der Entwickler sich auch direkt bei Sourceforge zu Wort gemeldet. Demnach ist er sich dem Problem bewusst und verspricht eine baldige Lösung.

Bis dahin solltet ihr den automatischen Update-Check deaktivieren und die Updates manuell herunterladen. Anschließend solltet ihr die digitale Signatur der Software überprüfen. Sowohl der Installer als auch das Programm selbst sind entsprechend signiert.

Gehaltsübersicht Deutschland: Bundesagentur für Arbeit veröffentlicht Entgeltatlas

Logo Bundesagentur für Arbeit

Vor wenigen Tagen hat die Bundesagentur für Arbeit den neuen Entgeltatlas veröffentlicht. Dieser gibt einen guten Überblick über Löhne und Gehälter vieler Berufe in Deutschland.

Nach der Veröffentlichung war der Atlas am Dienstagabend aufgrund des hohen Besucheransturms mehrere Stunden nicht erreichbar. Mittlerweile ist die Webseite wieder verfügbar und gibt Auskunft über die Gehälter von vielen Berufsgruppen. Neben den Durchschnittsgehältern lassen sich die Daten auch nach Bundesländer, Geschlecht oder Alter auswerten. Als Datenbasis dienen alle sozialversicherungspflichtig Vollzeitbeschäftigten im Jahr 2014. Bei speziellen Berufsgruppen kann es daher vorkommen, dass nicht genügend Menschen in diesem Beruf tätig sind und nur Näherungswerte veröffentlicht werden.

Dennoch empfinde ich den Entgeltatlas als eine sinnvolle Sache. Er sorgt für mehr Transparenz im Lohn- und Gehaltsgefüge in Deutschland. Dabei ist deutlich ersichtlich, dass immer noch eine hohe Diskrepanz zwischen dem Osten und dem Westen in Deutschland besteht. Die höchsten Gehälter werden in Bayern und Baden-Württemberg gezahlt. Darüber hinaus dürfte der Entgeltatlas vor allem Berufseinsteigern und Jobsuchenden helfen, um eine ungefähre Orientierung über die Verdienstmöglichkeiten zu erlangen.

Andere kostenlose Angebote sind kaum vorhanden und kommerzielle Angebote setzen oft auf Umfragen oder Auswertungen von Stellenanzeigen. Dieses Vorgehen dürfte aber durchaus Zahlen produzieren, die sich deutlich von der Realität unterscheiden.

Zum Entgeltatlas der Bundesagentur für Arbeit

Kategorien: Internet

Endlich: WLAN-Störerhaftung wird abgeschafft

Nach rund drei Jahren ist es endlich so weit: Die Große Koalition aus Union und SPD hat sich beim Thema WLAN-Störerhaftung geeinigt. Damit müssen Betreiber offener WLANs nicht mehr pauschal für das Surfverhalten der Nutzer haften. Das Gesetzt dürfte wohl noch vor der Sommerpause beschlossen werden, sodass es bereits im Herbst in Kraft treten könnte.

Das Gutachten des Europäischen Gerichtshofs im März und das Machtwort der Bundeskanzlerin zur Störerhaftung hat die Verhandlungen offensichtlich deutlich beschleunigt. Nach mehrmonatigem Hin und Her sind sich die Union und die SPD im Bundestag zur Abschaffung der WLAN-Störerhaftung einig geworden. Demnach soll das sogenannte Providerprivileg zukünftig auch für private und nebengewerbliche Anbieter (wie z.B. Restaurants) gelten. WLANs müssen dann weder mit einem Passwort noch mit einer Vorschaltseite gesichert werden. Die CDU/CSU hat bis zuletzt eine Vorschaltseite (Captive Portal) favorisiert, um insbesondere Urheberrechtsverletzungen einzudämmen. Da dies glücklicherweise jetzt auch vom Tisch ist, werden damit erstmals komplett offene Hotspots möglich.

Betreiber von offenen WLANs können zukünftig weder für ein Fehlverhalten der Nutzer verantwortlich gemacht werden, noch müssen sie die Nutzer identifizieren oder ihr Surfverhalten protokollieren. Der CDU-Politiker Thomas Jarzombek sagte jedoch, dass man durch das Providerprivileg nicht von allem befreit sei. Auf richterliche Anordnung müsse man bestimmte Nutzer sperren, wenn diese beispielsweise Gesetzesverstöße begehen.

Kategorien: Internet

Opera zukünftig mit integriertem VPN

Opera Logo

Mit Opera 15 hat das norwegische Unternehmen Opera  Mitte 2013 einen Neuanfang gewagt. Der proprietäre Browser Opera 12 wurde eingestellt und durch einen neuen, auf Chromium basierenden Browser ersetzt. Mittlerweile ist der Browser bei Version 36 angekommen und hat sich trotz einiger Anfangsprobleme durchaus zum Guten entwickelt. Dennoch fristet er nur noch ein Nischendasein.

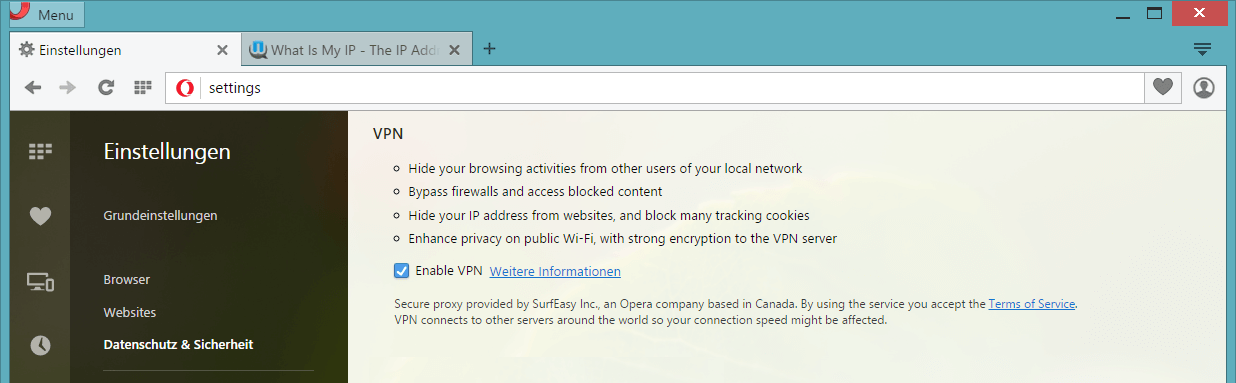
In der aktuellen Entwicklerversion 38 hat Opera ein interessantes Feature spendiert bekommen: eine kostenfreie VPN-Lösung ohne Begrenzung beim Datenvolumen. Standardmäßig ist die neue Funktion deaktiviert und muss erst in den Einstellungen unter dem Punkt “Datenschutz & Sicherheit” aktiviert werden.

Opera VPN aktivieren

Der VPN-Dienst wird von der Opera-Tochter SurfEasy bereitgestellt, welche bisher nur eine kostenpflichtige VPN-Lösung anbietet. Die in Opera eingebaute VPN-Lösung ist dagegen völlig kostenfrei und auch ohne Anmeldung nutzbar.

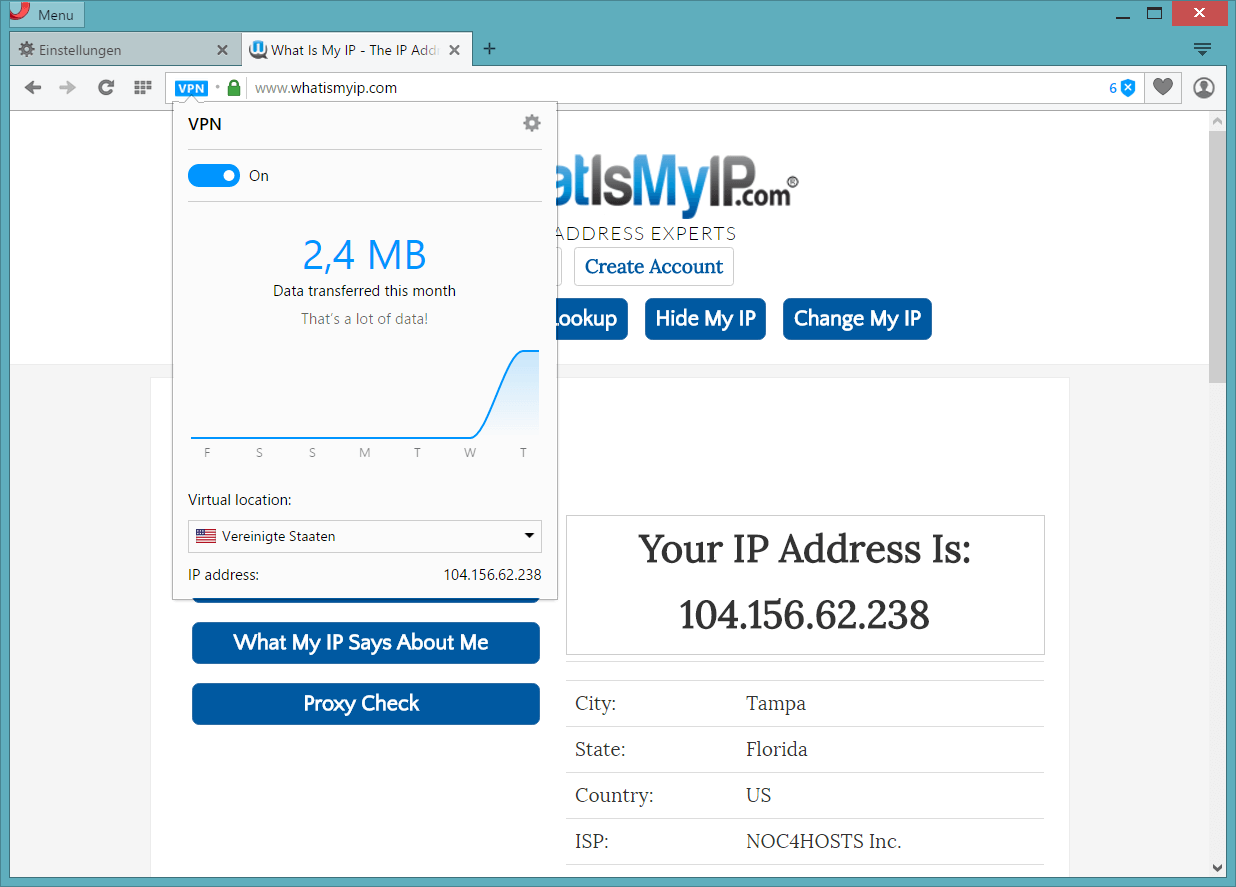
Nach dem aktivieren der VPN-Funktion lässt sich die Nutzung über einen Klick in die Adressleiste steuern. Von dort kann das VPN jederzeit ein- und ausgeschaltet werden. Darüber hinaus lassen sich hier auch das verbrauchte Datenvolumen einsehen und der virtuelle Standort festlegen. Aktuell werden Deutschland, Kanada und die USA angeboten. Opera verspricht in Zukunft weitere Standorte zu ergänzen.

Opera VPN

In einem kurzen Test haben die VPN-Funktion und der Standortwechsel einwandfrei funktioniert. Je nach gewähltem Standort war die Verbindung aber relativ langsam, wodurch die Lösung aktuell weniger für YouTube, sondern eher zum Surfen geeignet ist. Hier wird Opera in Zukunft sicher noch nachbessern. Die native Verzahnung mit dem Browser und die einfache Bedienung haben mir aber sehr gut gefallen. Fairerweise sollte ich noch erwähnen, dass es sich eher um einen Proxy-ähnlichen Dienst handelt, der nur für den Browser funktioniert. Eine richtige VPN-Lösung agiert systemweit und kann von jeglicher Software genutzt werden.

In den nächsten Wochen dürfte die VPN-Funktion auch in der Betaversion verfügbar sein, bevor sie dann für die finale Version freigegeben wird.

Download Opera Developer

Let’s Encrypt verlässt Beta-Phase

Let' s Encrypt Logo

Die Zertifizierungsstelle (CA) Let’s Encrypt hat in ihrem Blog bekannt gegeben, dass man gestern die Beta-Phase verlassen hat. Anfang September 2015 startete der geschlossene Beta-Test, bevor im Dezember 2015 die öffentlichen Beta folgte.

In der insgesamt siebenmonatigen Testphase wurden laut Let’s Encrypt 1,7 Millionen Zertifikate für mehr als 3,8 Millionen Webseiten ausgestellt. Durch diese enorme Anzahl haben die Entwickler mittlerweile genügend Erfahrung und Vertrauen in ihre Systeme, um in den Regelbetrieb überzugehen.

Gleichzeitig konnte die CA einige neue Sponsoren gewinnen und die bisherigen Verträge mit Cisco und Akamai um weitere drei Jahre verlängern. Dadurch kann die Entwicklung ungebremst weitergehen. In den nächsten Monaten ist die Unterstützung von IPv6 sowie von internationalisierten Domainnamen (IDNs) geplant.

Kategorien: Internet

Amazon bietet nun auch Zwei-Faktor-Authentifizierung

Amazon Logo

Im November 2015 hat Amazon die Möglichkeit der Zwei-Faktor-Authentifizierung eingeführt. Das Verfahren wird auch doppelte Anmeldesicherheit genannt und ist eine zusätzliche Sicherheitsschicht. Beim Login wird neben dem Benutzernamen und Passwort noch ein dritte Komponenten (meist ein zufälliger Zahlencode) benötigt. Das zufällige Passwort kann bei Amazon entweder per SMS zugesendet oder über eine Authenticator-App generiert werden.

Die Ersteinrichtung der Zwei-Faktor-Authentifizierung ist aktuell nur auf der amerikanischen Webseite amazon.com möglich. Hier solltet ihr zwingend auf die Authenticator-App setzen, da es mit der SMS-Option augenscheinlich Probleme gibt. Nach erfolgreicher Ersteinrichtung ist die Option aber auch auf der deutschen Amazon-Webseite sichtbar und kann dort dann problemlos auf SMS umgestellt werden.

Einrichtung

  1. Zuerst müsst ihr euch mit eurem deutschen Account auf Amazon.com einloggen.
  2. Anschließend wechselt ihr in die Account-Einstellungen und wählt den Punkt “Advanced Security Settings”. Einfacher geht es mit diesem Link: https://www.amazon.com/a/settings/approval
  3. Dort klickt ihr auf den Button “Get Started” und wählt anschließend auf der nächsten Seite den Punkt “Authenticator App” aus.
  4. Ich habe das Ganze mit der “Google Authenticator” App eingerichtet. Nach der Verifikation muss noch eine Backup-Methode ausgewählt werden. Hier könnt ihr dann ohne Probleme die SMS-Methode auswählen.
  5. Anschließend könnt ihr noch auswählen, dass die Zwei-Faktor-Authentifizierung auf dem aktuell verwendeten Gerät nicht angewendet werden soll.
  6. Damit ist die Zwei-Faktor-Authentifizierung erfolgreich eingerichtet.

Ab sofort sind die “Erweiterten Sicherheitseinstellungen” auch auf der deutschen Amazon-Seite verfügbar. Ihr müsst die Einstellungen fortan also nicht mehr über Amazon.com erledigen.

Kategorien: Internet

Let’s Encrypt-Zertifikate auf Synology-NAS einrichten

Let' s Encrypt Logo

Let’s Encrypt befindet sich seit Dezember 2015 in der öffentlichen Beta und kann seitdem von jedem kostenlos benutzt werden. In der Praxis gibt es allerdings noch Einschränkungen, da die Einrichtung eines entsprechenden Let’s-Encrypt-Zertifikats in vielen Fällen manuelle Handarbeit erfordert und noch nicht vollautomatisch abläuft. Nicht so bei Synology. Der taiwanesische NAS-Spezialist hat Let’s Encrypt mit dem neuen DiskStation Manager (DSM) 6.0 integriert, wodurch ein Zertifikat automatisch generiert und im System installiert werden kann.

Vorbereitung

Damit die automatische Zertifikatsanforderung funktioniert, muss Port 80/TCP vom Internetrouter auf das NAS-System weitergeleitet werden. Für den Zugriff vom Internet auf das NAS werden dann ggf. noch weitere Portweiterleitungen benötigt (siehe Ende des Artikels).

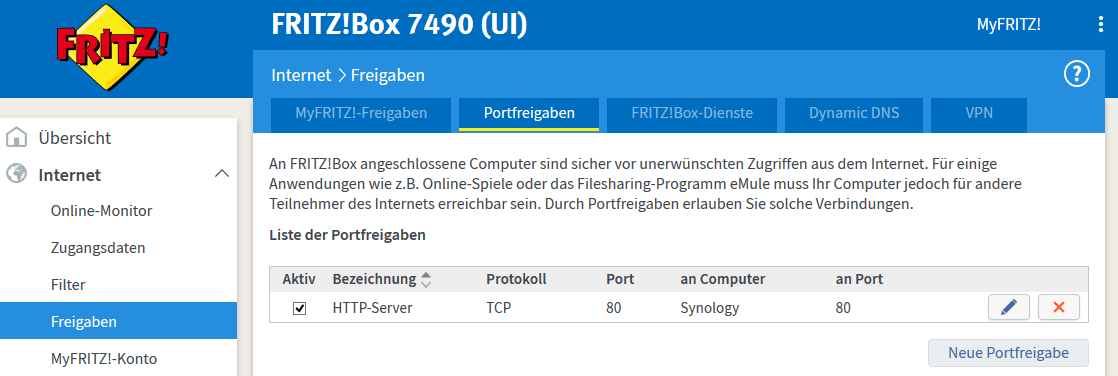
Bei einer FRITZ!Box könnt ihr die benötigte(n) Portweiterleitung(en) unter “Internet”, “Freigaben” und “Portfreigaben” einrichten.

Let’s Encrypt-Zertifikate einrichten

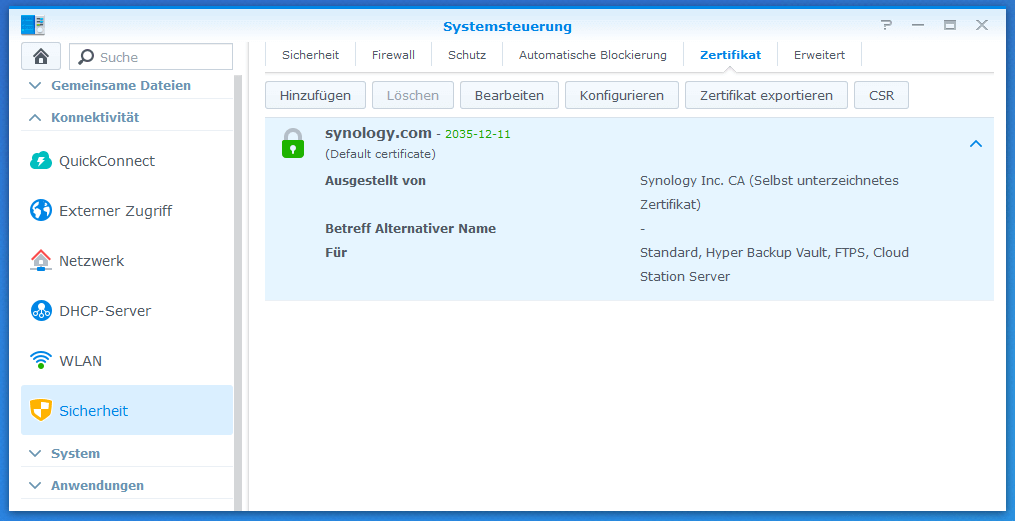
Anschließend wechselt ihr in die Weboberfläche eures Synology-Systems und öffnet die “Systemsteuerung”. Dort wählt ihr dann “Sicherheit” und oben den Reiter “Zertifikate” aus.

Anfangs ist hier nur das Standard-Zertifikat von Synology zu sehen. Mit einem Klick auf den Button “Hinzufügen” startet ihr die Erzeugung eures Let’s Encrypt Zertifikats.

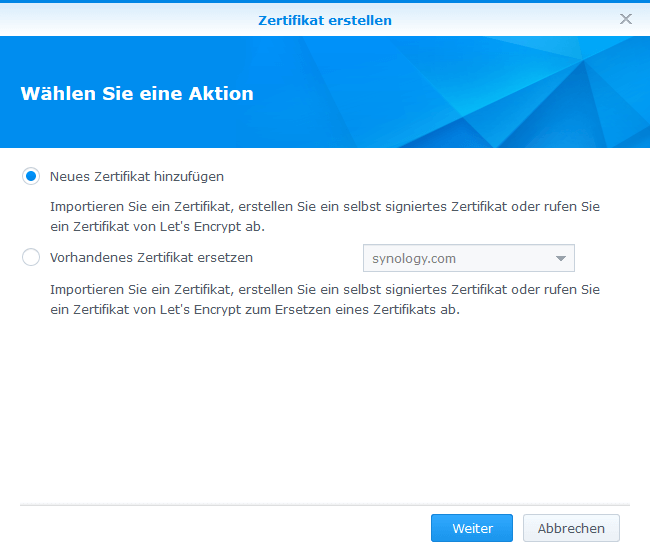
Im  Zertifikats-Assistenten müsst ihr zuerst “Neues Zertifikat hinzufügen” auswählen.

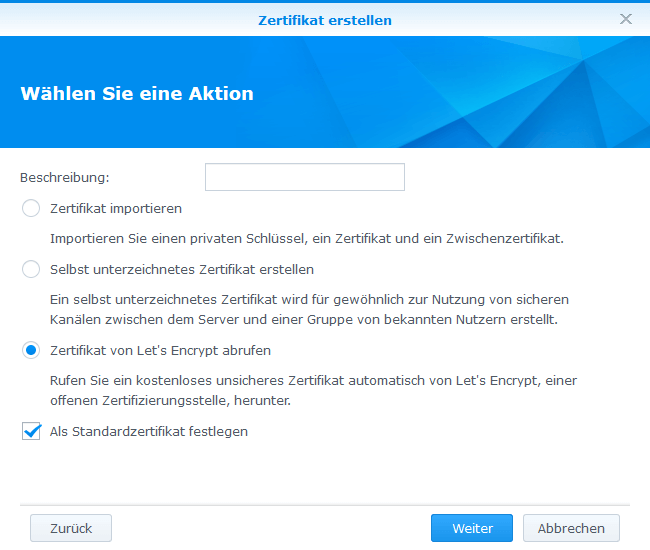
Auf der zweiten Seite wählt ihr den Punkt “Zertifikat von Let’s Encrypt abrufen” aus. Sofern das neue Zertifikat für alle Dienste genutzt werden und automatisch installiert werden soll, müsst ihr zusätzlich noch das Häkchen bei “Als Standardzertifikat festlegen” setzen.

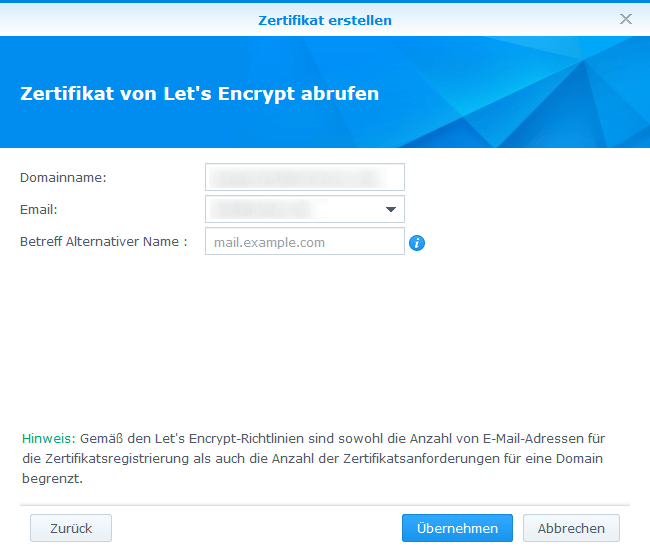
Im letzten Schritt müsst ihr euren Domain-Namen angeben, in vielen Fällen dürfte das eure dynamische DNS-Adresse sein. Mit Klick auf “Übernehmen” wird der Vorgang abgeschlossen. D.h. es werden die benötigten Schlüssel erzeugt, die Authentifizierung gegenüber Let’s Encrypt erfolgt und das neue Zertifikat wird im System installiert.

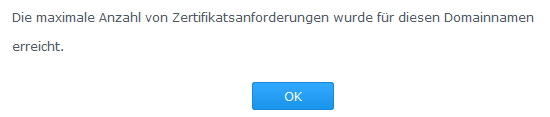
Hier lauert aber noch ein Problem. Lautet eure Adresse beispielsweise “synology.dyndns.com” oder “synology.selfhost.de”, werdet ihr vermutlich folgende Fehlermeldung erhalten:

Die Richtlinien von Let’s Encrypt erlauben nur eine beschränkte Anzahl von Zertifikatsanforderungen für eine Domain, unabhängig der Subdomain. Im Klartext bedeutet das, dass nur fünf Zertifikate pro Domäne (z.B. dyndns.com, selfhost.de, usw.) und Woche ausgestellt werden. In diesem Fall waren andere Nutzer schneller und man müsste ein paar Tage warten. In der Realität dürfte es aber eher unrealistisch sein, dass man genau den Zeitpunkt erwischt, wann wieder ein Zertifikat für seine Domain erstellt werden kann. Als gute Alternative empfehle ich den Dienst “FreeDNS, bei welchem einige Tausend verschiedene Domains verfügbar sind.

Wenn der letzte Schritt erfolgreich beendet wurde, wird das neue Zertifikat von Let’s Encrypt in eurer Zertifikatsliste angezeigt. Des Weiteren könnt ihr hier festlegen, welches Zertifikat für welchen Dienst genutzt werden soll.

Falls ihr noch weitere Dienste aus dem Internet nutzen wollt, dürft ihr die entsprechende Portweiterleitung im Router nicht vergessen. Hier wäre Beispielsweise Port 5001/TCP für die Weboberfläche der Synology, Port 6690/TCP für die Cloud Station, Port 22/TCP für SSH oder Port 443/TCP für die Photo Station zu nennen.

Das Zertifikat ist 90 Tage gültig, wird aber vor dem Ablaufen automatisch durch DSM erneuert. Denkt daran, dass die automatische Erneuerung wieder über Port 80 läuft.

Pornhub verschenkt VR-Brille und startet VR-Kanal

Pornhub Logo

In der Vergangenheit war die Pornoindustrie bei der Verbreitung von neuen Technologien oftmals ganz vorne dabei. Neben dem Streaming waren die verschiedenen Video-Websites mit Inhalten für Erwachsene auch die ersten, die auf HD gesetzt haben. Heute hat Pornhub als erster Streaminganbieter einen kostenlosen VR-Kanal gestartet.

Der VR-Kanal von Pornhub kann via Google Cardboard-System, Samsung Gear VR oder mit einem Oculus Rift VR-Headset genutzt werden. Außerdem wurde die offizielle Pornhub Android App angepasst und die VR-Videos lassen sich auch direkt im mobilen Browser abspielen.

Zur Feier des Tages und als Werbung für den neuen VR-Channel verschenkt Pornhub außerdem 10.000 VR-Brillen im Cardboard-Design, die höchstwahrscheinlich sehr schnell vergriffen sein werden. Einzige Voraussetzung ist eine kostenlose Anmeldung bei Pornhub. Weitere Infos zur virtuellen Realität bei Pornhub und zur Bestellung der VR-Brille gibt’s unter www.pornhub.com/vr-goggles.

Abschließend kann ich euch nur spannende und interessante 360-Grad-Einblicke wünschen ;-P

Pornhub VR-Brille

Kategorien: Internet

Amazon Kindle Paperwhite für 79,99 Euro

Amazon Kindle Paperwhite 3

Pünktlich zu Ostern hat Amazon die Preise des eigenen E-Readers Kindle Paperwhite drastisch gesenkt. Die Variante mit WLAN und Werbeeinblendungen kostet aktuell nur 79,99 Euro (bisher 119,99 Euro) und ist damit 40 Euro günstiger als der Normalpreis. Obwohl Amazon den Preis bereits zu Weihnachten reduziert hatte, ist die aktuelle Aktion eine besondere Erwähnung wert, denn so günstig gab es den neuen Kindle Paperwhite mit 300 ppi Display noch nie. Auch die 3G-Variante wurde um 40 Euro reduziert und ist derzeit für 139,99 Euro erhältlich.

Die Rabattaktion läuft noch bis inklusive 21. März 2016 bzw. solange der Vorrat reicht. Aufgrund des großen Rabatts könnte die Aktion also durchaus vor dem angedachten Aktionsende beendet sein.

Wer bereits länger mit einem (neuen) Kindle Paperwhite liebäugelt sollte jetzt zuschlagen. Ein besseres Preis-Leistungs-Verhältnis wird man derzeit bei keinem E-Reader finden.

Kindle Paperwhite bei Amazon kaufen


Kategorien: Hardware Internet