Kategorie: Windows

Infos zum Microsoft Januar-Patchday 2019

Microsoft Logo

Der erste Microsoft-Patchday im neuen Jahr bringt überraschend wenige kritische Sicherheitslücken mit sich, zumindest wenn man es mit den vergangenen Patchdays vergleicht.

Produktfamilie Maximaler Schweregrad
Maximale Auswirkung Zugehörige KB-Artikel und/oder Supportwebseiten
Windows 10, Version 1809, Version 1803, Version 1709, Version 1703, Version 1607, Windows 10 für 32-Bit-Systeme und Windows 10 für x64-basierte Systeme (ohne Edge) Kritisch Remotecodeausführung Windows 10, Version 1809: 4480116
Windows 10, Version 1803: 4480966
Windows 10, Version 1709: 4480978
Windows 10, Version 1703: 4480973
Windows 10, Version 1607: 4480961
Windows 10: 4480962
Microsoft Edge Kritisch Remotecodeausführung Microsoft Edge: 4480961, 4480962, 4480973, 4480978, 4480966 und 4480116
Windows Server 2019, Windows Server 2016 und Server Core-Installationen (2019, 2016, Version 1803 und Version 1709) Kritisch Remotecodeausführung Windows Server 2019: 4480116
Windows Server 2016: 4480961
Windows 8.1, Windows Server 2012 R2, Windows Server 2012, Windows 7, Windows Server 2008 R2 und Windows Server 2008 Hoch Remotecodeausführung Monatlicher Rollup für Windows 8.1 und Windows Server 2012 R2: 4480963
Reines Sicherheitsupdate für Windows 8.1 und Windows Server 2012 R2: 4480964
Monatlicher Rollup für Windows Server 2012: 4480975
Reines Sicherheitsupdate für Windows Server 2012: 4480972
Monatlicher Rollup für Windows 7 und Windows Server 2008 R2: 4480970
Reines Sicherheitsupdate für Windows 7 und Windows Server 2008 R2: 4480960
Monatlicher Rollup für Windows Server 2008: 4480968
Reines Sicherheitsupdate für Windows Server 2008: 4480957
Internet Explorer Hoch Remotecodeausführung Monatlicher Rollup für Internet Explorer 9: 4480968
Kumulatives IE-Update für Internet Explorer 9: 4480965
Monatlicher Rollup für Internet Explorer 10: 4480975
Kumulatives IE-Update für Internet Explorer 10: 4480965
Monatlicher Rollup für Internet Explorer 11: 4480970 und 4480963
Kumulatives IE-Update für Internet Explorer 11: 4480965
Sicherheitsupdate für Internet Explorer 11: 4480961, 4480962, 4480973, 4480978, 4480966 und 4480116
Software im Zusammenhang mit Microsoft Office Hoch Remotecodeausführung Die Anzahl der KB-Artikel im Zusammenhang mit Microsoft Office für jede monatliche Sicherheitsupdateveröffentlichung hängt von der Anzahl der CVEs und der Anzahl der betroffenen Komponenten ab. Es gibt mehrere Supportartikel im Zusammenhang mit Office-Updates, die nicht alle in dieser Zusammenfassung aufgelistet werden können. Ausführliche Informationen zu diesen Artikeln finden Sie im Leitfaden für Sicherheitsupdates.
Software im Zusammenhang mit Microsoft SharePoint Hoch Remotecodeausführung Software im Zusammenhang mit Microsoft SharePoint: 4461596, 4461598, 4461624, 4461591, 4461634 und 4461589
Skype für Android Mittel Rechteerweiterungen Ausführliche Informationen hierzu finden Sie unter CVE-2019-0622 im Leitfaden für Sicherheitsupdates.
Microsoft Exchange Server Hoch Remotecodeausführung Microsoft Exchange Server: 4471389 und 4468742
Microsoft Visual Studio Hoch Remotecodeausführung Microsoft Visual Studio: 4476698 und 4476755
Microsoft .NET Framework Hoch Veröffentlichung von Informationen Die Anzahl der Supportartikel im Zusammenhang mit einer Sicherheitsupdateveröffentlichung für .NET Framework hängt von der Anzahl der CVEs und der Anzahl der betroffenen Komponenten ab. Diesen Monat gibt es über 20 Supportartikel im Zusammenhang mit .NET Framework, die nicht alle in dieser Zusammenfassung aufgelistet werden können.
Microsoft .NET Core und ASP.NET Core Hoch Veröffentlichung von Informationen Microsoft .NET Core und ASP.NET Core sind Allzweck-Entwicklungsplattformen, die von Microsoft und der .NET-Community auf https://github.com/dotnet/core bzw. https://github.com/aspnet/AspNetCore verwaltet werden.
ChakraCore Kritisch Remotecodeausführung ChakraCore ist die zentrale Komponente von Chakra. Hierbei handelt es sich um das extrem leistungsfähige JavaScript-Modul, auf dem in HTML/CSS/JS geschriebene Microsoft Edge- und Windows-Anwendungen basieren. Weitere Informationen finden Sie unter https://github.com/Microsoft/ChakraCore/wiki.

Beginnend mit April 2017 hat Microsoft die bisher verwendeten Sicherheitsbulletin-Webseiten durch den Leitfaden für Sicherheitsupdates ersetzt. Das neue Portal soll durch die vielfältigen Such- und Filterfunktionen einen besseren Überblick über neue Updates bieten.

Für jede Windows 10 Version veröffentlicht Microsoft ein eigenes kumulatives Update, welche die entsprechenden Windows 10 Versionen auf neue Build-Nummern hebt:

  • Windows 10 Version 1809 Build 17763.253
  • Windows 10 Version 1803 Build 17134.523
  • Windows 10 Version 1709 Build 16299.904
  • Windows 10 Version 1703 Build 15063.1563
  • Windows 10 Version 1607 Build 14393.2724
  • Windows 10 Version 1507 (RTM) Build 10240.18094
Administrative Vorlagen (.admx) für Windows 10 v1809 / Server 2019 verfügbar

Windows 10 Logo

Microsoft hat die administrativen Vorlagen (.admx) für Windows 10 Version 1809 bzw. Windows Server 2019 zum Download freigegeben. Darüber hinaus wurde auch die Excel-Liste aller Gruppenrichtlinieneinträge aktualisiert und zum Download zur Verfügung gestellt. Mit Hilfe der eingebauten Filterfunktion lassen sich schnell und einfach alle neuen Gruppenrichtlinien anzeigen. Perfekt für alle Admins, welche einen Überblick der Neuerungen erhalten möchten.

Auch dieses Mal hat es Microsoft nicht geschafft, die ADMX-Templates fehlerfrei zu veröffentlichen. Bereits bei den Vorlagen für Windows 10 v1803 gab es einige Probleme. Dieses Mal ist die deutsche Übersetzungsdatei für Microsoft Edge betroffen. Offenbar hat Microsoft hier die alte Datei für v1803 ausgeliefert, wobei natürlich die Übersetzung aller neuen Einstellungen fehlt. Als Workaround empfiehlt sich die englische ADML-Datei in den DE-Ordner zu kopieren.

Download administrative Vorlagen (.admx) für Windows 10 Version 1809 / Windows Server 2019


Netzwerkdurchsatz der FRITZ!Box mit integriertem iPerf testen

Wer den Datendurchsatz im heimischen Netzwerk testen möchte, kann auf das kostenlose Tool iPerf zurückgreifen. Eine Möglichkeit wäre beispielsweise zwei Rechner im Netzwerk mit iPerf auszustatten. Dabei kann das Tool sowohl als Client als auch als Server verwendet werden.

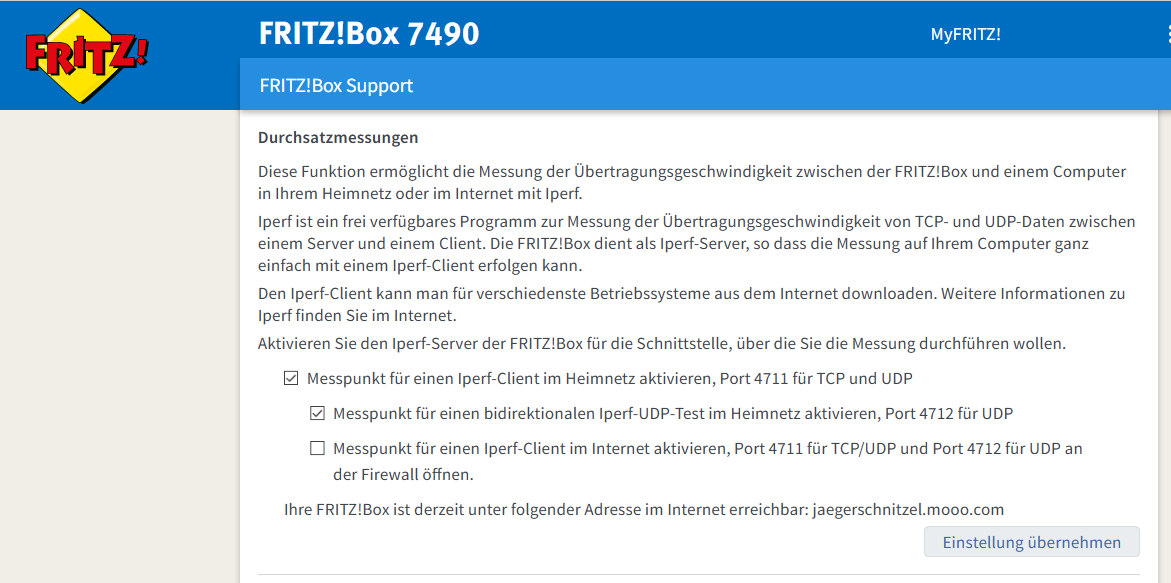
Wer eine FRITZ!Box verwendet, kann auf den zweiten PC allerdings verzichten, da der Router bereits einen integrierten iPerf-Server enthält. Diese Funktionalität muss jedoch zuerst auf einer speziellen Konfigurationsseite aktiviert werden: https://fritz.box/support.lua bzw. http://fritz.box/support.lua

Nach der Eingabe des FRITZ!Box-Kennworts kann die Option unter dem Punkt “Durchsatzmessungen” aktiviert werden. Hierzu einfach die ersten beiden Häkchen aktivieren (siehe Screenshot) und auf den Button “Einstellungen übernehmen” klicken.

Fritz!Box iPerf aktivieren

Anschließend benötigt ihr noch einen iPerf-Client, welchen ihr für Windows hier downloaden könnt: https://sourceforge.net/projects/iperf2/files/ Unter macOS kann iPerf mit dem Befehl “brew install iperf” installiert werden, bei Linux ist es in fast allen Distributionen in den Paketquellen vorhanden.

iPerf3 funktioniert nicht, da die FRITZ!Box iPerf2 verwendet und die neue Version 3 nicht abwärtskompatibel ist.

Netzwerkdurchsatz der FRITZ!Box messen

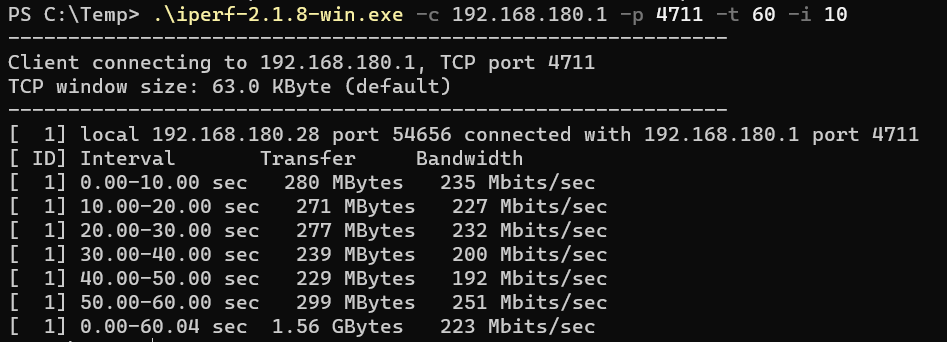
Nachdem alle Vorbereitungen getroffen sind, können die Messungen beginnen. Das Tool kann via Eingabeaufforderung oder PowerShell gestartet werden. Die IP-Adresse der FRITZ!Box muss ggf. angepasst werden. Wichtig ist den Port anzugeben, da dieser bei der FRITZ!Box fest auf 4711 gesetzt ist.

iperf.exe -c 192.168.180.1 -p 4711 -t 60 -i 10
iPerf TCP

iPerf TCP

Die Ergebnisse fallen etwas ernüchternd aus. Meine FRITZ!Box 7490 erreich im Durchschnitt nur 223 MBit pro Sekunde. Das Problem ist die langsame CPU der FRITZ!Box, welche nicht genügend Power für den TCP-Test von iPerf besitzt. Aber keine Angst, der eingebaute Switch der FRITZ!Box schafft annähernd das versprochene Gigabit. Bei einem separaten Test mit zwei Rechnern werden problemlos über 960 MBit/s erreicht.

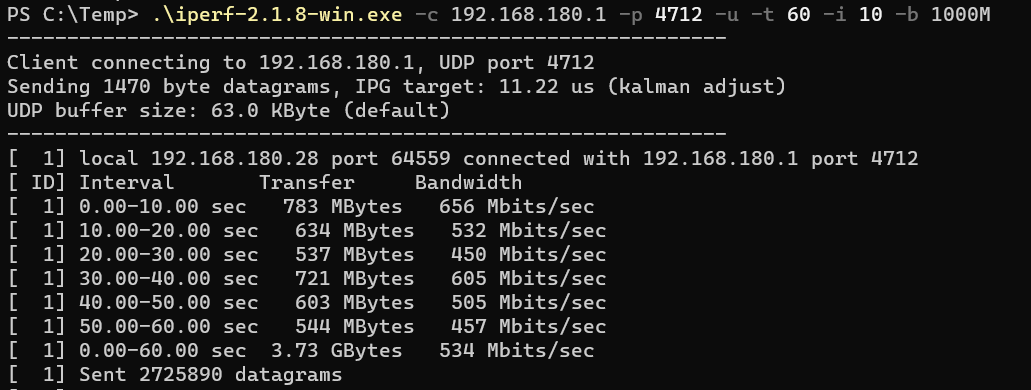
Zur Rettung der FRITZ!Box machen wir einen zweiten Test via UDP. Das schlanke Protokoll verfügt über weniger Overhead und arbeitet verbindungslos, d.h. die Prozessorlast der FRITZ!Box fällt deutlich niedriger aus.

iperf.exe -c 192.168.180.1 -p 4712 -u -t 60 -i 10 -b 1000M
iPerf UDP

iPerf UDP

Das Ergebnis zeigt 534 MBit/s, was deutlich höher als bei TCP ist. Dennoch wird die erhoffte 1 GBit/s Grenze nicht annähernd erreicht.

Infos zum Microsoft November-Patchday 2018

Microsoft Logo

Jeden zweiten Dienstag im Monat findet der Microsoft-Patchday statt. Wie jeden Monat werden auch im November wieder viele kritische Sicherheitslücken für Microsoft-Betriebssysteme behoben. Darunter befinden sich auch Fehlerbehebungen für Microsoft Edge, den Internet Explorer, SharePoint, Microsoft Exchange Server, Skype for Business, .NET Core, PowerShell Core, ChakraCore, Team Foundation Server und Microsoft Dynamics 365.

Produktfamilie Maximaler Schweregrad
Maximale Auswirkung Zugehörige KB-Artikel und/oder Supportwebseiten
Windows 10, Version 1809, Version 1803, Version 1709, Version 1703, Version 1607, Windows 10 für 32-Bit-Systeme und Windows 10 für x64-basierte Systeme (ohne Edge) Kritisch Remotecodeausführung Windows 10, Version 1809: 4467708; Windows 10, Version 1809 SSU: 4465664;
Windows 10, Version 1803: 4467702; Windows 10, Version 1803 SSU: 4465663;
Windows 10, Version 1709: 4467686; Windows 10, Version 1709 SSU: 4465661;
Windows 10, Version 1703: 4467696; Windows 10, Version 1703 SSU: 4465660;
Windows 10, Version 1607: 4467691; Windows 10, Version 1607 SSU: 4465659;
Windows 10: 4467680; Windows 10 SSU: 4093430
Microsoft Edge Kritisch Remotecodeausführung Microsoft Edge: 4467708; 4467702; 4467686; 4467696; 4467691; 4467680
Windows Server 2019, Windows Server 2016 und Server Core-Installationen (2019, 2016, Version 1803 und Version 1709) Kritisch Remotecodeausführung Windows Server 2019: 4467708; Windows Server 2019 SSU: 4465664;
Windows Server 2016: 4467691; Windows Server 2016 SSU: 4465659
Windows 8.1 und Windows Server 2012 R2 Kritisch Remotecodeausführung Monatlicher Rollup für Windows 8.1 und Windows Server 2012 R2: 4467697
Reines Sicherheitsupdate für Windows 8.1 und Windows Server 2012 R2: 4467703
Windows 8.1 und Windows Server 2012 R2 SSU: 3173424
Windows Server 2012 Kritisch Remotecodeausführung Monatlicher Rollup für Windows Server 2012: 4467701
Reines Sicherheitsupdate für Windows Server 2012 4467678
Windows Server 2012 SSU: 3173426
Windows RT 8.1 Kritisch Remotecodeausführung Monatlicher Rollup für Windows RT 8.1: 4467697
Reines Sicherheitsupdate für Windows RT 8.1: 4467703
Hinweis: Updates für Windows RT 8.1 sind nur über Windows Update verfügbar
Windows 7 und Windows Server 2008 R2 Kritisch Remotecodeausführung Monatlicher Rollup für Windows 7 und Windows Server 2008 R2: 4467107
Reines Sicherheitsupdate für Windows 7 und Windows Server 2008 R2: 4467106
Windows 7 und Windows Server 2008 R2 SSU: 3177467
Windows Server 2008 Kritisch Remotecodeausführung Updates für Windows Server 2008 werden nun in Form von monatlichen Rollups und reinen Sicherheitsupdates angeboten.
Monatlicher Rollup für Windows Server 2008: 4467706
Reines Sicherheitsupdate für Windows Server 2008 4467700
Windows Server 2008 SSU: 3020369
Internet Explorer Kritisch Remotecodeausführung Monatlicher Rollup für Internet Explorer 9: 4467706
Kumulatives IE-Update für Internet Explorer 9: 4466536
Monatlicher Rollup für Internet Explorer 10: 4467701
Kumulatives IE-Update für Internet Explorer 10: 4466536
Monatlicher Rollup für Internet Explorer 11: 4467107 und 4467697;
kumulatives IE-Update für Internet Explorer 11: 4466536
Sicherheitsupdate für Internet Explorer 11: 4467686, 4467708, 4467691, 4467696, 4467702 und 4467680
Internet Explorer 11 SSU: 4465661, 4465664, 4465659, 4465660 und 4465663
Software im Zusammenhang mit Microsoft Office Hoch Remotecodeausführung Die Anzahl der KB-Artikel im Zusammenhang mit Microsoft Office für jede monatliche Sicherheitsupdateveröffentlich ung hängt von der Anzahl der CVEs und der Anzahl der betroffenen Komponenten ab. Es gibt mehrere Supportartikel im Zusammenhang mit Office-Updates, die nicht alle in dieser Zusammenfassung aufgelistet werden können. Ausführliche Informationen zu diesen Artikeln finden Sie im Leitfaden für Sicherheitsupdates.
Software im Zusammenhang mit Microsoft SharePoint Hoch Remotecodeausführung Software im Zusammenhang mit Microsoft SharePoint: 4461520, 4461501, 4461483, 4461513 und 4461511.
Microsoft Exchange Server Hoch Rechteerweiterungen Die fragliche Sicherheitsanfälligkeit kann durch Entfernen eines bestimmten Registrierungsschlüssels behoben werden. Weitere Informationen finden Sie auf der Sicherheitsanfälligkeitswebsei te zu CVE-2018-8581 im Leitfaden für Sicherheitsupdates.
Skype for Business, Microsoft Lync Niedrig DoS (Denial of Service) Skype for Business: 4461473
Microsoft Lync: 4461487
.NET Core Mittel Manipuliert .NET Core ist eine Allzweck- Entwicklungsplattform, die von Microsoft und der .NET-Community auf GitHub verwaltet wird.
PowerShell Core Hoch Remotecodeausführung PowerShell Core ist eine plattformübergreifende Open-Source-Anwendung, die von Microsoft und der PowerShell-Community auf GitHub verwaltet wird.
Team Foundation Server Hoch Spoofing Dokumentation und Updates zu Team Foundation Server finden Sie unter https://docs.microsoft.com/de- de/tfs.
Microsoft Dynamics 365 Kritisch Remotecodeausführung Dokumentation und Updates zu Dynamics 365 finden Sie unter https://docs.microsoft.com/ dynamics365.
ChakraCore Kritisch Remotecodeausführung ChakraCore ist die zentrale Komponente von Chakra. Hierbei handelt es sich um das extrem leistungsfähige JavaScript-Modul, auf dem in HTML/CSS/JS geschriebene Microsoft Edge- und Windows-Anwendungen basieren. Weitere Informationen finden Sie unter https://github.com/Microsoft/ ChakraCore/wiki.
Adobe Flash Player Hoch Remotecodeausführung KB-Artikel zu Adobe Flash Player: 4467694
Sicherheitsempfehlung zu Adobe Flash Player: ADV180025

Beginnend mit April 2017 hat Microsoft die bisher verwendeten Sicherheitsbulletin-Webseiten durch den Leitfaden für Sicherheitsupdates ersetzt. Das neue Portal soll durch die vielfältigen Such- und Filterfunktionen einen besseren Überblick über neue Updates bieten.

Für jede Windows 10 Version veröffentlicht Microsoft ein eigenes kumulatives Update, welche die entsprechenden Windows 10 Versionen auf neue Build-Nummern hebt:

  • Windows 10 Version 1809 Build 17763.134
  • Windows 10 Version 1803 Build 17134.407
  • Windows 10 Version 1709 Build 16299.785
  • Windows 10 Version 1703 Build 15063.1446
  • Windows 10 Version 1607 Build 14393.2608
  • Windows 10 Version 1507 (RTM) Build 10240.18036

Infos zum Microsoft Oktober-Patchday 2018

Jeden zweiten Dienstag im Monat findet der Microsoft-Patchday statt. Wie jeden Monat werden auch im September wieder viele kritische Sicherheitslücken für Microsoft-Betriebssysteme behoben. Darunter befinden sich auch Fehlerbehebungen für Microsoft Edge, den Internet Explorer, SharePoint, Exchange Server SQL Server Management Studio. Außerdem erhält das neue Windows 10 Version 1809 den ersten Patch.

Produktfamilie Maximaler Schweregrad
Maximale Auswirkung Zugehörige KB-Artikel und/oder Supportwebseiten
Windows 10, Version 1809, Version 1803, Version 1709, Version 1703, Version 1607, Windows 10 für 32-Bit-Systeme und Windows 10 für x64-basierte Systeme (ohne Edge) Kritisch Remotecodeausführung Windows 10, Version 1809: 4464330; Windows 10, Version 1803: 4462919; Windows 10, Version 1709: 4462918; Windows 10, Version 1703: 4462937; Windows 10, Version 1607: 4462917; und Windows 10: 4462922
Microsoft Edge Kritisch Remotecodeausführung Microsoft Edge: 4464330, 4462919, 4462918, 4462937, 4462917, 4462922
Windows Server 2019, Windows Server 2016 und Server Core-Installationen (2019, 2016, Version 1803 und Version 1709) Kritisch Remotecodeausführung Windows Server 2019: 4464330; Windows Server 2016: 4462917
Windows 8.1 und Windows Server 2012 R2 Kritisch Remotecodeausführung Monatlicher Rollup für Windows Server 2012: 4462926
Reines Sicherheitsupdate für Windows Server 2012 4462941
Windows Server 2012 Kritisch Remotecodeausführung Monatlicher Rollup für Windows Server 2012: 4462929
Reines Sicherheitsupdate für Windows Server 2012 4462931
Windows RT 8.1 Kritisch Remotecodeausführung Windows RT 8.1: 4462926
Hinweis: Updates für Windows RT 8.1 sind nur über Windows Update verfügbar
Windows 7 und Windows Server 2008 R2 Kritisch Remotecodeausführung Monatlicher Rollup für Windows 7 und Windows Server 2008 R2: 4462923
Reines Sicherheitsupdate für Windows 7 und Windows Server 2008 R2: 4462915
Windows Server 2008 Kritisch Remotecodeausführung Updates für Windows Server 2008 werden nun in Form von monatlichen Rollups und reinen Sicherheitsupdates angeboten.
Monatlicher Rollup für Windows Server 2008: 4463097
Reines Sicherheitsupdate für Windows Server 2008 4463104
Internet Explorer Kritisch Remotecodeausführung Monatlicher Rollup für Internet Explorer 11: 4462923 und 4462926;
kumulatives IE-Update für Internet Explorer 11: 4462949;
Sicherheitsupdate für Internet Explorer 11: 4464330, 4462937, 4462922, 4462919, 4462918 und 4462917
Software im Zusammenhang mit Microsoft Office Hoch Remotecodeausführung Die Anzahl der KB-Artikel im Zusammenhang mit Microsoft Office für jede monatliche Sicherheitsupdateveröffentlichung hängt von der Anzahl der CVEs und der Anzahl der betroffenen Komponenten ab. Es gibt mehrere Supportartikel im Zusammenhang mit Office-Updates, die nicht alle in dieser Zusammenfassung aufgelistet werden können. Ausführliche Informationen zu diesen Artikeln finden Sie im Leitfaden für Sicherheitsupdates.
Software im Zusammenhang mit Microsoft SharePoint Hoch Rechteerweiterungen Software im Zusammenhang mit Microsoft SharePoint: 4461450, 4461447 und 4092481
Microsoft Exchange Server Hoch Remotecodeausführung Microsoft Exchange Server: 4459266 und 2565063
SQL Server Management Studio Hoch Veröffentlichung von Informationen Updates für Microsoft SQL Server sind unter https://docs.microsoft.com/de-de/sql/ verfügbar
ChakraCore Kritisch Remotecodeausführung ChakraCore ist die zentrale Komponente von Chakra. Hierbei handelt es sich um das extrem leistungsfähige JavaScript-Modul, auf dem in HTML/CSS/JS geschriebene Microsoft Edge- und Windows-Anwendungen basieren. Weitere Informationen finden Sie unter https://github.com/Microsoft/ChakraCore/wiki.

Beginnend mit April 2017 hat Microsoft die bisher verwendeten Sicherheitsbulletin-Webseiten durch den Leitfaden für Sicherheitsupdates ersetzt. Das neue Portal soll durch die vielfältigen Such- und Filterfunktionen einen besseren Überblick über neue Updates bieten.

Für jede Windows 10 Version veröffentlicht Microsoft ein eigenes kumulatives Update, welche die entsprechenden Windows 10 Versionen auf neue Build-Nummern hebt:

  • Windows 10 Version 1809 Build 17763.55
  • Windows 10 Version 1803 Build 17134.345
  • Windows 10 Version 1709 Build 16299.726
  • Windows 10 Version 1703 Build 15063.1387
  • Windows 10 Version 1607 Build 14393.2551
  • Windows 10 Version 1507 (RTM) Build 10240.18005

Windows 10 Version 1809 offiziell freigegeben – Download und Neuerungen

Windows 10 Logo

Microsoft hat das Oktober 2018 Update für Windows 10 am 2. Oktober 2018 offiziell freigegeben. Windows 10 Version 1809 trägt die Build-Nummer 17763 und ist bereits als ISO-Datei oder über die neue Version des Media Creation Tools verfügbar. Der Rollout via Windows Update startet pünktlich zum Patchday nächsten Dienstag (9. Oktober 2018). Wer die Update-Suche manuell anstößt, soll bereits jetzt Zugriff darauf haben. Das Funktionsupdate wird wie immer in Wellen verteilt, d.h. es kann durchaus einige Tage oder Wochen dauern, bis das Update automatisch angeboten wird.

Version Build Name (Codename) Erscheinungsdatum
Windows 10 Version 1507 10240 RTM (Threshold 1) 29. Juli 2015
Windows 10 Version 1511 10586 November Update (Threshold 2) 12. November 2015
Windows 10 Version 1607 14393 Anniversary Update (Redstone 1) 02. August 2016
Windows 10 Version 1703 15063 Creators Update (Redstone 2) 06. April 2017
Windows 10 Version 1709 16299 Fall Creators Update (Redstone 3) 17. Oktober 2017
Windows 10 Version 1803 17134 April 2018 Update (Redstone 4) 30. April 2018
Windows 10 Version 1809 17763 Oktober 2018 Update (Redstone 5) 02. Oktober 2018

Neuerungen in Windows 10 1809

Nachfolgend eine kurze Zusammenfassung der wichtigsten Neuerungen:

  • DirectX DXR: Unterstützung der neuen Raytracing-Fähigkeiten der Nvidia GeForce RTX Grafikkarten
  • Schnellere Windows-Updates da ein größerer Teil des Installationsprozesses im atkiven Betrieb erfolgt
  • Verbesserte Zwischenablage: kann mehrere Informationen (z.B. Text und Bilder) vorhalten, optionale Cloud-Synchronisation zwischen multiplen Geräten (fordert dasselbe Microsoft-Konto auf den Geräten)
  • Windows Explorer hat jetzt ein Dark Theme (schwarze Farbgebung mit weißer Schrift)
  • Storage Sense: auf Wunsch werden länger nicht verwendete Daten in Onedrive ausgelagert, wenn der lokale Speicher knapp ist
  • Neue Spielleiste mit FPS-Anzeige, Prozessor- und RAM-Auslastung
  • Neue Funktionen für den Edge-Browser

Die wichtigsten Neuerungen in Windows 10 1809 hat Microsoft in einem kurzen Video zusammengefasst (englisch):

https://www.youtube.com/watch?time_continue=3&v=hAva4B-wsVA

Außerdem existieren zwei Artikel bei Microsoft, die genauere Details und weitere Neuerungen auflisten:

  • https://techcommunity.microsoft.com/t5/Windows-IT-Pro-Blog/What-s-new-for-IT-pros-in-Windows-10-version-1809/ba-p/263909
  • https://docs.microsoft.com/de-de/windows/whats-new/whats-new-windows-10-version-1809

Kategorien: Windows Windows 10

Kein Internet nach Upgrade auf Windows 10 v1809 / Oktober 2018 Update

Windows 10 Logo

Am Dienstagabend (2. Oktober 2018) hat Microsoft das Oktober 2018 Update (Version 1809) für Windows 10 veröffentlicht. Die neue Version kann als ISO-Datei oder mit Hilfe des Media Creation Tools heruntergeladen werden. Der eigentliche Rollout startet allerdings erst nächsten Dienstag zum Patchday (9. Oktober 2018).

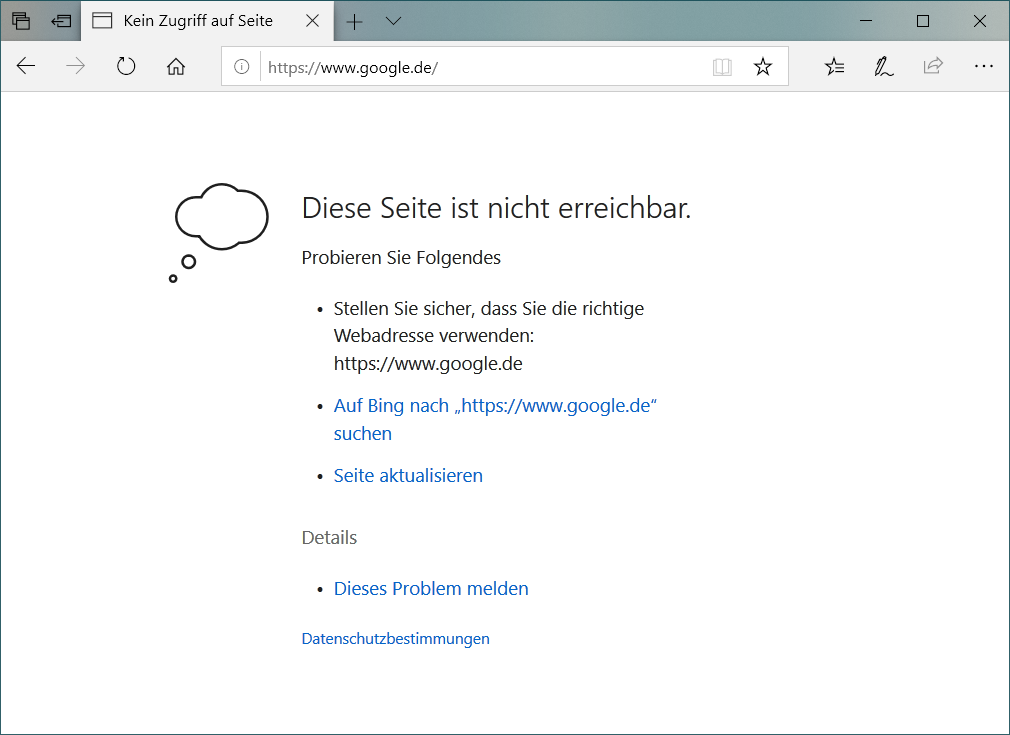
Wie bei jedem großen Windows-10-Upgrade ist auch bei Version 1809 mit einigen Fehlern zu rechnen. Einige Nutzer berichten nach dem Upgrade von Problemen mit der Internetverbindung. So ist im Edge Browser kein Internet verfügbar und es wird der Fehler “Diese Seite ist nicht erreichbar.” angezeigt. Darüber hinaus sind auch sämtliche Apps betroffen und haben keinen Internetzugriff. Hier erscheint meist der Fehler “Überprüfen Sie ihre Verbindung”.

Auch ich war von diesem Fehler betroffen, habe es allerdings erst relativ spät bemerkt, da mein Hauptbrowser Firefox ist und dort keine Probleme existieren. Auch unter Chrome oder Opera funktioniert alles.

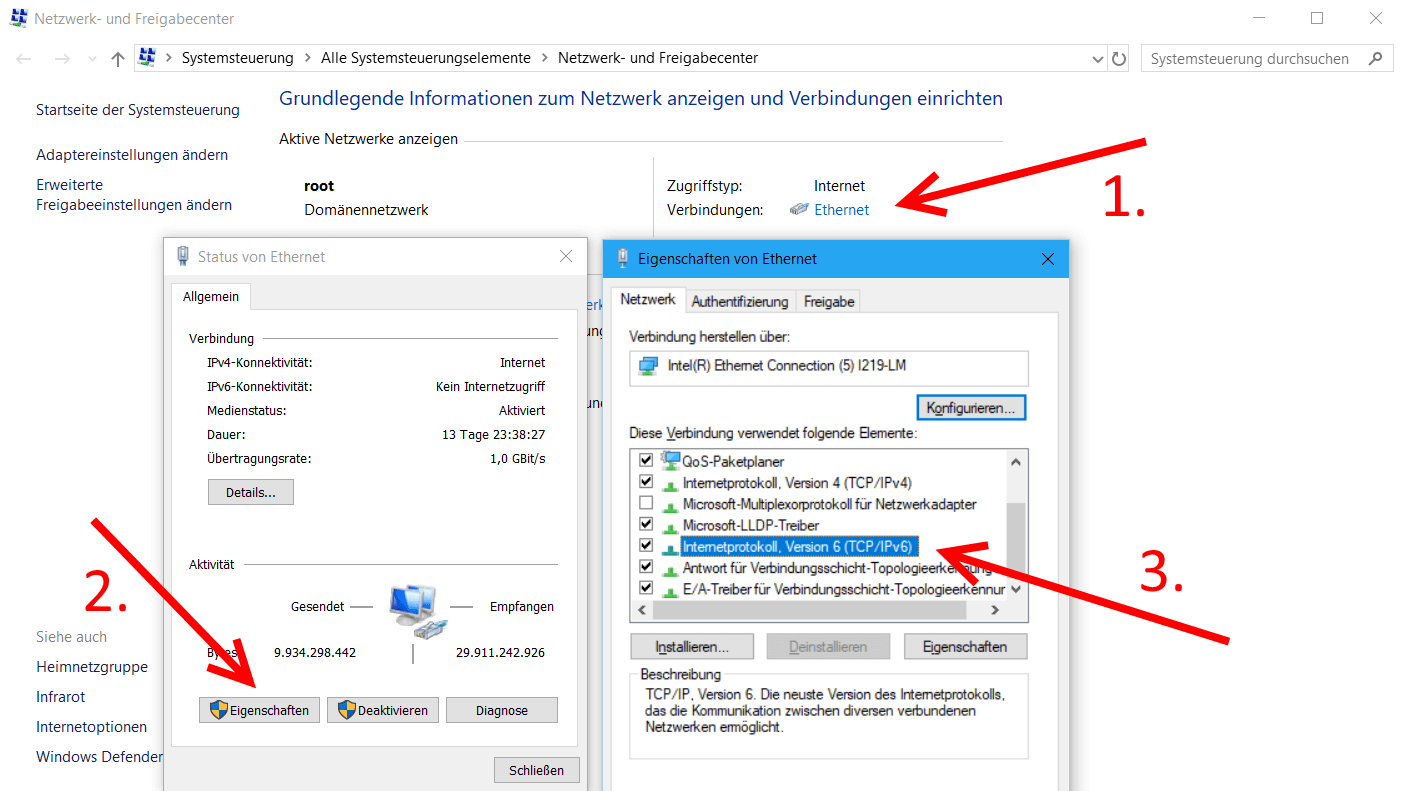
Ursache ist eine Änderung seitens Microsoft in Windows 10 Version 1809. Damit Edge, der Windows Store und Apps Zugriff auf das Internet erhalten, muss IPv6 aktiviert sein. Folgendermaßen könnt ihr das prüfen:

  • Systemsteuerung öffnen
  • Netzwerk und Freigabecenter öffnen
  • auf Netzwerkverbindung klicken (Screenshot Punkt 1.)
  • im Statusfenster “Eigenschaften” öffnen (Screenshot Punkt 2.)
  • Im neuen Fenster unter Reiter Netzwerk muss der Haken bei “Internetprotokoll Version 6 (TCP/IPv6)” gesetzt sein (Screenshot Punkt 3.)
  • Wenn nicht, dann Haken aktivieren mit OK bestätigen und PC neustarten


Falls das Internet im Edge und in den Apps immer noch nicht funktioniert, müsst ihr in der Registry prüfen, was dort hinterlegt ist:

HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\TCPIP6\Parameters

Damit IPv6 aktiv ist, muss der Wert “DisabledComponents” auf 0 stehen. Weitere Infos dazu findet ihr in meinem Artikel “IPv6 unter Windows systemweit deaktivieren“.

Firefox 62 – Die Neuerungen

Bereits am 5. September hat Mozilla Firefox 62 veröffentlicht. Die neue Version bietet einige Änderungen und Neuerungen. Wie immer liste ich die wichtigsten nachfolgend auf:

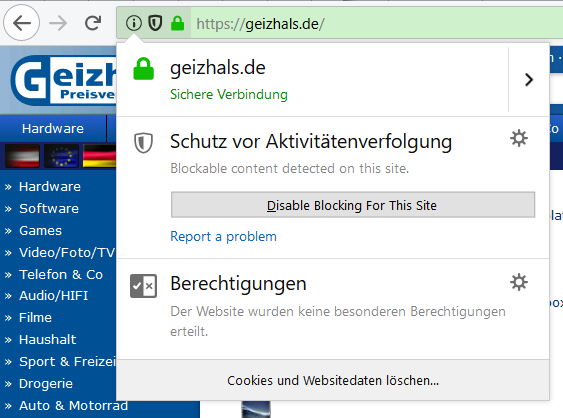
  • Tracking-Schutz ist per Klick auf das Info-Symbol in der Adressleiste erreichbar
    Firefox 62 Trackingschutz
  • Ebenfalls neu: eine Schaltfläche zum Löschen aller Cookies und Websitedaten der aktuell besuchten Webseite
  • Dialog zum Speichern von Lesezeichen zeigt nun Favicon und Vorschau der Webseite
  • mehr Anpassungsmöglichkeiten für die Firefox-Startseite ()
  • nach dem Abmelden von Firefox Sync wird gefragt, ob Daten wie Chronik und Lesezeichen gelöscht oder beibehalten werden sollen
  • Unterstützung für variable Schriften
  • Neue Enterprise Policies
  • weitere kleine Verbesserungen, eine komplette Übersicht aller Änderungen und Neuerungen findet ihr wie immer bei Sören Hentzschel
  • Behebung diverser Sicherheitslücken

Download Firefox 62 (64 Bit)
Portable Firefox @ Horst Scheuer

Root CA unter Windows schnell finden

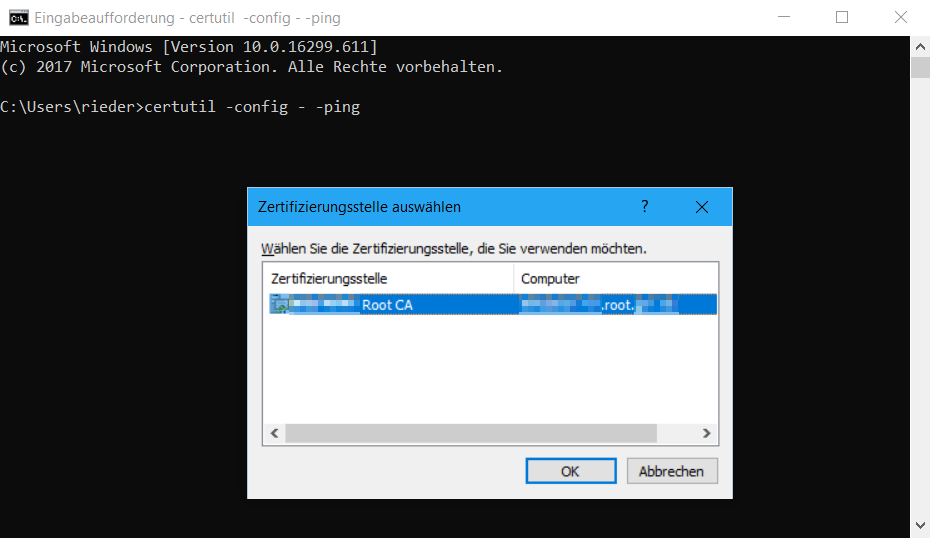
Kleiner Tipp von mir, wie ihr in Unternehmen unter Windows schnell die Root CA finden könnt. Folgender Befehl muss in eine Eingabeaufforderung (“cmd”) abgesetzt werden:

certutil -config - -ping

Als Ergebnis bekommt ihr ein Popup mit der gewünschten Info.

Root CA finden

Kategorien: Tutorials Windows

Infos zum Microsoft September-Patchday 2018

Microsoft Logo

Jeden zweiten Dienstag im Monat findet der Microsoft-Patchday statt. Auch im September werden wieder viele kritische Sicherheitslücken für Microsoft-Betriebssysteme behoben. Darunter befinden sich wie fast jeden Monat auch einige Fixes für Microsoft Edge und den Internet Explorer. Darüber hinaus gibt es auch diesen Monat wichtige Updates für .NET Framework, SharePoint, ChakraCore und Adobe Flash Player.

Produktfamilie Maximaler Schweregrad
Maximale Auswirkung Zugehörige KB-Artikel und/oder Supportwebseiten
Alle Versionen von Windows 10 und Windows Server 2016 (ohne Microsoft Edge) Kritisch Remotecodeausführung Windows 10, Version 1803: 4457128; Windows 10, Version 1709: 4457142; Windows 10, Version 1703: 4457138; Windows 10, Version 1607: 4457131; Windows 10: 4457132; und Windows Server 2016: 4457131
Microsoft Edge Kritisch Remotecodeausführung Microsoft Edge: 4457131, 4457132, 4457138, 4457142 und 4457128
Windows 8.1 und Windows Server 2012 R2 Kritisch Remotecodeausführung Monatlicher Rollup für Windows 8.1 und Windows Server 2012 R2: 4457129
Reines Sicherheitsupdate für Windows 8.1 und Windows Server 2012 R2: 4457143
Windows Server 2012 Kritisch Remotecodeausführung Monatlicher Rollup für Windows Server 2012: 4457135
Reines Sicherheitsupdate für Windows Server 2012 4457140
Windows RT 8.1 Kritisch Remotecodeausführung Windows RT 8.1: 4457129
Hinweis: Updates für Windows RT 8.1 sind nur über Windows Update verfügbar
Windows 7 und Windows Server 2008 R2 Kritisch Remotecodeausführung Monatlicher Rollup für Windows 7 und Windows Server 2008 R2: 4457144
Reines Sicherheitsupdate für Windows 7 und Windows Server 2008 R2: 4457145
Windows Server 2008 Kritisch Remotecodeausführung Updates für Windows Server 2008 werden nun in Form von monatlichen Rollups und reinen Sicherheitsupdates angeboten.
Monatlicher Rollup für Windows Server 2008: 4458010
Reines Sicherheitsupdate für Windows Server 2008 4457984
Internet Explorer Kritisch Remotecodeausführung Monatlicher IE-Rollup für Internet Explorer 9: 4458010;
kumulatives IE-Update für Internet Explorer 9: 4457426;
monatlicher Rollup für Internet Explorer 10: 4457135;
kumulatives IE-Update für Internet Explorer 10: 4457426;
monatlicher Rollup für Internet Explorer 11: 4457129 und 4457144;
kumulatives IE-Update für Internet Explorer 11: 4457426;
Sicherheitsupdate für Internet Explorer 11: 4457128, 4457132, 4457131, 4457138 und 4457142
Software im Zusammenhang mit Microsoft Office Kritisch Remotecodeausführung Die Anzahl der KB-Artikel im Zusammenhang mit Microsoft Office für jede monatliche Sicherheitsupdateveröffentlich ung hängt von der Anzahl der CVEs und der Anzahl der betroffenen Komponenten ab. Es gibt mehrere Supportartikel im Zusammenhang mit Office-Updates, die nicht alle in dieser Zusammenfassung aufgelistet werden können. Ausführliche Informationen zu diesen Artikeln finden Sie im Leitfaden für Sicherheitsupdates.
Software im Zusammenhang mit Microsoft SharePoint Hoch Rechteerweiterungen Software im Zusammenhang mit Microsoft SharePoint: 4092470, 4092459 und 4022207
.NET Framework Kritisch Remotecodeausführung Die Anzahl der Supportartikel im Zusammenhang mit einer Sicherheitsupdateveröffentlich ung für .NET Framework hängt von der Anzahl der CVEs und der Anzahl der betroffenen Komponenten ab. Diesen Monat gibt es über 20 Supportartikel im Zusammenhang mit .NET Framework, die nicht alle in dieser Zusammenfassung aufgelistet werden können.
ChakraCore und ASP.NET Core Kritisch Remotecodeausführung ChakraCore ist die zentrale Komponente von Chakra. Hierbei handelt es sich um das extrem leistungsfähige JavaScript-Modul, auf dem in HTML/CSS/JS geschriebene Microsoft Edge- und Windows-Anwendungen basieren. Weitere Informationen finden Sie unter https://github.com/Microsoft/ ChakraCore/wiki.
.NET Core ist eine Allzweck- Entwicklungsplattform, die von Microsoft und der .NET-Community auf GitHub verwaltet wird.
Adobe Flash Player Kritisch Remotecodeausführung KB-Artikel zu Adobe Flash Player: 4457146
Sicherheitsempfehlung zu Adobe Flash Player: ADV180023
C SDK für Azure IoT und Microsoft.Data.OData Weitere Informationen zu neu veröffentlichten Sicherheitsupdates für diese Technologien finden Sie im Leitfaden für Sicherheitsupdates von Microsoft: https://portal.msrc.microsoft.com

Beginnend mit April 2017 hat Microsoft die bisher verwendeten Sicherheitsbulletin-Webseiten durch den Leitfaden für Sicherheitsupdates ersetzt. Das neue Portal soll durch die vielfältigen Such- und Filterfunktionen einen besseren Überblick über neue Updates bieten.

Für jede Windows 10 Version veröffentlicht Microsoft ein eigenes kumulatives Update, welche die entsprechenden Windows 10 Versionen auf neue Build-Nummern hebt:

  • Windows 10 Version 1803 Build 17134.254
  • Windows 10 Version 1709 Build 16299.637
  • Windows 10 Version 1703 Build 15063.1292
  • Windows 10 Version 1607 Build 14393.2457
  • Windows 10 Version 1507 (RTM) Build 10240.17946

EaseUS Data Recovery Wizard im Kurztest

EaseUS Logo

Fast jeder kennt die Situation: Einmal unachtsam die Festplatte formatiert oder den Papierkorb geleert und schon sind wichtige Daten gelöscht, von denen natürlich kein Backup existiert. In diesem Fall hilft nur der Einsatz einer Software zur Datenwiederherstellung. In einem kurzen Test habe ich mir mal EaseUS Data Recovery Wizard genauer angeschaut.

Die Software ist in einer kostenlosen Version erhältlich, die beim Wiederherstellen lediglich auf 2 GByte begrenzt ist, ansonsten aber keine Einschränkungen bietet. EaseUS Data Recovery Wizard läuft ab Windows XP und kommt mit allen Windows-Versionen bis zum neuesten Windows-10-Build zurecht. Bei den unterstützten Dateisystemen werden FAT12, FAT16, FAT32, exFAT, NTFS, ext2, ext3 und ReFS genannt. Die Liste der wiederherstellbaren Dateitypen ist lange und umfasst unter anderem folgende Dateien:

Dokument DOC/DOCX, XLS/XLSX, PPT/PPTX, PDF, CWK, HTML/HTM, INDD, EPS, usw.
Grafik JPG/JPEG, TIFF/TIF, PNG, BMP, GIF, PSD, CRW, CR2, NEF, ORF, RAF, SR2, MRW, DCR , WMF, DNG, ERF, RAW, SWF, SVG usw.
Video AVI, MOV, MP4, M4V, 3GP, 3G2, WMV, MKV, ASF, FLV, SWF, MPG, RM/RMVB, MPEG usw.
Audio AIF/AIFF, M4A, MP3, WAV, WMA, APE, MID/MIDI, OGG, AAC, RealAudio, VQF usw.
E-Mail PST, DBX, EMLX, usw. (aus Outlook, Outlook Express usw.)
Andere Wie Archive (ZIP, RAR, SIT, ISO), EXE, HTML usw.

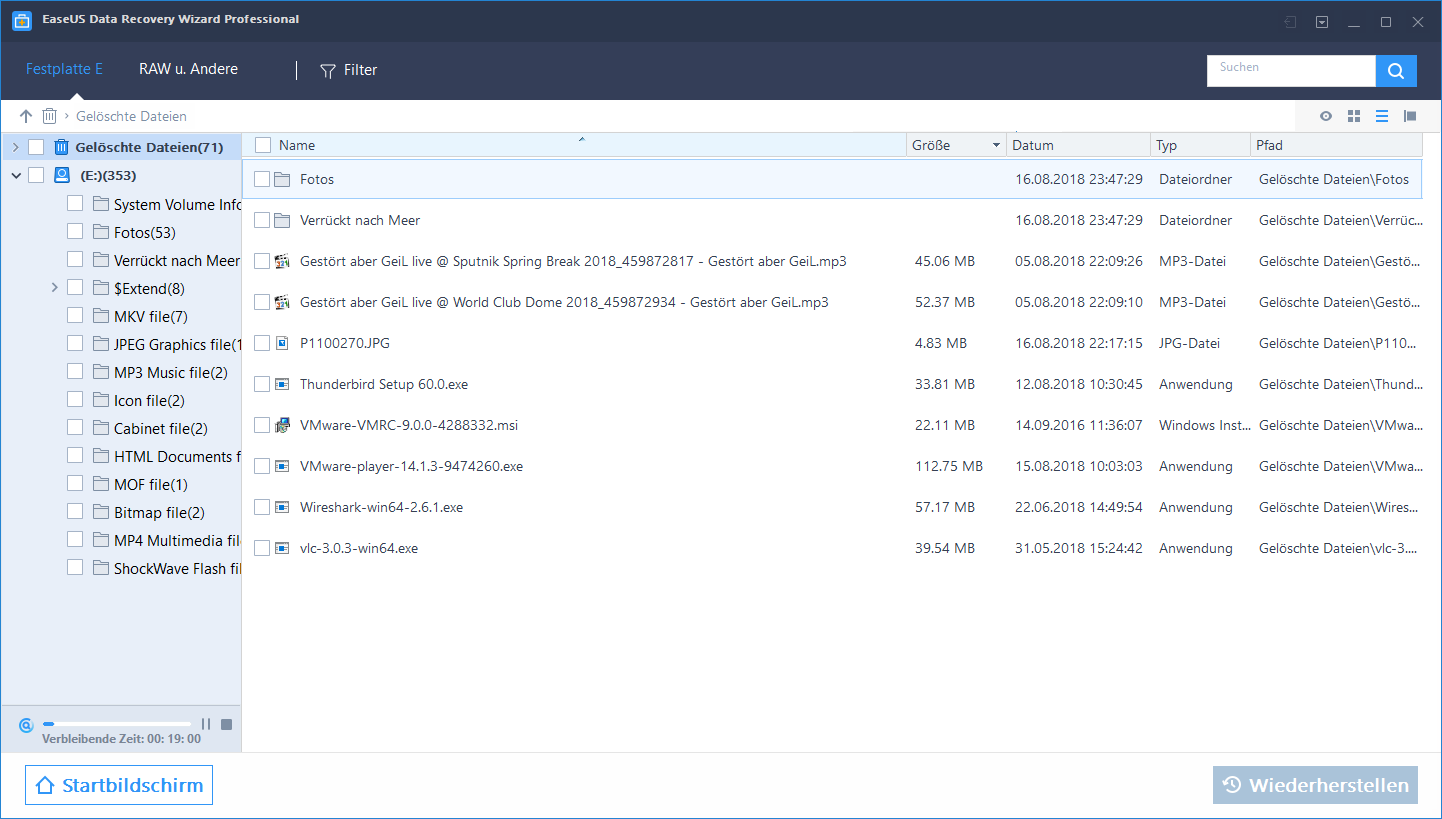
Für den Test habe ich einen USB-Stick mit Bildern, MP3s, Videos und EXE-Dateien befüllt. Im ersten Schritt habe ich alle Dateien vom Stick gelöscht und daraufhin die Datenrettung Freeware gestartet. Nach der Auswahl des zu scannenden Mediums legt die Software direkt los und präsentiert nach kurzer Zeit schon die meisten gelöschten Dateien.

USB-Stick Dateien gelöscht

Im Hintergrund läuft der Scan weiter und untersucht den USB-Stick genauer auf weitere gelöschte Daten, was entsprechend länger dauert. Wenn die gewünschten Dateien auftauchen, können diese markiert und an einem beliebigen Ort wiederhergestellt werden.

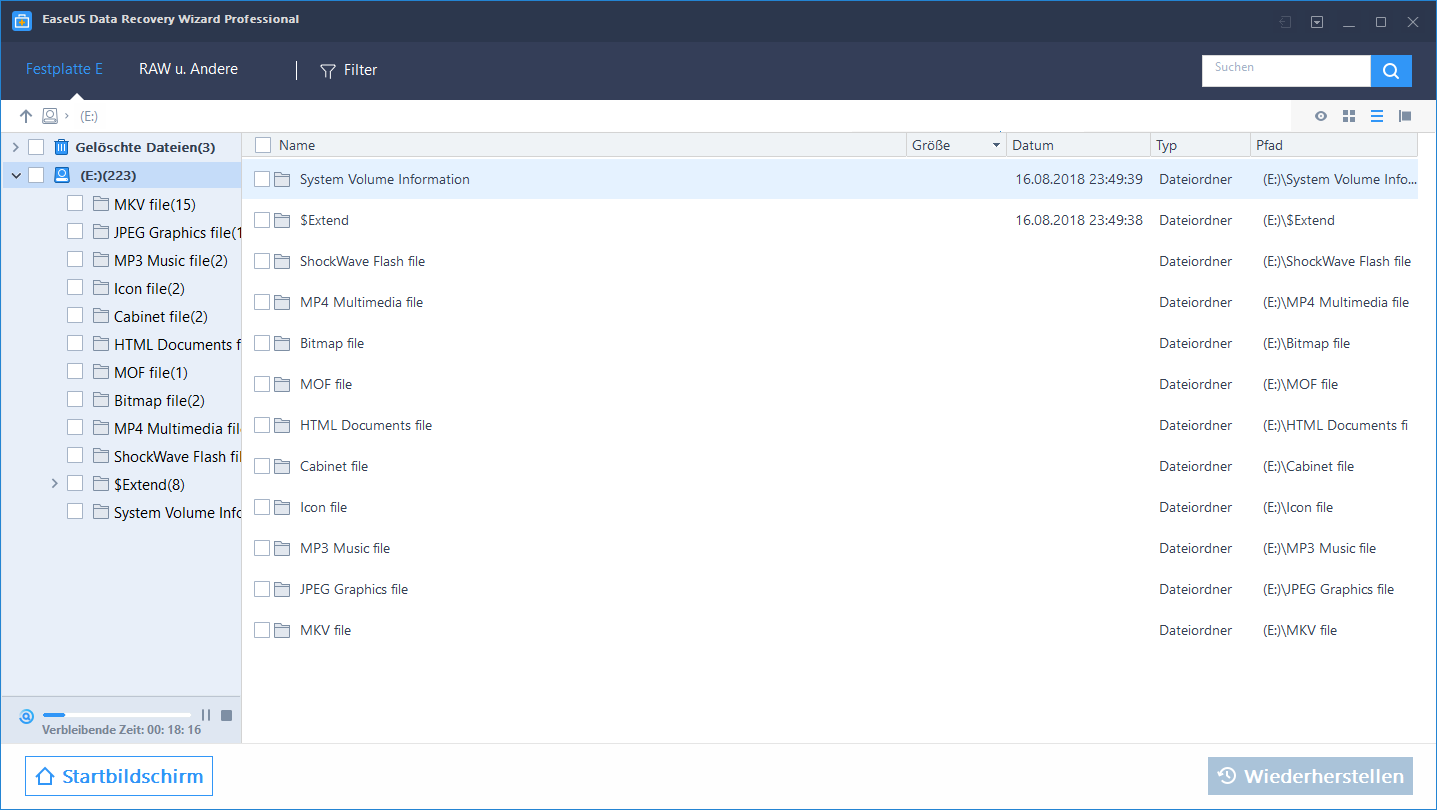
Für den zweiten Test habe ich den USB-Stick einer Schnellformatierung unterzogen. Auch hier läuft der Scan nach Auswahl des zu scannenden Laufwerks an und listet die gefunden Dateien auf. Hier ist schön zu sehen (siehe Screenshot), dass nicht mehr die Dateinamen wie im ersten Test erscheinen, sondern die Dateien nach Dateityp in verschiedene Ordner sortiert werden. Der technische Hintergrund ist, dass die meisten Dateisysteme Dateien beim normalen Löschen nur als gelöscht markieren und ausblenden. Physisch sind die Dateien nach wie vor auf dem Datenträger verfügbar, solange sie nicht überschrieben werden. Beim Formatieren gehen automatisch alle Informationen des Dateisystems verloren, was unter anderem auch die Dateinamen betrifft. Beim Scan untersucht die Wiederherstellungssoftware den Header von Dateien und kann damit in den allermeisten Fällen die gelöschte Datei identifizieren und einem Typ zuordnen. Das Ergebnis nach dem Scan kann sich sehen lassen und es konnten fast alle Dateien wiederhergestellt werden.

USB-Stick schnellformatiert

Eine genauere Anleitung zum Thema gelöschte Dateien wiederherstellen ist direkt bei EaseUS verfügbar.

Insgesamt kann EaseUS Data Recovery Wizard mit einer übersichtlichen und leicht bedienbaren Oberfläche aufwarten. Der Scan und die Wiederherstellung funktionieren schnell und zuverlässig und machen das Programm zu einem treuen Begleiter beim nächsten Datenverlust.

Kategorien: Software & Apps Windows

Infos zum Microsoft-Patchday August 2018

Microsoft Logo

Jeden zweiten Dienstag im Monat findet der Microsoft-Patchday statt. Der August-Patchday bringt wieder zahlreiche Updates mit, welche unter anderem kritische Sicherheitslücken in den beiden Browsern Edge und Internet Explorer stopfen. Neben den obligatorischen Updates für Windows werden diesen Monat auch Microsoft Exchange Server, Microsoft SQL Server, Microsoft Visual Studio, .NET-Software, ChakraCore und Adobe Flash Player gepatched.

Produktfamilie Maximaler Schweregrad
Maximale Auswirkung Zugehörige KB-Artikel und/oder Supportwebseiten
Alle Versionen von Windows 10 und Windows Server 2016 (ohne Microsoft Edge) Kritisch Remotecodeausführung Windows 10, Version 1803: 4343909; Windows 10, Version 1709: 4343897; Windows 10, Version 1703: 4343885; Windows 10, Version 1607: 4343887; Windows 10: 4343892; und Windows Server 2016: 4343887
Microsoft Edge Kritisch Remotecodeausführung Microsoft Edge: 4343897, 4343892, 4343909, 4343887 und 4343885
Windows 8.1 und Windows Server 2012 R2 Kritisch Remotecodeausführung Monatlicher Rollup für Windows 8.1 und Windows Server 2012 R2: 4343898
Reines Sicherheitsupdate für Windows 8.1 und Windows Server 2012 R2: 4343888
Windows Server 2012 Kritisch Remotecodeausführung Monatlicher Rollup für Windows Server 2012: 4343901
Reines Sicherheitsupdate für Windows Server 2012: 4343896
Windows RT 8.1 Kritisch Remotecodeausführung Windows RT 8.1: 4343898
Hinweis: Updates für Windows RT 8.1 sind nur über Windows Update verfügbar
Windows 7 und Windows Server 2008 R2 Kritisch Remotecodeausführung Monatlicher Rollup für Windows 7 und Windows Server 2008 R2: 4343900
Reines Sicherheitsupdate für Windows 7 und Windows Server 2008 R2: 4343899
Windows Server 2008 Kritisch Remotecodeausführung Updates für Windows Server 2008 werden nicht in Form eines kumulativen Updates oder Rollups angeboten. Die folgenden Artikel beziehen sich auf eine Version von Windows Server 2008: 4340937, 4344104, 4340939, 4338380, 4343674 und 4341832
Internet Explorer Kritisch Remotecodeausführung Kumulatives IE-Update für Internet Explorer 9: 4343205;
monatlicher Rollup für Internet Explorer 10: 4343901;
Kumulatives IE-Update für Internet Explorer 10: 4343205;
Monatlicher Rollup für Internet Explorer 11: 4343900 und 4343898;
Kumulatives IE-Update für Internet Explorer 11: 4343205;
Sicherheitsupdate für Internet Explorer 11: 4343899, 4343897, 4343892, 4343909, 4343887 und 4343885
Software im Zusammenhang mit Microsoft Office Hoch Remotecodeausführung Die Anzahl der KB-Artikel im Zusammenhang mit Microsoft Office für jede monatliche Sicherheitsupdateveröffentlich ung hängt von der Anzahl der CVEs und der Anzahl der betroffenen Komponenten ab. Diesen Monat gibt es etwa 20 Supportartikel im Zusammenhang mit Office-Updates, die nicht alle in dieser Zusammenfassung aufgelistet werden können. Ausführliche Informationen zu diesen Artikeln finden Sie im Leitfaden für Sicherheitsupdates.
Software im Zusammenhang mit Microsoft SharePoint Hoch Veröffentlichung von Informationen Software im Zusammenhang mit Microsoft SharePoint: 4018392, 4022234, 4032256 und 4022236
Microsoft Exchange Server Kritisch Remotecodeausführung Microsoft Exchange Server: 4340733 und 4340731
Microsoft .NET-Software Hoch Veröffentlichung von Informationen Die Anzahl der Supportartikel im Zusammenhang mit einer Sicherheitsupdateveröffentlich ung für .NET Framework hängt von der Anzahl der CVEs und der Anzahl der betroffenen Komponenten ab. Diesen Monat gibt es über 20 Supportartikel im Zusammenhang mit .NET Framework, die nicht alle in dieser Zusammenfassung aufgelistet werden können. .NET Core ist eine Allzweck- Entwicklungsplattform, die von Microsoft und der .NET-Community auf GitHub verwaltet wird.
Microsoft Visual Studio Hoch Rechteerweiterungen Microsoft Visual Studio: 4456688
Microsoft SQL Server Kritisch Remotecodeausführung Microsoft SQL Server: 4293801, 4293808, 4293803, 4293805, 4293807 und 4293802
ChakraCore Kritisch Remotecodeausführung ChakraCore ist die zentrale Komponente von Chakra. Hierbei handelt es sich um das extrem leistungsfähige JavaScript-Modul, auf dem in HTML/CSS/JS geschriebene Microsoft Edge- und Windows-Anwendungen basieren. Weitere Informationen finden Sie unter https://github.com/Microsoft/ ChakraCore/wiki.
Adobe Flash Player Kritisch Remotecodeausführung KB-Artikel zu Adobe Flash Player: 4343902
Sicherheitsempfehlung zu Adobe Flash Player: ADV180020

Beginnend mit April 2017 hat Microsoft die bisher verwendeten Sicherheitsbulletin-Webseiten durch den Leitfaden für Sicherheitsupdates ersetzt. Das neue Portal soll durch die vielfältigen Such- und Filterfunktionen einen besseren Überblick über neue Updates bieten.

Für jede Windows 10 Version veröffentlicht Microsoft ein eigenes kumulatives Update, welche die entsprechenden Windows 10 Versionen auf neue Build-Nummern hebt:

  • Windows 10 Version 1803 Build 17134.191
  • Windows 10 Version 1709 Build 16299.579
  • Windows 10 Version 1703 Build 15063.1235
  • Windows 10 Version 1607 Build 14393.2396
  • Windows 10 Version 1507 (RTM) Build 10240.17918

Cortana-Websuche deaktivieren ab Windows 10 Version 1803

Windows 10 Logo

Mit Windows 10 Version 1803 hat Microsoft abermals Änderungen beim Deaktivieren der Cortana-Websuche durchgeführt. Die bisher bekannten Registry-Schlüssel funktionieren nicht mehr.

Cortana selbst lässt sich nach wie vor wie bei Windows 10 Version 1607 und höher deaktivieren. Zum Abschalten der Websuche muss jetzt aber an anderer Stelle eingegriffen werden. Die alte Methode über die lokalen Gruppenrichtlinien ist generell nicht mehr wirksam, weshalb hier auf die Registry-Variante zurückgegriffen werden muss. Dabei ist allerdings zu beachten, dass sich die Pfade bzw. Einträge geändert haben. So müsst ihr vorgehen:

  1. Den Ausführen-Dialog (Windows-Taste + R) öffnen und “regedit” eingeben, damit der Registrierungs-Editor geöffnet wird.
  2. Anschließend zu folgendem Pfad navigieren:
    HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Search
  3. Wenn der Schlüssel “Search” im linken Verzeichnisbaum nicht vorhanden ist, muss dieser von Hand erstellt werden.
  4. Darunter müssen dann zwei neue “DWORD-Werte (32-Bit)” mit dem Namen “BingSearchEnabled” und “CortanaConsent erstellt werden.
  5. Beide erhalten jeweils den Wert “0
  6. Damit die Änderung aktiv wird einfach kurz Ab- und wieder Anmelden oder alternativ den Computer neustarten.

Die Deaktivierung erfolgt ab Windows 10 Version 1803 nicht mehr systemweit (HKEY_LOCAL_MACHINE), sondern nur separat pro Windows-Benutzerkonto (HKEY_CURRENT_USER).

Wie immer biete ich zur einfachen Umsetzung eine Registrierungsdatei an, die alle Änderungen in der Registry automatisch durchführt. Nach dem Herunterladen und Entpacken müsst ihr die reg-Datei mit einem Doppelklick ausführen und anschließend Ab- und wieder Anmelden oder den PC neustarten. Wenn auf dem Computer mehrere Benutzerkonten existieren, müssen die Anpassungen für jeden Nutzer einzeln ausgeführt werden.

Windows 10 1803: Probleme mit Enterprise CAs und Bitlocker

Windows 10 Logo

Windows 10 1803 hat noch einige Bugs, die vor allem in Firmenumgebungen zu Problemen führen könnten. Nachfolgend möchte ich auf zwei Themen genauer eingehen. Zum einen können 1803-Clients wohl keine Computerzertifikate von Enterprise CAs beziehen und zum anderen können BitLocker-Wiederherstellungsinformationen nicht ins Active Directory (AD) gesichert werden.

Keine Computerzertifikate von Enterprise CAs

Ein User hat im Microsoft-Forum das Problem geschildert, dass auf Windows 10-Clients nach einem Upgrade von 1709 auf 1803 keine neuen Computerzertifikate mehr angefordert werden können. Laut weiteren Kommentaren bezieht sich das Problem aber nicht nur auf PCs, die von 1709 aktualisiert wurden, sondern auch auf Neuinstallationen. Weiteren Analysen zeigen auf, dass der Ursprung des Problems vermutlich mit fehlerhaften bzw. fehlenden Zertifikat-Templates zu tun hat.

Es existieren zwar mögliche Workarounds, von denen aber keiner recht praktikabel ist. Wenn es nur um wenige Maschinen geht, können die Zertifikate beispielsweise von Hand unter 1709 exportiert und unter 1803 wieder importiert werden. Unschön aber machbar. Bei mehreren PCs rät Microsoft zur Aktivierung des Credential Guards, denn damit klappt der Bezug von Computerzertifikaten wieder. Allerdings steht der Credential Guard nur unter Windows 10 Enterprise zur Verfügung, d.h. Firmen mit Windows 10 Pro haben Pech gehabt. Des Weiteren ist die Aktivierung von Credential Guard nicht ganz trivial und sollte auch nicht unüberlegt passieren.

Die derzeit wohl beste Lösung ist die Nutzung von “certutil -pulse”, wie es der Kommentar von MelanieQu detailliert beschreibt:

Look into the SMSTSPostAction variable as one way to run commands post task sequence (Google search on “SMSTSPostAction gpupdate” should return you some useful information. You can assign that variable cmd commands and when the task sequence has released, it will run them. This is a way you can run gpupdate post imaging and it may help with this scenario also.

The may be working for us. 4 out of 4 computers I just imaged with the fix below could connect to wireless on the login screen (prior to this those 4 out of 4 computers could never connect at the login screen). Testing more now, but appears to be a workaround.

1) Delete this key somewhere in the task sequence (don’t know for sure if this is needed, but I have added this for now based on someone’s suggestion above): HKLM\SOFTWARE\Microsoft\Cryptography\AutoEnrollment\AEDirectoryCache

2) Add a “Set Task Sequence Variable” task where Task Sequence Variable = SMSTSPostAction and Value = cmd /c gpupdate /force && certutil -pulse && shutdown /r /f /t 5

After the task sequence finishes, you will be at the login screen for a little bit while GPUpdate runs then certutil -pulse will go fast then restart in 5 seconds. I think the restart time could be 0. I just currently have it set for 5 seconds. Setting SMSTSPostAction could be set anywhere in the task sequence. I am setting it as the last task and removing the normal Restart Computer last task.

Microsoft hat indes bestätigt, dass es sich um einen Bug handelt. Die Lösung sei aber sehr komplex, weshalb ein entsprechender Patch noch auf sich warten lässt.

Keine BitLocker-Wiederherstellungsinformationen im AD

Zugegeben, der Fehler tritt nur unter bestimmten Voraussetzungen auf, zeigt aber wieder einmal, wie gut die Qualitätssicherung bei Microsoft ist.

Das Speichern der BitLocker-Wiederherstellungsinformationen im AD funktioniert demnach nicht, wenn BitLocker unter lokalen Konten genutzt wird. Bei der Verwendung  von Domänenkonten funktioniert das AD-Backup problemlos. Mir ist klar, dass innerhalb einer Domäne, die wenigsten Firmen BitLocker unter lokalen Konten aktivieren. Dennoch sollte diese Konstellation trotzdem funktionieren, was sie aktuell nicht tut. Abhilfe schafft hier entweder die Aktivierung von BitLocker mit Hilfe eines Domänenkontos oder die Nutzung von Microsoft BitLocker Administration and Monitoring (MBAM).

Kategorien: Windows Windows 10

Administrative Vorlagen (.admx) und Übersicht neuer Gruppenrichtlinien für Windows 10 Version 1803 verfügbar

Für das Windows 10 April 2018 Update hat Microsoft die neuesten administrative Vorlagen (.admx) zum Download bereitgestellt. Diese werden benötigt, um PCs mit Windows 10 Version 1803 via Gruppenrichtlinien zu verwalten. Die neuen Einstellungen hat Microsoft in einer Excel-Datei aufgelistet: Group Policy Settings Reference Spreadsheet Windows 1803

Leider hat es Microsoft auch dieses Mal nicht geschafft, die ADMX-Dateien ohne Fehler zu veröffentlichen. Auf die Schnelle konnte ich zwei Fehler entdecken:

  • die “wwansvc-admin-group-policy-data.adml” ist überflüssig, da sie identisch zur “wwansvc.adml” ist
  • Fehler in der “searchocr.adml”, was aber selber behoben werden kann
    • nach “<string id=”OCR”>OCR</string>” fehlt eine Zeile
    • für die englische “searchocr.adml”:
      <string id="Win7Only">Microsoft Windows 7 or later</string>
    • für die deutsche “searchocr.adml”:
      <string id="Win7Only">Microsoft Windows 7 oder höher</string>

Download administrative Vorlagen (.admx) für Windows 10 April 2018 Update (1803)