Kategorie: Internet

Die Zukunft von DNS? DNS over TLS (DoT) und DNS over HTTPS (DoH)

Das mittlerweile über 30 Jahre alte Domain Name System (DNS) ist nach wie vor einer der wichtigsten Dienste in vielen IP-basierten Netzwerken. Die Hauptaufgabe von DNS ist die Namensauflösung, d.h. die Umsetzung von Domainnamen in IP-Adressen. Große Probleme bei DNS sind die fehlende Sicherheit und Privatsphäre. Die DNS-Kommunikation findet über UDP-Port 53 im Klartext statt und kann daher quasi von jedem mitgelesen und manipuliert werden. Die Missbrauchsmöglichkeiten von DNS sind erschreckend einfach umzusetzen, was viele Fälle in der Vergangenheit zeigen. Darüber hinaus können Nachrichtendienste, Provider und Betreiber von DNS-Servern die DNS-Kommunikation mitlesen und wissen, wer wann welche Internetadressen bzw. -dienste aufgerufen hat. Damit lassen sich Nutzerprofile erstellen und eine großflächige Überwachung realisieren. Einige Anbieter von DNS-Servern nutzen die Daten unter anderem auch für Werbezwecke.

Spätestens jetzt sollte jedem klar sein, dass die ursprüngliche Implementierung von DNS deutliche Nachbesserungen in den Bereichen Privatsphäre, Datenschutz und Sicherheit benötigt.

DNSSEC

Diese Probleme wurden schon früher erkannt. Einige wollte man bereits im Jahr 1999 mittels DNSSEC (Domain Name System Security Extensions) angehen. Die erste Implementierung (RFC 2535) erwies sich jedoch als nicht praxistauglich, weshalb 2005 eine Neufassung von DNSSEC veröffentlicht wurde (RFC 4033). Damit wird DNS um Sicherheitsmechanismen zur Gewährleistung der Authentizität und Integrität der Daten erweitert. Konkret bedeutet dies, dass Zonen signiert werden und DNSSEC-Nutzer somit die Echtheit einer DNS-Anfrage verifizieren können. Wenn die Signatur ungültig ist, werden die Daten verworfen. Auf den Root-Nameservern wurde DNSSEC im Mai 2010 eingeführt.

Allerdings hat sich DNSSEC immer noch nicht flächendeckend durchgesetzt. Die Hauptgründe liegen an der als kompliziert geltenden Umsetzung (ein Relikt aus den Anfangszeiten) und daran, dass nicht alle Probleme von DNS gelöst werden. Beispielsweise werden nach wie vor alle Daten unverschlüsselt übertragen und können mitgelesen und archiviert werden. Des Weiteren werden die Manipulationsmöglichkeiten nicht vollständig unterbunden und einige Provider unterstützen noch immer kein DNSSEC auf ihren DNS-Resolvern. Bei Interesse kann diese Information auf https://internet.nl über den Punkt “Test your connection” geprüft werden. Unabhängig davon bleibt die “letzte Meile” dennoch in fast allen Fällen ungesichert. Ein Großteil der Heimrouter und so gut wie alle Betriebssysteme und Browser unterstützen kein DNSSEC. Damit kann der User nach wie vor nicht darauf vertrauen, dass die DNS-Antworten korrekt sind.
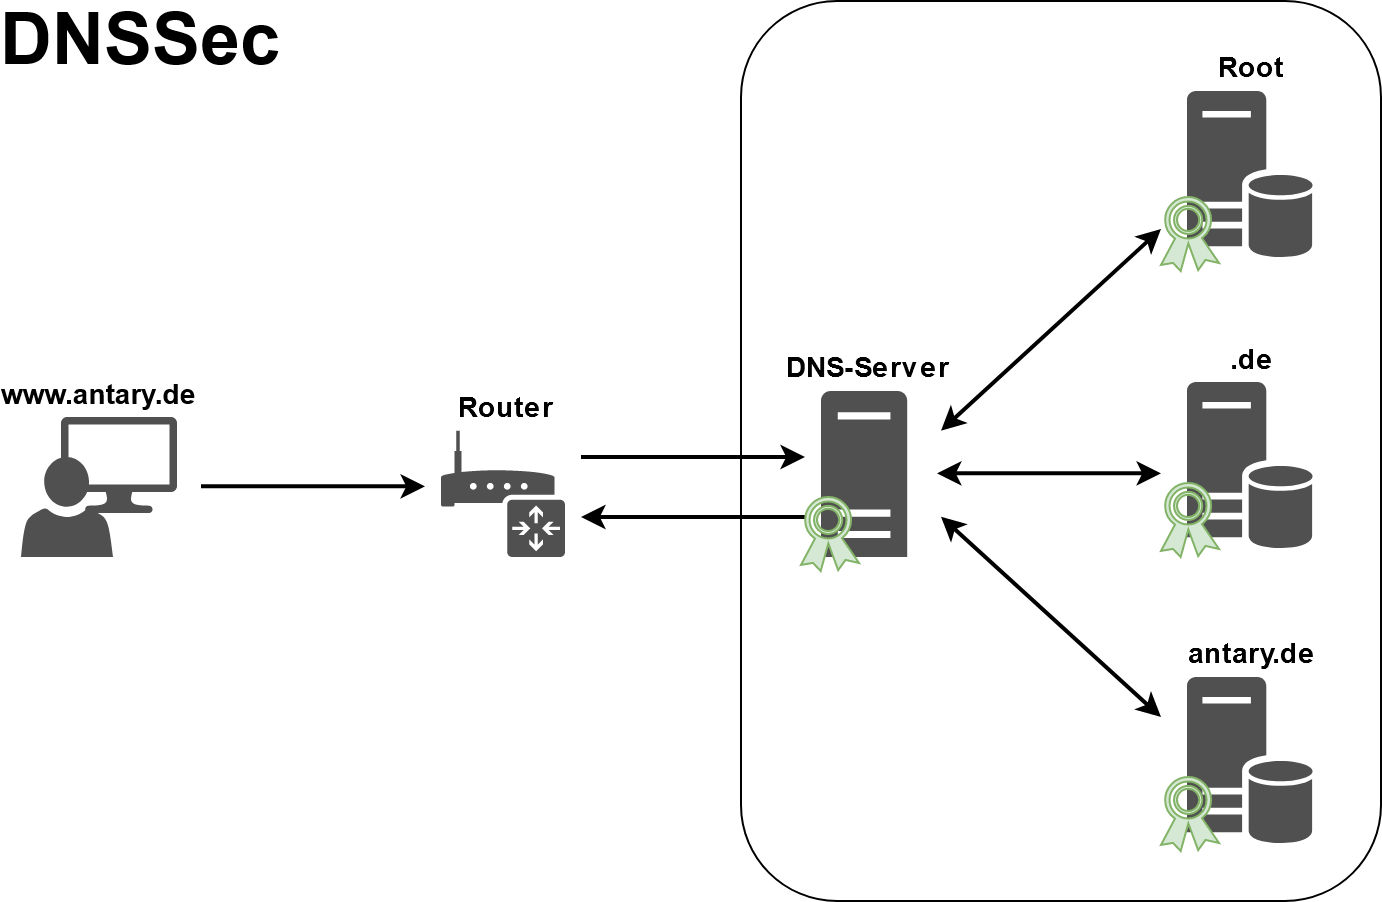
Bei DNSSEC sind die Daten zumindest digital signiert. Die Übertragung erfolgt jedoch im Klartext. Zwischen User und Provider-DNS-Server sind die Daten fast immer komplett ungesichert.

Daraufhin wurden in den letzten Jahren mehrere Protokolle mit dem Ziel entwickelt, die fehlende Privatsphäre und den nicht vorhandenen Datenschutz nachzurüsten. Dies geschieht mittels Verschlüsselung. Mittlerweile haben sich zwei Favoriten durchgesetzt: DNS-Anfragen werden entweder mit TLS verschlüsselt (DNS over TLS (DoT) ) oder in HTTPS verpackt (DNS over HTTPS (DoH)). Anderen Alternativen wie DNSCurve oder DNSCrypt sind faktisch tot.

DNS over TLS (DoT)

Das Prinzip von DoT (RFC 7858 und RFC 8310) ist simpel. Die DNS-Informationen werden über eine TCP-Verbindung mit dem Resolver ausgetauscht, die via Transport Layer Security (TLS) authentifiziert und verschlüsselt ist. Damit können Nutzer die gewünschten Daten vom Nameserver beziehen, ohne dass Dritte mitlesen können. Eine Validierung der DNS-Daten erfolgt nicht durch DoT, deshalb sollte DoT immer in Kombination mit DNSSEC verwendet werden.

Schauen wir uns DNS over TLS genauer an. Die Kommunikation läuft über den TCP-Port 853. Sollte dies nicht funktionieren, ist in der Regel das “normale” DNS via UDP-Port 53 als Fallback aktiv. Dies ist aber von den Sicherheitseinstellungen des Systems abhängig. In der Praxis dürfte dies vor allem in Unternehmen und öffentlichen WLAN-Hotspots problematisch sein, da der relativ unbekannte TCP-Port 853 hier vermutlich blockiert wird. Mit dem Zurückfallen auf UDP-Port 53 ist DoT nutzlos, ohne Fallback funktioniert die Namensauflösung auf dem Client nicht mehr. Ein weiteres Problem ist der relativ große Overhead durch TCP und TLS, der eine Namensauflösung deutlich einbremst. Dies ist allerdings nicht so tragisch, da zum einen geöffnete DoT-Verbindungen für mehrere DNS-Abfragen verwendet werden und zum anderen einige Performance-Optimierungen mit der neuen TLS-Version 1.3 auf den Weg gebracht wurden.
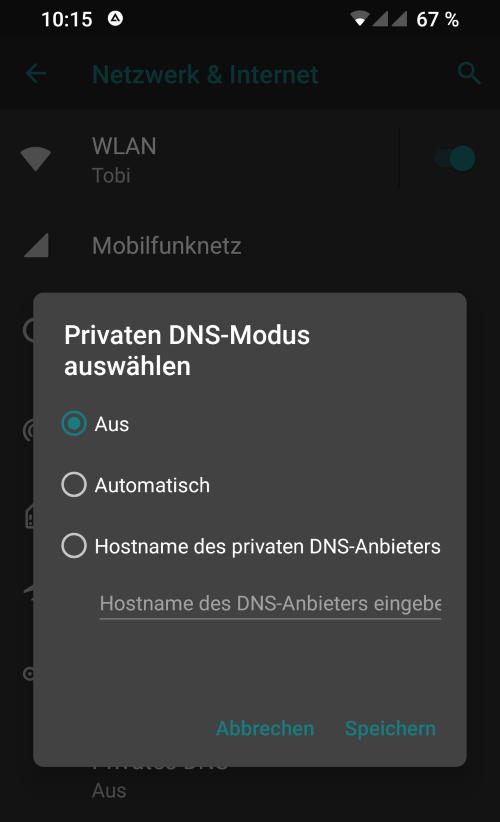
DoT kann ohne Probleme bereits heute genutzt werden. Bei den Betriebssystemen wird das Protokoll ab Android 9 (Pie) unterstützt (siehe Screenshot). Zu finden ist die Option in den Einstellungen unter “Netzwerk & Internet” unter dem Punkt “Privates DNS”. Bei der Option “Automatisch” testet Android, ob der Nameserver DoT anbietet und verwendet es gegebenenfalls. Darüber hinaus kann ab Version 239 des DNS-Resolvers in Linux-Systemd (systemd-resolved) DoT genutzt werden, welches allerdings standardmäßig deaktiviert ist.

Ebenso existieren bereits eine Vielzahl an DNS-Resolvern. Eine gute Übersicht bekannter DoT-Server findet ihr hier beim DNS Privacy Project.

Wenn ihr eure Surf-Gewohnheiten nicht mit großen amerikanischen Konzernen teilen wollt (Google, Cloudflare, usw.), existiert hier eine zweite Liste mit kleineren DoT-Servern und „no logging“-Policy. Einige davon stehen in Deutschland und bieten zusätzlich eine Blockierung von Werbung und Trackern. Empfehlen kann ich euch das Projekt Blahdns.

DNS over HTTPS (DoH)

Auf den ersten Blick scheint DoH (RFC 8484) eine gewisse Ähnlichkeit mit DoT zu haben. Auch hier kommt eine TCP-Verbindung mit TLS zum Einsatz, um Lauscher das Leben schwer zu machen. Der Unterschied ist, dass die DNS-Informationen zusätzlich im HTTPS-Protokoll verpackt sind.  Wie bei DoT erfolgt bei DoH keine Validierung der DNS-Daten, weshalb DNSSEC auch hier in Kombination verwendet werden sollte.

DoH wurde in nur wenigen Monaten durch die IETF-Gremien gepeitscht. Als treibende Kräfte hinter DoH stecken unter anderem Mozilla und Google. Kein Wunder, denn DoH ist im Vergleich zu herkömmliches DNS und DoT (beide auf Systemebene) auf Anwendungsebene umgesetzt und steckt damit direkt im Browser. Die DNS-Kommunikation erfolgt via HTTPS zwischen Browser und Webserver. Stichwort HTTPS: Was zunächst als nebensächlich erscheint, könnte in der Praxis gravierende Auswirkungen haben und die bewährte Infrastruktur großflächig umkrempeln.

Theoretisch könnte bei DoH jeder Webserver als DNS-Resolver fungieren. Die ursprüngliche Idee dahinter ist, dass ein Webserver direkt alle für den Webseitenaufbau benötigten IP-Adressen mitliefert und nicht wie bisher, diverse einzelne DNS-Anfragen gestellt werden müssen. Selbst bei komplexen Webseiten wäre nur noch eine einzige DNS-Anfrage notwendig. Allerdings würde dieses Verhalten Tür und Tor für Malware und Phisher öffnen. Webseiten können dir ohne Probleme Antworten für Dritte unterschieben, Stichwort Out-Of-Bailiwick.

Eine weitere Konsequenz ist, dass über DoH-fähige Webserver beliebige DNS-Daten angefragt werden können. Dieser Traffic lässt sich von normalem Web-Traffic nicht mehr unterscheiden und lässt sich im Gegensatz zu DoT praktisch nicht blockieren. Des Weiteren wäre damit auch die Gefahr einer DNS-basierten Zensur gebannt. Wenn jeder Webserver DNS-Daten liefern kann, wäre eine Zensur schlicht und ergreifend aussichtslos. Gleichzeitig könnte die Namensauflösung via DoH dezentral über viele Webserver erfolgen, was automatisch die Privatsphäre stärkt.

Die zuletzt genannten Punkte sind aktuell aber eher Wunschdenken. Die Realität sieht so aus, dass Mozilla und Google in ihren Browsern zwar DoH implementiert haben, die Namensauflösung aber über einen zentralen Server erfolgt. Anstatt einem unabhängigen dezentralen DNS-Verkehr haben wir Stand heute eine ungesunde Zentralisierung bei amerikanischen Großkonzernen, die dann sämtliche Webseiten sehen würden, welche im Browser aufgerufen werden. Was das für die Privatsphäre bedeutet, könnt ihr euch selber ausmalen. Davon abgesehen wären diese zentralen DNS-Knoten dann geradezu prädestiniert für einen staatlichen Lauschangriff.

Ein weiteres Problem könnte sich in größeren Unternehmen ergeben. Mit DoH werden die internen DNS-Resolver umgangen und interne Dienste könnten somit nicht mehr erreichbar sein. Auch die Administrierbarkeit und Fehlersuche gestaltet sich deutlich schwieriger bis unmöglich, wenn zukünftig in jeder Anwendung unterschiedliche DNS-Resolver zum Einsatz kommen.

Eine Liste von verfügbaren DNS-Servern findet ihr beim DNS Privacy Project oder hier bei Github.

Fazit

Zusammengefasst muss ich sagen, dass der Hype um DoT und DoH nicht ganz gerechtfertigt ist. Beide Protokolle verfügen über gewisse Nachteile und sind nicht uneingeschränkt zu empfehlen. Jedem sollte bewusst sein, dass die Absicherung der “letzten Meile” ohne DNSSEC sinnlos ist. DoT und DoH sichern die Verbindung zum DNS-Resolver ab. DNSSEC kümmert sich um die Validierung der erhaltenen DNS-Daten.

Was bedeutet dies nun in der Praxis? Wie so oft wird es keine Lösung geben, die alle problematischen Punkte komplett beseitigt. Ich unterstütze allerdings die Meinung, dass herkömmliches DNS durch seine Dezentralität prinzipiell besser dazu geeignet ist, die Privatsphäre zu schützen. Zentrale DoT- bzw. DoH-Server in den Händen großer Unternehmen bewirken eher das Gegenteil.

Ein möglicher Ansatz wäre die Verwendung eines DNS-Resolvers mit DNSSEC-Unterstützung und eine lokale Kopie der Root-Zone. Diese Anforderungen lassen sich zum Beispiel mit einem Raspberry Pi und Unbound als DNS-Resolver in Kombination mit Hyperlocal umsetzen. Nachteil ist die fehlende Verschlüsselung, was jedoch verschmerzbar ist, da durch Caching und Zonentransfer DNS-Anfragen in vielen Fällen erst gar nicht gestellt werden. Wenn sich ein Lauscher im lokalen Netz bzw. innerhalb der “letzten Meile” befindet, ist DNS vermutlich eines der kleineren Probleme.

Ein anderer Ansatz wäre DNSSEC in Kombination mit DoT. Dabei sollten allerdings möglichst viele DNS-Resolver verwendet werden, sodass die Anfragen auf verschiedene DoT-Server verteilt werden. Damit wird das Erstellen von Profilen erschwert und man könnte sogar die Nutzung  von Google, Cloudflare und Co in Erwägung ziehen.
VPN-Installation über den privaten Internetrouter

Ganz unabhängig davon, ob Sie privat unterwegs sind oder für ein Unternehmen im Außendienst arbeiten, die Sicherheit Ihrer Daten hat für Sie sicherlich die höchste Priorität. Oftmals wird diese begleitet von dem Wunsch, von überall aus ins Internet zu gehen – selbst wenn der Zugriff zum Internet nicht abgesichert ist und es durchaus passieren kann, dass die Daten, die über eben dieses ungesicherte Netz übertragen werden, während der Übertragung korrumpiert werden könnten.

Um das Risiko des Hackings der Daten ausschließen zu können, sollten Sie ein „Virtuelles Privates Netzwerk“ bzw. englisch „Virtual Private Network“ (VPN) einrichten. Dabei handelt es sich um ein in sich geschlossenes Netzwerk, zu dem lediglich bestimmte Personen Zugriff erhalten, beispielsweise Außendienstmitarbeiter oder Handelsvertreter. Aber auch Privatleute nutzen die Qualitäten des VPNs immer häufiger, in dem sie ihr eigenes Heimnetzwerk besonders schützen. Dazu wird eine VPN-Software auf den Client – zumeist ein Smartphone oder Tablet – aufgespielt und darüber mit dem VPN-Server des Anbieters verbunden. Zwischen beiden Geräten wird ein VPN-Tunnel zum sicheren Datentransfer aufgebaut, durch den die Daten verschlüsselt gesendet werden und von außen nicht einsehbar sind. Parallel dazu wird die IP-Adresse des Clients durch die des VPN-Servers ersetzt, sodass eine Zuordnung des Datenzugriffs nicht mehr nachvollziehbar ist.

Vorrangig wird ein VPN eingesetzt, um anonym auf Internetinhalte zugreifen zu können und die eigene Privatsphäre zu schützen. Da der Transfer aller Daten verschlüsselt erfolgt, lassen sich Versender und Empfänger nur sehr schwierig zurückverfolgen.

Die eigene Fritzbox zum VPN-Tunnel umfunktionieren

AVM FRITZ!Box 7490

AVM FRITZ!Box 7490

Für Privatleute, die eine FritzBox des Herstellers AVM im Einsatz haben, können gleich mehrfach durch den Umbau zu einem VPN-Server profitieren. Um die FritzBox für das VPN einzurichten, müssen Sie die folgenden Schritte durchführen:

  1. Aktivieren Sie per Klick auf die Punkte rechts oben die „Erweiterte Ansicht“.
  2. Klicken Sie auf „Internet“ und auf Ihr „MyFRITZ!-Konto“.
  3. Existiert ein „MyFRITZ!-Konto“ bereits, geht es mit Schritt 11 weiter. Sonst wählen Sie „Neues MyFRITZ!-Konto erstellen“, geben Sie Ihre E-Mail-Adresse ein und gehen Sie auf „Weiter“.
  4. AVM sendet Ihnen nun eine E-Mail. In ihr ist ein Link enthalten, um Ihre „FritzBox! Registrieren“ und auf der folgenden Webseite auf „MyFRITZ!-Konto einrichten“.
  5. Geben Sie auf den Feldern „Kennwort“ und „Kennwort bestätigen“ ein neues, noch nicht gebrauchtes Kennwort ein.
  6. Klicken Sie auf „Vorgang abschließen“.
  7. Gehen Sie zurück zur FritzBox und klicken Sie dort auf „MyFRITZ!-Internetzugriff einrichten“ und „FRITZ!Box-Benutzer einrichten“. War MyFRITZ bereits eingerichtet, klicken Sie im „System“ auf „FRITZ!Box-Benutzer“.
  8. Nun können Sie alle Benutzer einrichten, die später Zugriff auf den FritzBox-VPN-Server erhalten sollen. Jeder Besucher ist mit Benutzername und einem einzigartigen Passwort einzurichten. Besteht schon ein FritzBox-Benutzer für den Zugriff, aktivieren Sie den Stift daneben.
  9. Stellen Sie sicher, dass sowohl die Option „Zugang aus dem Internet erlaubt“ als auch die Option „VPN“ aktiviert sind.
  10. Die E-Mail-Adresse bleibt unverändert und klicken Sie auf „OK“.
  11. Die FRITZ!Box meldet sich nun automatisch bei MyFRITZ! an. Der Hinweis „Ihre FRITZBox ist bei MyFRITZ! angemeldet“, eventuell unter der Option Internet oder im MyFritz!-Konto.
  12. Notieren Sie sich die Zeichenfolge bei „(Ihrer) MyFRITZ!-Adresse“.
  13. Klicken Sie auf „Heimnetz“, „Netzwerk“, „Netzwerkeinstellungen“ und „IPv4-Adressen“.
  14. Stellen Sie sicher, dass bei der „IPv4-Adressen“ nicht die Standardadresse 192.168.178.0 steht, sondern tragen Sie stattdessen eine Alternative wie 192.168.178.1 ein und klicken anschließend auf OK.
  15. Warten Sie, bis sich der PC wieder mit der FritzBox verbunden hat.

Fernzugriff auf die eigene FritzBox

Die FritzBox von AVM bieten eine unvergleichliche Funktionsvielfalt und ermöglichen es zusätzlich, dass für einen sicheren Fernzugriff auf das Heimnetzwerk, beispielsweise, wenn ein Familienmitglied unterwegs und die Wahrscheinlichkeit eines Zugriffs über eine ungesicherte WLAN-Schnittstelle hoch ist. Neben den oben genannten Einstellungen am Router selbst müssen auch Änderungen an den digitalen Endgeräten vorgenommen werden, wobei die Art des Gerätes und die Software eine Rolle spielt.

Kategorien: Internet Tutorials

Warum NordVPN unseriös ist & Hack

NordVPN ist ein VPN-Anbieter, der vor allem in den letzten Monaten durch Werbung und Kooperation mit Influencern stark an Bekanntheit gewonnen hat. Unter anderem tritt man als Sponsor bei der deutschen Übertragung der derzeit laufenden League of Legends WM 2019 auf. Hier wird folgender Werbespot ausgestrahlt.

https://www.youtube.com/watch?v=CeKGfaxsC4Q

NordVPN richtet sich mit dem Video direkt an die Zielgruppe der Gamer. Mit fiktiven Szenarien wie Phishing-Links, Malware oder einer Botnet-Attacke wird versucht Angst zu erzeugen um dann das eigene Produkt als Lösung vorzustellen: “NordVPN schützt deinen Traffic mit der modernsten Verschlüsselung”.

Wer sich ein bisschen mit der Materie auskennt weiß sofort, dass die Aussagen irreführend sind und falsche Versprechungen liefern. Ich gehe sogar weiter und behaupte, dass dies schon mit einer Täuschung von Unwissenden gleichzusetzen ist. Eine VPN-Verbindung schützt nicht vor Phishing-Links und schon gar nicht vor Malware.

Des Weiteren wirbt NordVPN auf der Webseite mit “absoluter Privatsphäre”, was alleine betrachtet schon extrem unseriös ist. Für weitere Infos empfehle ich euch den Artikel “Anonymität: Die haltlosen Werbeversprechen der VPN-Anbieter” von Mike Kuketz.

Weitere Punkte welche die Unseriösität von NordVPN unterstreichen:

Alles in allem habe ich euch hoffentlich genügend Gründe geliefert, um die Finger von NordVPN zu lassen. Falls ihr noch nicht ganz überzeugt seid, wäre noch der Hack zu erwähnen.

NordVPN wurde gehackt

Vor wenigen Tagen wurden Informationen über Konfigurationsdateien und private Schlüssel von NordVPN geleaked. Kurz darauf hat sich der Anbieter zu Wort gemeldet und die Hacker-Attacke bestätigt.

Von den drei privaten Schlüsseln gehörte einer zu einem inzwischen abgelaufenen Webseiten-Zertifikat. Die zwei anderen Schlüssel gehörten zu einer OpenVPN-Konfiguration. Die Angreifer hätten somit signierte Webseiten erstellen oder sich als Man in the Middle in vermeintlich sicheren VPN-Traffic einklinken können. Ob das passiert ist, lässt sich höchstwahrscheinlich nicht mehr nachvollziehen. Laut NordVPN geschah der Hacker-Angriff im März 2018 über ein unsicheres Remote-Management-System. Die geleakten Schlüssel sollen zu diesem Zeitpunkt bereits ungültig gewesen sein und Kundendaten waren nicht gefährdet.

Da sich NordVPN aber erst nach dem Leak gemeldet und nicht proaktiv reagiert hat, bleiben auf jeden Fall größere Zweifel offen.

Kategorien: Internet

VPN für mehr Privatsphäre im Netz

Digitale Endgeräte wie beispielsweise das Smartphone, Handy oder Tablet gehören mittlerweile zu unserem Alltag dazu und viele wünschen sich, rund um die Uhr online zu sein. Allerdings wissen die meisten Nutzer auch, dass die Sicherheit im Netz nicht unbedingt die beste ist. Gerade durch den häufigen Gebrauch von öffentlichen, unverschlüsselten WLANs in Restaurants, Hotels oder im öffentlichen Raum erhöhen sich die Risiken für die Datensicherheit oder eine mögliche Ausspähung zusätzlich. Eine besonders hohe Gefährdung besteht für Menschen, die viel unterwegs sind oder oft über öffentliche WLANs ins Netz gehen.

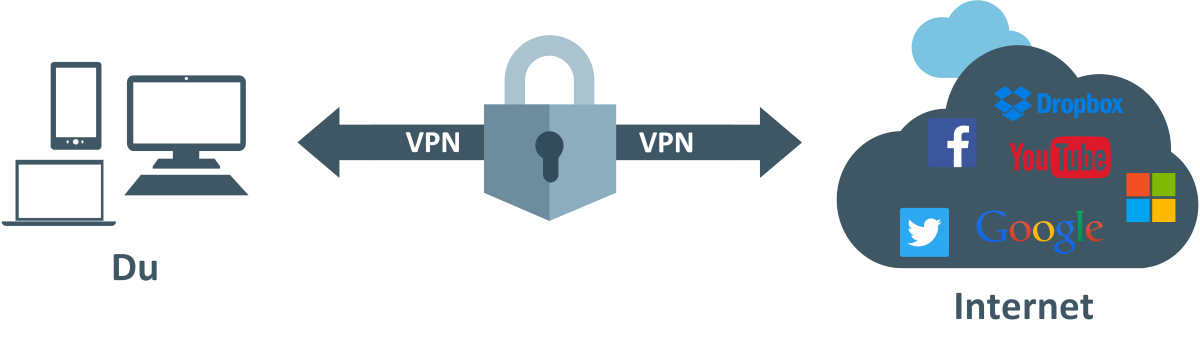
Das „Virtuelle Private Netzwerk“ (englisch „Virtual Private Network“) ist eine Software, mit der sich ein abgetrenntes Teilnetz zwischen einem VPN-Server und den verbundenen Endgeräten etablieren lässt. Alle Daten, die versendet oder empfangen werden, werden durch eine verschlüsselte Tunnelverbindung geschickt, die nur den Mitgliedern des VPNs offenstehen. Dies gewährleistet den Schutz der Authentizität, Integrität und Vertraulichkeit der Daten im Betrieb. Die Hauptaufgabe eines VPNs ist es, mehr Privatsphäre beim Surfen zu erhalten und ein höheres Maß des Datenschutzes im Netz zu etablieren.

Grundsätzliche Funktionsweise eines VPN

Der größte Unterschied von einem VPN gegenüber einem normalen Heimnetzwerk, an dem die digitalen Endgeräte direkt über einen Router angeschloss­en werden, besteht darin, dass die Geräte bei einem VPN nicht physisch miteinander verbunden sind. Stattdessen wird die Verbindung zumeist über öffentliche Netze hergestellt, die nur über einen sehr geringen Sicherheitsstandard verfügen. Bei der Nutzung eines VPN wird vom digitalen Endgerät eine verschlüsselte Verbindung zu einem verfüg­baren VPN-Server des Anbieters aufgebaut. Dieser Server vergibt eine neue IP-Adresse an das genutzte Endgerät, sodass beim Surfen nicht die eigentliche IP-Adresse des End­geräts auftaucht, sondern die des VPN-Servers. Durch die gleichzeitige Verschlüsselung können die Daten von außen weder gelesen noch abgehört werden.

Die einzelnen Datenpäckchen werden durch tunnelähnliche Leitungen versandt, wobei sie vor dem Versenden sicher verpackt und beim Ankommen wieder entpackt und für den Empfänger lesbar gemacht werden. Der größte Vorteil des VPN liegt darin, dass selbst schutzwürdige oder sensible Daten von allen Orten der Erde sicher an ihren Zielort transportiert werden. Allerdings gibt es auch Länder, in denen die Anwendung von VPNs untersagt ist.

VPN

Gratis VPNs können sich lohnen

Zum Ausprobieren oder für eine vorübergehende Nutzung – beispielsweise bei einem kurzzeitigem Aufenthalt im Ausland – kann eine kostenfreie VPN-Soft­ware helfen, seine Vorteile zu erkennen. Viele Hersteller bieten daher auch ein kostenloses VPN an, das später oder bei erhöhten Anforderungen erweitert werden kann. Zwar verfügt ein kostenfreies VPN nicht über die gleiche Funktionsbreite der kosten­pflichtigen Version, dennoch kann es gute Dienste leisten. Dies gilt insbesondere für die Umgehung des sogenannten „Geoblocking“. Es wird eingesetzt, um zu verhindern, dass von überall aus auf bestimmte Medieninhalte zugegriffen werden kann. Befindet sich allerdings der gewählte VPN-Server in einem Land, von dem aus der Zugriff problemlos möglich ist, sorgt das VPN dafür, dass sämtliche Medien dauerhaft verfügbar sind.

Allerdings müssen die Nutzer eines kostenfreien VPNs mit Einschränkungen rechnen, beispielsweise einer Begrenzung der Bandbreite, einer verringerten Anzahl an verfügbaren VPN-Servern oder einer Versendung geringerer Datenmengen. Ständig wird Werbung angezeigt, die auf Dauer sehr störend sein kann.

Wem die Gratisversion reicht, sollte trotzdem Bescheid wissen, was die kostenlose VPN-Software leisten kann. Vor allem geht es darum, herauszufinden, ob sie ihre Kernauf­gaben – einen verbes­serten Schutz der Privatsphäre beim Surfen und mehr Datensicherheit – ausreichend erfüllt.

Kategorien: Internet

Telekom-Odys­see: FTTH-Hausanschluss lässt auf sich warten

Deutsche Telekom Logo

Mittlerweile wohne ich schon einige Zeit in meinem Neubau, aber von einem funktionierenden Internetaschluss bin ich nach wie vor meilenweit entfernt. In den ersten Wochen nach dem Umzug war das nicht so schlimm, da noch viele Kleinigkeiten erledigt werden mussten und der LTE-Router als Überbrückung ausreichend war. Inzwischen wäre es aber wirklich an der Zeit, dass der FTTH-Anschluss (Fibre to the home) in Betrieb geht.

Bisher hatte ich mit der Deutschen Telekom keine schlechten Erfahrungen gemacht, im Gegenteil. Meine letzte DSL-Neubestellung klappte reibungslos und war nach wenigen Tagen und ohne Probleme geschaltet. Davon kann ich dieses Mal nur träumen. Nach 14 Monaten habe ich immer noch kein Internet. Stellt euch das mal vor, das ist über ein Jahr und ein Ende ist nicht in Sicht! Nachfolgend eine kurze Übersicht der bisherigen Ereignisse.

Alles begann am 15.05.2018 mit der Beantragung des FTTH-Hausanschlusses über unseren Netzversorger LVN. Dieser kümmert sich um die koordinierte Bauweise und den Mehrspartenhausanschluss. Neben Strom wird gleichzeitig auch Gas und Telkommunikation in das Haus gelegt. Damit wird verhindert, dass jeder Grundversorger selbst tätig werden und im dümmsten Fall dreimal gegraben werden muss. Am 01.06.2018 erhielt ich von der Telekom dann die Auftragsunterlagen für Ihren Hausanschluss. Diese habe nach einigen Tagen unterschrieben zurückgesendet. Am 14.06.2018 hat die Telekom mir den Eingang der Unterlagen bestätigt. Soweit so gut.

Für Anfang September war der Estrich geplant aber ich hatte seitdem nichts mehr zu meinem Hausanschluss gehört. Allerdings sollte langsam der Gasanschluss kommen, da ich den Estrich schließlich nicht mit Strom heizen wollte. Also hab ich mich ans Telefon gesetzt, um den aktuellen Status zu erfahren. LVN teilte mir mit, dass die Antwort von der Telekom noch aussteht. Gas und Strom wären soweit geplant, ein Termin für die Mehrsparte kann allerdings erst geplant werden, sobald die Telekom ihr OK gibt. Die Telekom wiederrum meinte sie habe die Antwort an LVN schon vor Wochen gesendet. Nach zig Telefonaten konnte ich erreichen, dass sich ein Mitarbeiter von LVN direkt mit einem Telekom-Mitarbeiter kurzschließt und das Problem klärt.

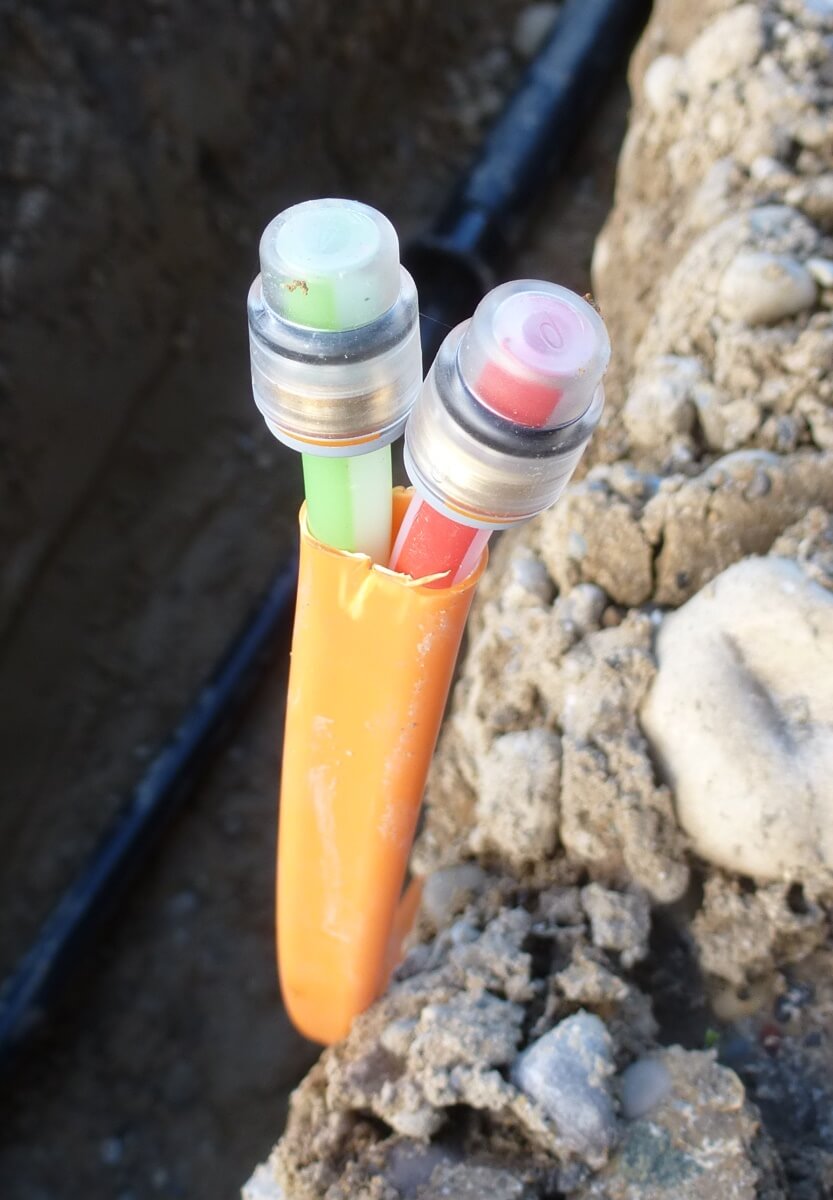
Der Mehrspartenhausanschluss wurde schließlich am 31.10.2018 erstellt, sieben Wochen Verzögerung musste ich hinnehmen. Wengistens hatte ich jetzt das Glasfaserleerrohr im Keller.

FTTH (Fibre To The Home)

FTTH (Fibre To The Home)

Am 05.11.2018 erhielt ich von der Telekom die Info, dass die Vorbereitungen und Planungen jetzt vollständig abgeschlossen seien und sich die beauftragte Firma für die Herstellung des Hausanschlusses rechtzeitig bei mir meldet. Der Hausanschluss wurde allerdings schon eine Woche zuvor hergestellt… Naja zur Belustigung ganz nett aber sonst hat mich der Brief schon etwas zweifeln lassen.

Aber egal. Nun sollte es zügig weiter gehen und ich machte etwas mehr Druck. Leider wusste die Telekom von der Erstellung des Hausanschlusses noch nichts und verwies mich immer nur auf den Subunternehmer, der noch die erforderlichen Unterlagen einreichen müsste. Dies war nach Rückfrage allerdings schon wenige Tage nach der Bautätigkeit erfolgt. Nach einigen Wochen Stillstand ging es dann weiter und ich erhielt am 18.12.2018 die Info, welche Firma das Glasfaserkabel vom Straßenverteiler in mein Haus einbläst, die Glasfaser-Teilnehmerabschlussdose (Gf-TA) setzt und spleist.

Aufgrund der Witterung konnte ich Firma erst am 17.01.2019 tätig werden. Im Haus bei mir passte alles soweit, aber dennoch gab es Probleme. Am Straßenverteiler kam noch kein Glasfaser an. D.h. ich hatte jetzt eine Glasfaserleitung vom Haus zum Straßenverteiler, aber von dort ging es nicht weiter. Na super. Der Straßenverteiler wurde im Zuge der Erschließung im Herbst 2017 gesetzt. Seitdem gammelt der also quasi leer vor sich hin…

Am 30.01.2019 erhielt ich von der Telekom ein Statusupdate. Spätestens jetzt bin ich vom Glauben abgefallen. Das war 1:1 derselbe Brief wie vom 05.11.2018!

Die kommenden Wochen und Monate habe ich gekämpft, um zu erfahren, wann der Straßenverteiler endlich erschlossen wird. Hier erhielt ich die Info, dass spätestens bis Mai alle Arbeiten erledigt sein sollten. Tatsächlich war der Subunternehmer mit den baulichen Tätigkeiten Anfang April fertig.

Ende März bin ich dann umgezogen und habe das Angebot den kostenlosen LTE-Routers wahrgenommen. Dies hat erfreulicherweise ohne Probleme geklappt. Einen neuen Status zu meinem Hausanschluss gab es nicht.

Am 06.05.2019 konnte ich den Vorgang soweit eskalieren, dass sich ein “Bauherrenmanger” meinen Fall ansieht und versucht eine Lösung für mich zu finden. Innerhalb von 14 Werktagen wurde mir ein verbindlicher Termin versprochen. Dies war am 27.05.2019 der Fall. Erstaunlicherweise hat sich niemand bei mir gemeldet. Weitere Telefonate ergaben, dass sich mein Anschluss gerade in der Dokumentationsphase befindet. Abermals wurde mir zugesagt, einen verbindlichen Termin zu nennen, wann mein Anschluss funktioniert.

Am 12.07.2019 war es soweit und ihr könnt euch denken was dann geschah, nämlich nichts. Wieder kein Termin. Nur eine ominöse SMS, dass sich der Anschluss immer noch in der Dokumentationsphase befindet.

Daraufhin beschloss ich diesen Artikel zu schreiben. Die Hoffnung, dass ein Telekom-Mitarbeiter hier vorbeischaut und den Artikel liest, ist zwar verschwindend gering, aber einen Versuch ist es wert. Außerdem dient dieser Artikel vielmehr dazu meinen Ärger und Frust Luft zu machen. Immerhin ist seit dem 17.01.2019 quasi nichts mehr passiert, also ein sagenhaftes halbes Jahr!

Achso: Drei anderen Familien in meiner Straße geht es ähnlich, alle noch ohne funktionierenden Internetanschluss. Nur falls jemand auf die Idee kommt, dass es sich um ein Einzelschicksal handelt ;-)

UPDATE:

Am 15.07.2019 habe ich “Telekom hilft” via Twitter kontaktiert:

Sie sehen gerade einen Platzhalterinhalt von X. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.

Mehr Informationen

Zwei Tage später hatte ich eine Antwort und am 18.07.2019 führte ich ein längeres Gespräch mit einer Mitarbeiterin, in dem ich nochmal die Situation schilderte. Am 21.07.2019 bekam ich die Info, dass mein Anschluss am 21.08.2019 geschaltet werden sollte. Tja was soll ich sagen, es hat funktioniert :-) Ein paar Tage später wurde noch die Gutschrift geregelt. Wirklich super, dachte ehrlicht nicht, dass es so gut funktioniert. Ein dickes Dankeschön an Telekom hilft!

Kategorien: Internet Privat

10 Euro Amazon Gutschein bei Nutzung von Amazon Assistant

Amazon Logo

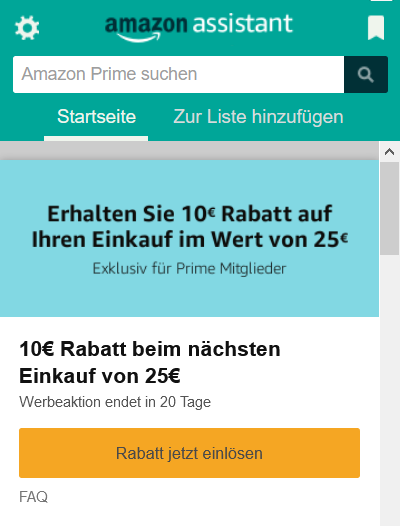
Kleiner Tipp für Amazon-Kunden. Der Onlinehändler bewirbt derzeit seine Browsererweiterung “Amazon Assistant”. Bei der ersten Nutzung gibt es einen Rabatt in Höhe von 10 Euro bei einer Bestellung ab 25 Euro. Voraussetzung ist eine Prime-Mitgliedschaft und dass der “Amazon Assistant” während des Aktionszeitraums zum ersten Mal installiert und genutzt wird. Außerdem müssen der bzw. die Artikel von Amazon verkauft und versendet werden. Die Aktion läuft bis zum 21. Juli 2019 um 23:59 Uhr, also auch während des Prime Days am 15. und 16. Juli.

Der Ablauf ist ganz einfach. Über diese Amazon-Seite den Amazon Assistant installieren. Anschließend die Browsererweiterung öffnen, einen Artikel suchen und in den Warenkorb legen. Danach erscheint in der Browsererweiterung ein Hinweis auf den 10 Euro Rabatt. Mit einem Klick auf “Rabatt jetzt einlösen” aktiviert ihr den Rabatt.

Dieser ist ab sofort mit eurem Account verknüpft und wird automatisch abgezogen , falls alle Voraussetzungen erfüllt sind. Die Erweiterung könnt ihr jetzt ohne Probleme wieder löschen, selbst wenn ihr den Rabatt erst in den nächsten Tagen einlösen möchtet.

Wer noch nicht weiß, was er kaufen soll, kann beispielsweise 25 Euro Guthaben für Google Play oder Apples App Store & iTunes für 15 Euro erwerben.

Kategorien: Internet

Website-Lokalisierung: Ein ganzheitlicher Ansatz

Wenn Unternehmen den Schritt in Richtung Internationalisierung wagen, ist es wichtig, die eigene Website jeweils an das lokale Publikum anzupassen. Das Übersetzen des Webseiteninhaltes in eine andere Sprache ist dabei jedoch nur die halbe Miete. Denn wer auf ausländischen Märkten auch Erfolg haben will, muss bei der Lokalisierung der Website einen ganzheitlichen Ansatz verfolgen. Hier gibt es einen kurzen Einblick, was dabei alles beachtet werden muss.

Den globalen Markt erobern

Für Unternehmer, die sich in ausländische Märkte vorwagen wollen, gilt die Devise: Think globally, act locally. Mit anderen Worten, selbst, wenn das Unternehmen international tätig sein soll, ist es wichtig, verschiedene Kundenstämme möglichst lokal anzusprechen. Dabei lohnt es sich neben Englisch auch, die Website in anderen Sprachen, wie Spanisch, Französisch, Arabisch etc. zur Verfügung zu stellen. Neben der Sprache sind aber auch die jeweiligen kulturellen oder länderspezifischen Eigenheiten relevant.

Die Vorteile von Website-Lokalisierung sind enorm. Denn der Einstieg in einen neuen Markt kann schließlich nur funktionieren, wenn auch Nicht-Sprachentalente die Webseiteninhalte verstehen. Das stärkt nicht nur die Umsatzzahlen, sondern auch die Kundentreue. Denn wenn große Unternehmen konkret auf die Bedürfnisse und Kultur der Kunden eingehen, können sie schließlich auch mehr Kundennähe erzeugen.

Kriterien für die Lokalisierung

Viele glauben, dass zur Lokalisierung einer Website für einen bestimmten Markt lediglich der Text übersetzt werden muss. Aber weit gefehlt! Damit sich die jeweilige Zielgruppe auch wirklich angesprochen fühlt, ist ein ganzheitlicher Ansatz wichtig, der auch kulturelle, religiöse oder rechtliche und technische Aspekte miteinbezieht. So wird sichergestellt, dass die Website im Ausland auch ihren Zweck erfüllt.

Inhalte

In erster Linie muss natürlich der ganze Webseiteninhalt in die passende Sprache übersetzt werden. Dafür ist es wichtig, sich Experten für die Übersetzung der Website zu holen. Denn nur Muttersprachler, die auch über lokales Wissen verfügen, leisten hierbei einen guten Job. Ansonsten passieren leicht sprachliche Fauxpas, die die Zielgruppe verwirren.

Das klassische Beispiel ist das im Deutschen gebräuchliche Wort „Handy“, das im englischsprachigen Raum so nicht verstanden wird. Ähnliche Verwirrung entsteht durch das Wort „public viewing“, das in Deutschland meist im Zusammenhäng mit öffentlichem Fußballschauen verwendet wird, in Amerika jedoch eine öffentliche Leichenaufbahrung bezeichnet. Wer über solche Unterschiede nicht Bescheid weiß, wird schnell missverstanden.

Relevanz

Eine wichtige Frage bei der Lokalisierung ist: Sind die Inhalte auch relevant? Nicht alles, was für ein Land wichtig ist, muss für das nächste ebenso gelten. Das betrifft beispielsweise Details, wie einen Telefonservice, der nicht in der jeweiligen Landessprache verfügbar ist, nationale Zertifizierungen oder lokale Ansprechpartner. Ausländische Zielgruppen können mit diesen Informationen meist wenig anfangen. Deshalb macht es nicht zwangsmäßig Sinn, alle Inhalte zu lokalisieren. Bei manchen Informationen ist es unter Umständen sogar besser, sie einfach wegzulassen.

Länderspezifische Anpassungen

Mit der Übersetzung des Textes werden natürlich auch länderspezifische Dinge relevant, wie beispielsweise ausländische Währungen oder Adressformate. Deutsche Unternehmen verpassen eine gute Gelegenheit, wenn etwa der Bestellvorgang nicht so konfiguriert wurde, dass auch Österreichische und Schweizer Postleitzahlen erkannt werden. Doch auch Maßeinheiten und Details wie typografische Besonderheiten müssen bei einem ganzheitlichen Lokalisierungsansatz angepasst werden.

Natürlich darf nicht vergessen werden, bei der Website-Lokalisierung auch auf das länderspezifische Rechtssystem zu achten. Denn viele Bestimmungen, was Datenschutz, Impressumspflicht, Widerrufspflichten etc. betrifft, können sich von Land zu Land oft unterscheiden.

Bilder und Design

Auch designtechnisch gibt es ein paar Dinge, die beachtet werden sollten. So wird in arabischen Ländern beispielsweise von rechts nach links gelesen. Das kann Einfluss auf die Anordnung der Bilder und Designelemente auf der Website haben. Auch die Wortlänge kann Probleme bereiten. Durch die Übersetzung mancher Wörter ergeben sich in anderen Sprachen oft viel längere Begriffe, die dann vielleicht nicht mehr in bestimmte Boxen oder auf Buttons passen.

Was die Auswahl der Bilder betrifft, ist ebenfalls Vorsicht geboten. Denn was im europäischen Raum als wenig problematisch gilt, wie etwa Bilder von leicht bekleideten Personen, ist in einigen arabischen Ländern möglicherweise ein nicht so gern gesehenes Motiv. Selbst bei der Farbgestaltung können sich kulturelle Unterschiede ergeben. Die Farbe Weiß wird in Europa etwa meist mit Unschuld oder Reinheit verbunden, während sie in Asien für Trauer und Tod steht.

Sichtbarkeit und Technik

Damit die Website im Ausland auch gefunden wird, spielen auch die SEO-Freundlichkeit und die jeweiligen Metadaten eine große Rolle. Bestimmte Dinge sollten bei der Lokalisierung deshalb immer angepasst werden, wie etwa Website-Title, Meta-Description, URL-Pfade, Ankertexte der Links, Alt-Attribute von Bildern etc.

Hier ist auch wichtig, an das CMS zu denken, denn es sollte die Lokalisierung möglichst gut unterstützten. Dabei lohnt sich, bereits vor dem Eintreten in den neuen Markt ein System auszuwählen, das dafür besonders gut geeignet ist. Dafür ist wichtig, dass das CMS-Backend in mehreren Sprachen zur Verfügung steht und das Hinzufügen von neuen Sprachversionen keine Probleme darstellt.

Wer also darüber nachdenkt, das eigene Geschäftsmodell auch im Ausland anzubieten, tut gut daran, bei der Website trotzdem lokal zu denken. Denn nur wenn die Website eines Unternehmens sich in Sprache, Kultur und Relevanz an die lokale Zielgruppe anpasst, wird sie letztendlich auch von den dortigen Kunden akzeptiert.

Kategorien: Internet Web-Design

Neu geschaffene Stellen im Streaming-Bereich als Sprungbrett in die Digitalwirtschaft

Live Streaming hat sich dank schnellerer Internetverbindungen im Internet als Technologie der Stunde durchgesetzt. Zwischen YouTube, Videospielen, Musikstreaming und Internet-Journalismus ist so eine große Bandbreite an neuen Jobs und Betätigungsfeldern entstanden. Ein Blick auf die neu geschaffenen und oft technischen Arbeitsstellen im Live-Streaming-Bereich.

Video-Streaming

Am offensichtlichsten zeigt sich die große wirtschaftliche Macht des Streamings bei auf Videos konzentrierten Anbietern im Netz. Professionelle Channels auf Plattformen wie YouTube und Twitch generieren nicht nur hohen Umsatz. Sie beschäftigen oft auch eine Vielzahl an Editoren sowie Film-, Audiocrews und Autoren in den Bereichen Video und Musik. Senior Backend Engineers sorgen dafür, dass die Streams ohne technische Probleme präsentiert werden können und arbeiten im Hintergrund an Datenübertragung und Updates für die Server. Bis 2020 soll der Umsatz pro YouTube-Nutzer in den USA auf jährlich 55,94 Dollar steigen. Der Wachstumsmarkt des Streamings hilft, eine ganz neue Welle von Jobs entstehen zu lassen. Der Trend geht immer mehr in Richtung Live-Streaming und direktem Interagieren mit den Channel-Betreibern.

Sie sehen gerade einen Platzhalterinhalt von YouTube. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.

Mehr Informationen

Live-Streaming Jobs bei Videospielen

Die traditionelle Spieleindustrie hat abseits von Angeboten wie Playstation Now das Streaming noch nicht vollständig als Geschäftsmodell erschlossen – zu hoch waren bis vor Kurzem die Datenmengen. Jetzt kommt mit Google Stadia allerdings die erste Streaming-Konsole auf den Markt, wodurch eine Vielzahl neuer Jobs in der Spielebranche entstehen wird. Besonders im Bereich der Server-Wartung und beim Thema Content Curation – denn nur gute Inhalte dürfen Einzug in Streaming-Dienste finden. Bei weniger großen Datenpaketen ist das Streaming bereits jetzt Alltag.

Musikstreaming überholt physische Datenträger

Auch bei den audiophilen Kunden ist Streaming die Technologie der Stunde: Mitte 2018 erwirtschaftete die Musikindustrie mit Streamingdiensten zum ersten Mal mehr Umsatz als mit dem Verkauf von Musik-CDs. Insgesamt 47,8 Prozent des Umsatzes entfielen auf Dienste wie Spotify und Apple Music, lediglich 41,1 Prozent noch auf physische Datenträger. Die Bandbreite an neu geschaffenen Stellen reicht hier vom Produktmanagement für Streaming-Plattformen, über computergestützte Daten-Analysen für bessere Algorithmen bei Songvorschlägen, bis hin zu Aufgaben in der Musikredaktion. Auch Moderatoren für das Internet-Radio werden oft gesucht.

Online-Journalismus

Livestreams im Journalismus sind zu einer unverzichtbaren Zutat für eine gute Recherche geworden. Leser und Zuschauer möchten im Zeitalter der Smartphones live dabei sein. Oft setzt sich das Gesamtbild für Social Media Nutzer aus einem Puzzle vieler Streams zusammen. Ausschlaggebend sind hierbei die Arbeitsstellen in der redaktionellen Verarbeitung: Inhalte müssen gefiltert, präsentiert und ausgewählt werden. Der Schwerpunkt liegt heute darauf, die besten Quellen zu sondieren. Auch auf technologischer Seite sind viele neue Arbeitsplätze entstanden. Entwickler für Mobilapplikationen bringen Apps großer und kleiner Nachrichtendienste in die App Stores und sorgen dafür, dass die gezeigten Video-Streams für die Nutzer nicht abbrechen. Angestellte für Backend und Server wiederum ermöglichen einen technisch reibungslosen Ablauf – und stellen sicher, dass die Redaktions-Server nicht von DDoS-Attacken und weiteren Cyberangriffen gehackt werden können. Cloud Security Architekten widmen sich diesem Thema ebenfalls.

Fazit

Die Streaming-Technologie hat eine große Anzahl an Branchen in der Computerindustrie umgekrempelt. In diesem Zuge ist eine beträchtliche Zahl neuer Stellen geschaffen worden, die oft im technologischen Bereich liegen. Für Entwickler und Programmierer eröffnen sich dadurch neue Karrierechancen.

Kategorien: Internet

Welttag des Buches: Amazon verschenkt E-Books

Amazon Logo

Zum heutigen Welttag des Buches verschenkt Amazon.de einige Bücher. Neben kostenlosen Taschenbüchern sind auch kostenlose E-Books im Angebot. Die Aktion ist heute um 9:00 Uhr gestartet und läuft bis einschließlich 26. April 2019.

Die Stückzahl der kostenlosen Taschenbücher war vermutlich wie immer sehr limitiert, da hier so gut wie kein Buch mehr erhältlich ist. Aktuell ist nur noch der “Der Lebensfreude Kalender 2019” kostenlos erhältlich – immerhin.

Bei den E-Books sieht es besser aus. Hier sind aktuell noch alle 18 angebotenen E-Books kostenlos erhältlich. Ich denke bei den angebotenen Büchern sollte für jeden Geschmack etwas vorhanden sein.

Sehr empfehlen kann ich Enceladus von Brandon Q. Morris. Dabei handelt es sich um das erste Buch der fünfteiligen Eismond-Reihe. Ich habe bereits alle Teile gelesen bzw. als Hörbuch gehört und kann das Buch wärmstens empfehlen, wenn ihr euch im Hard Science Fiction Bereich wohl fühlt.

Ist für euch auch etwas dabei?

Hier noch die Angaben von Amazon:

Mit dabei sind Weltbestseller wie Der Schrei des toten Vogels, ein Thriller des Autors und ehemaligen CIA Agenten Barry Eisler, erschienen unter dem Edition M-Imprint von Amazon Publishing. Leckere und einfache Rezepte präsentiert das Buch Take Five: Fabelhaft kochen mit nur 5 Zutaten – von superschnell bis extrafein vom GU Verlag. Junge Fantasy Liebhaber finden in der Auswahl unter anderem den Gewinner des LovelyBooks Leserpreises 2014: Sandra Regniers ersten Band der Pan-Trilogie Das geheime Vermächtnis des Pan, erschienen im Carlsen Verlag.

Ein weiteres Highlight ist der Titel Vier Hochzeiten und ein Ex der deutschen Self-Publishing Bestsellerautorin, die unter dem Pseudonym Poppy J. Anderson bereits über eine Million eBooks verkaufte. Der Weltbestseller Unter blutrotem Himmel von Mark Sullivan, der zurzeit mit Starbesetzung in Hollywood verfilmt wird, ist ebenso Teil der Geschenkaktion. Die jungen Leser können sich auf den beliebten Krimiklassiker „TKKG Junior, 1, Auf frischer Tat ertappt“ vom Kosmos Verlag freuen.

Kategorien: Internet

Größenvergleich von Smartphones

Beim Kauf von Smartphones ist die Größe ein wichtiger Faktor. Dies gilt sowohl für die Größe des Displays als auch die Größe des gesamten Geräts. In Zeiten von immer größer werdenden Smartphones, suchen immer mehr User nach kompakten Modellen.

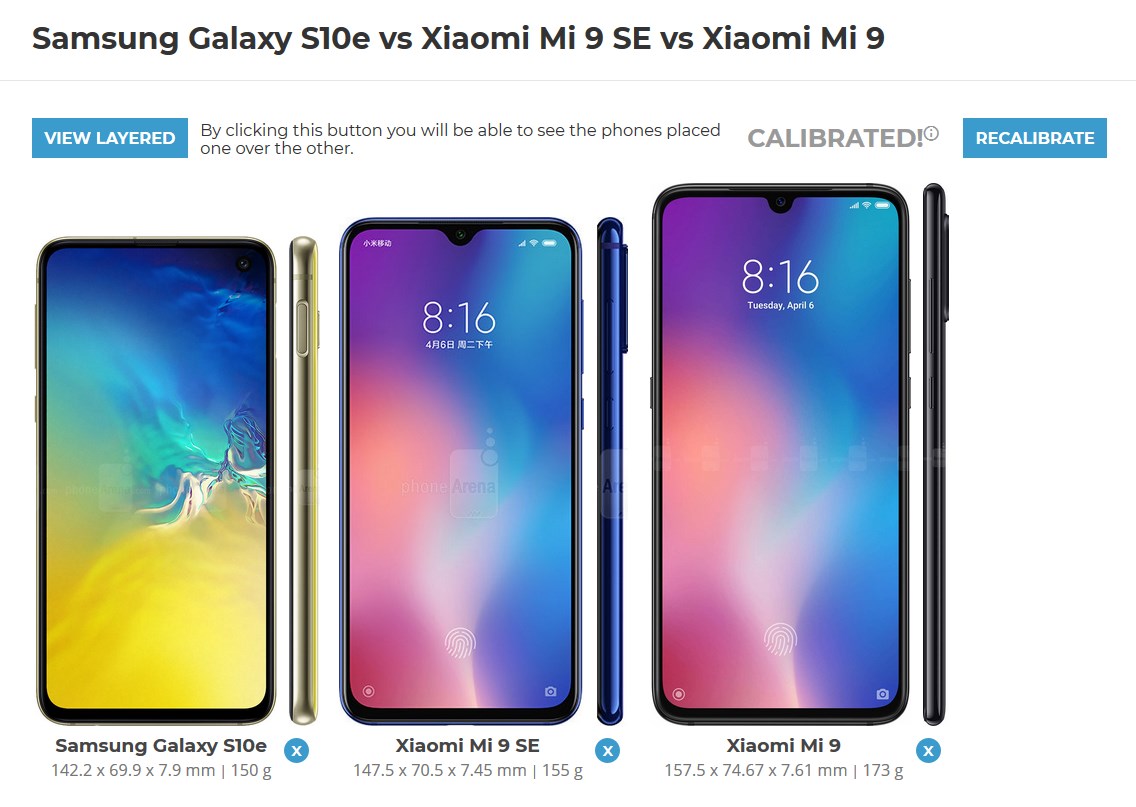
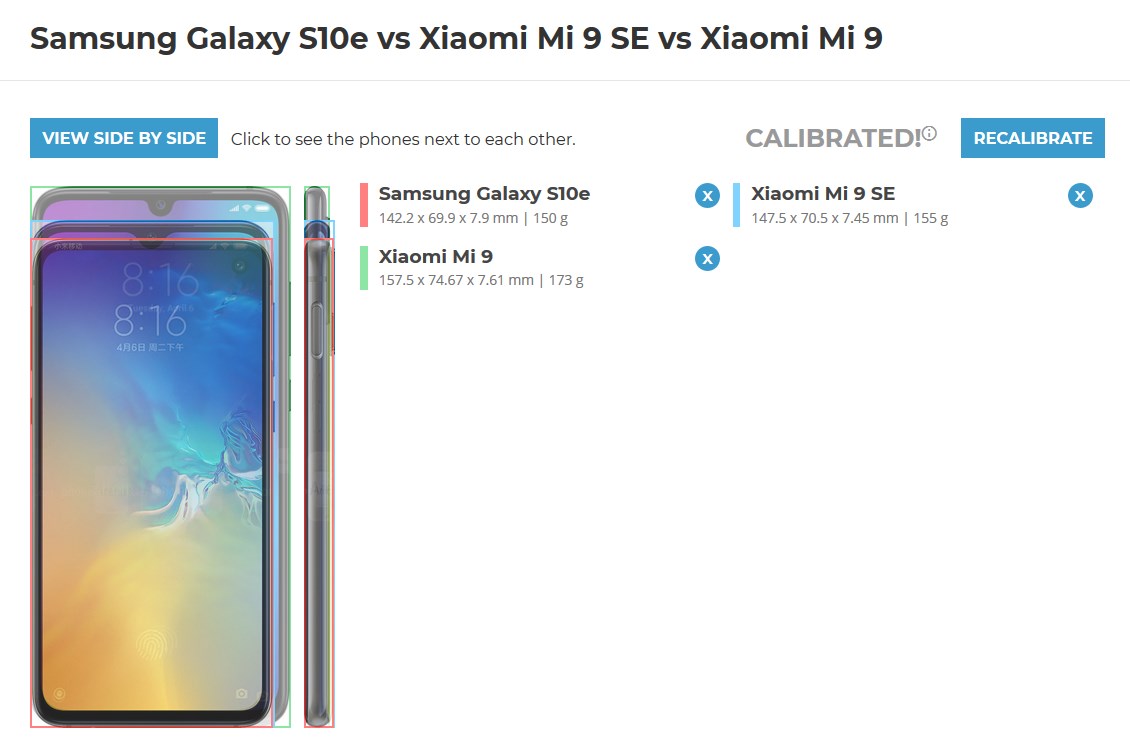
Ohne Zweifel ist ein Größenvergleich von verschiedenen Modellen in der Realität am sinnvollsten. Doch dies ist aus unterschiedlichen Gründen oft nicht möglich. Für einen ersten Eindruck ist dies aber auch gar nicht notwendig. Hier kann ich euch den Größenvergleich von phoneArena.com empfehlen. Dieser hat im Vergleich zu ähnlichen Angeboten den Vorteil, dass neue Smartphones schnell aufgenommen werden. Des Weiteren kann die Anzeige auf dem Bildschirm so justiert werden, dass diese 1:1 der realen Größe entspricht.

Nach dem Hinzufügen der gewünschten Smartphones können diese entweder nebeneinander oder übereinander angezeigt werden. Außerdem wird die Seitenansicht eingeblendet, die unter anderem Aufschluss darüber gibt, wie weit die Kamera heraussteht.

Kategorien: Internet Smartphones

Videos aus Blob-URLs downloaden

Seit der Durchsetzung von HTML5-Playern auf Webseiten werden Videos oftmals als sogenannte Blob-URLs eingebettet. Konkret bedeutet das, dass im “src”-Attribut nicht mehr die URL zum Video vorzufinden ist, sondern eine URL im Format “blob:https://www…”. Hier ein konkretes Beispiel:

<video id="playerVideo" preload="metadata" autoplay="" playsinline="" src="blob:https://www.example.de/56b5fd2e-1c7d-4649-8b23-48afc6a2288f" style="visibility: visible;"></video>

Wer wissen möchte, was sich hinter einem Blob verbirgt und wozu Blobs benutzt werden, findet bei Mozilla weitere Infos.

Eine interessante Frage, die sich bestimmt viele Leser stellen: Wie kann ich Videos mit solchen Blob-URLs herunterladen? Die Lösung ist zwar nicht ganz einfach, aber dennoch relativ fix umzusetzen.

  1. Als erstes müsst ihr die Webseite mit dem Video in einem Browser eurer Wahl öffnen. Ich nutze den Firefox und beziehe mich hier im Artikel auch darauf. Mit anderen Browsern sollten die Schritte aber fast identisch ablaufen.
  2. Jetzt öffnet ihr die Web-Entwickler-Tools und dort die “Netzwerkanalyse”. Im Firefox kann auch der Shortcut “STRG + SHIFT + E” genutzt werden.
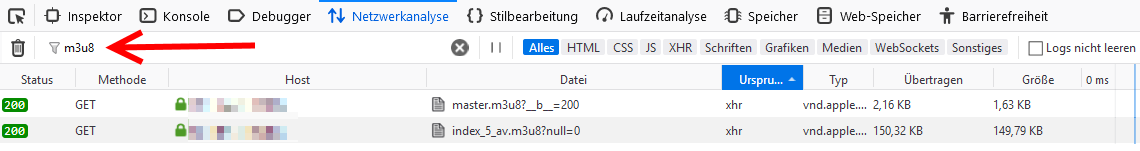
  3. Anschließend die Webseite neu laden und mit der Suchfunktion nach “m3u8” suchen.
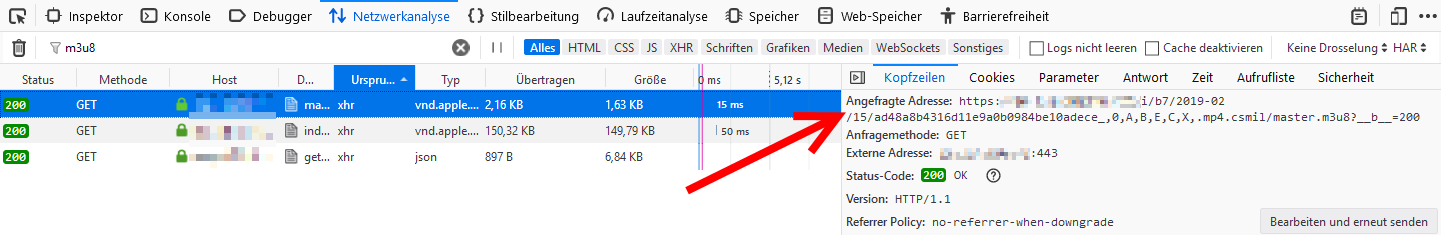
  4. Je nach Webseite können hier mehrere Ergebnisse für “m3u8” erscheinen. Am besten ihr wählt den ersten Eintrag aus, das ist fast immer der richtige. In der rechten Hälfte werden weitere Details eingeblendet und ganz oben findet ihr die “Angefragte Adresse”. Diese URL kopiert ihr euch.
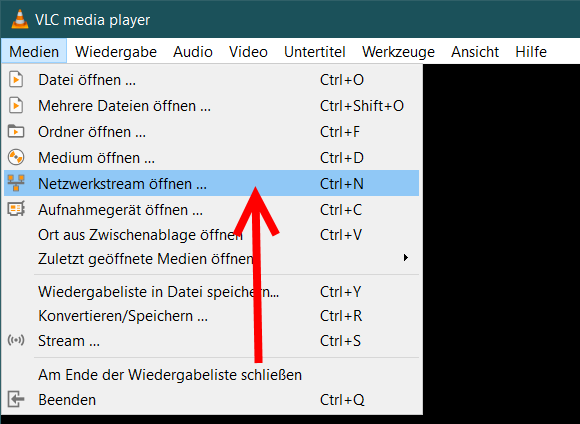
  5. Der Großteil der Arbeit ist bereits geschafft! Es fehlt lediglich noch der Download der Video-Dateien. Eine einfache Variante ist dies über den VLC Media Player zu erledigen. Im Hauptmenü unter “Medien” bitte den Punkt “Netzwerkstream öffnen…” anklicken oder den Shortcut “STRG + N” nutzen.
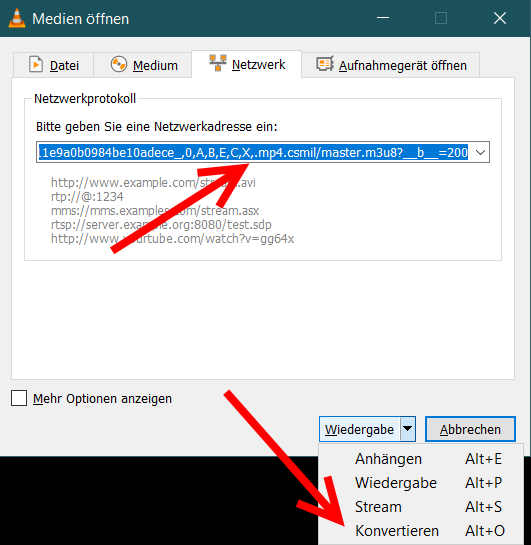
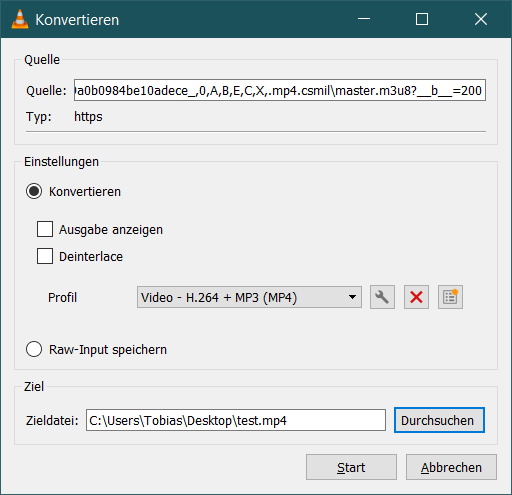
  6. Im neu geöffneten Fenster muss oben die vorher kopierte URL eingefügt werden. Unten den Button mit Klick auf den Pfeil erweitern und “Konvertieren” auswählen.
  7. Hier die Einstellungen wie im Screenshot zu sehen setzen, die Zieldatei angeben mit Klick auf “Start” die Speicherung des Videos beginnen.
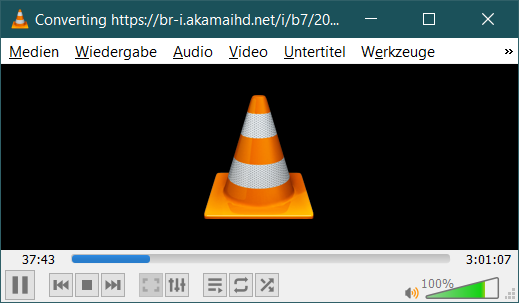
  8. Den Downlodstatus könnt ihr in der Fortschrittsanzeige von VLC beobachten.

Kategorien: Firefox Internet Tutorials

WordPress 5.0 – Gutenberg und weitere Neuerungen

WordPress Logo

Nach einigen Aufschüben hat es WordPress 5.0 gestern zur Veröffentlichung geschafft. Das Update steht über die automatische Updatefunktion zum Download bereit. Da es sich um eine neue Hauptversion handelt, wird keine automatische Aktualisierung von der Version 4.9.x durchgeführt.

Größte Neuerung ist zweifelsohne der Gutenberg-Editor, welcher bereits seit WordPress 4.9.8 ausprobiert werden kann. Vor der Installation von WordPress 5.0 solltet ihr euch überlegen, ob ihr den neuen Editor nutzen möchtet oder nicht. Ich habe Gutenberg kurz angeschaut und entschieden, dass die neuen Features für mich keinen Mehrwert bringen. Gleichzeitig wurden ein paar von mir genutzte Funktionen verändert, sodass die Erstellung von Artikel mit  Gutenberg für mich mehr Aufwand und deutlich mehr Klicks bedeutet.

Wenn ihr Gutenberg eine Chance geben möchtet, solltet ihr vorher prüfen, ob eure Plugins, Themes und Inhalte kompatibel mit Gutenberg sind. Einige Plugin-Entwickler waren sogar vor dem verfrühten Einsatz von Gutenberg, unter anderem Yoast SEO, WPML und Advanced Custom Fields (ACF).

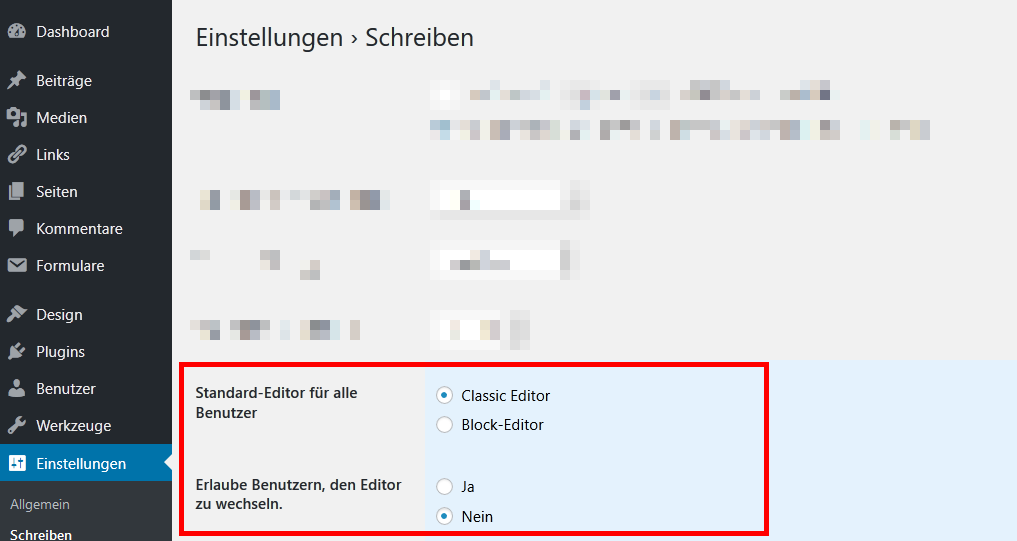
Wer Gutenberg nicht nutzen möchte, kann auf das offizielle Plugin “Classic Editor” zurückgreifen. Erst kürzlich wurde der offizielle Support für das Plugin bis 31.12.2018 verlängert! Alternativ könnt ihr auch das “Disable Gutenberg” Plugin nutzen. Wer Gutenberg überhaupt nicht nutzen möchte kann auf den WordPress-Fork ClassicPress umsteigen. Ich persönlich bleibe vorerst beim Classic Editor Plugin und schaue wie sich das Ganze entwickelt. Wenn es sein muss kann ich mir zukünftig aber auch vorstellen auf ClassicPress zu wechseln.

Classic Editor Plugin Einstellungen

Classic Editor Plugin Einstellungen

WordPress 5.0 – Neuerungen und Änderungen

Eine detaillierte Liste aller Änderungen findet ihr bei WordPress.

  • Gutenberg der neue blockbasierter Editor
  • Neues Standard-Theme Twenty Nineteen
  • Einige Änderungen an der REST-API

Amazon bietet kostenlosen Versand, auch ohne Prime

Amazon Logo

Kaum ist die Cyber-Monday-Woche 2018 vorbei, startet Amazon mit einer neuen Aktion in die Vorweihnachtszeit. Vom 29. November bis zum 05. Dezember bietet Amazon für alle Kunden einen kostenlosen Versand ohne Mindestbestellwert an. Die Aktion gilt für sämtliche Artikel, die von Amazon verkauft und versendet werden. Die Aktion ist ausdrücklich für Bestellungen nach Deutschland und Österreich gültig.

Um in den Genuss des kostenlosen Versands zu kommen, muss im Kassenbereich der Standardversand ausgewählt und als Gutscheincode “VERSAND” eingegeben werden.

Alle Details zur Gratis-Versand-Woche gibt es auf der entsprechenden Amazon-Aktionsseite.

Kategorien: Internet

Neuer Amazon Kindle Paperwhite für 77 Euro

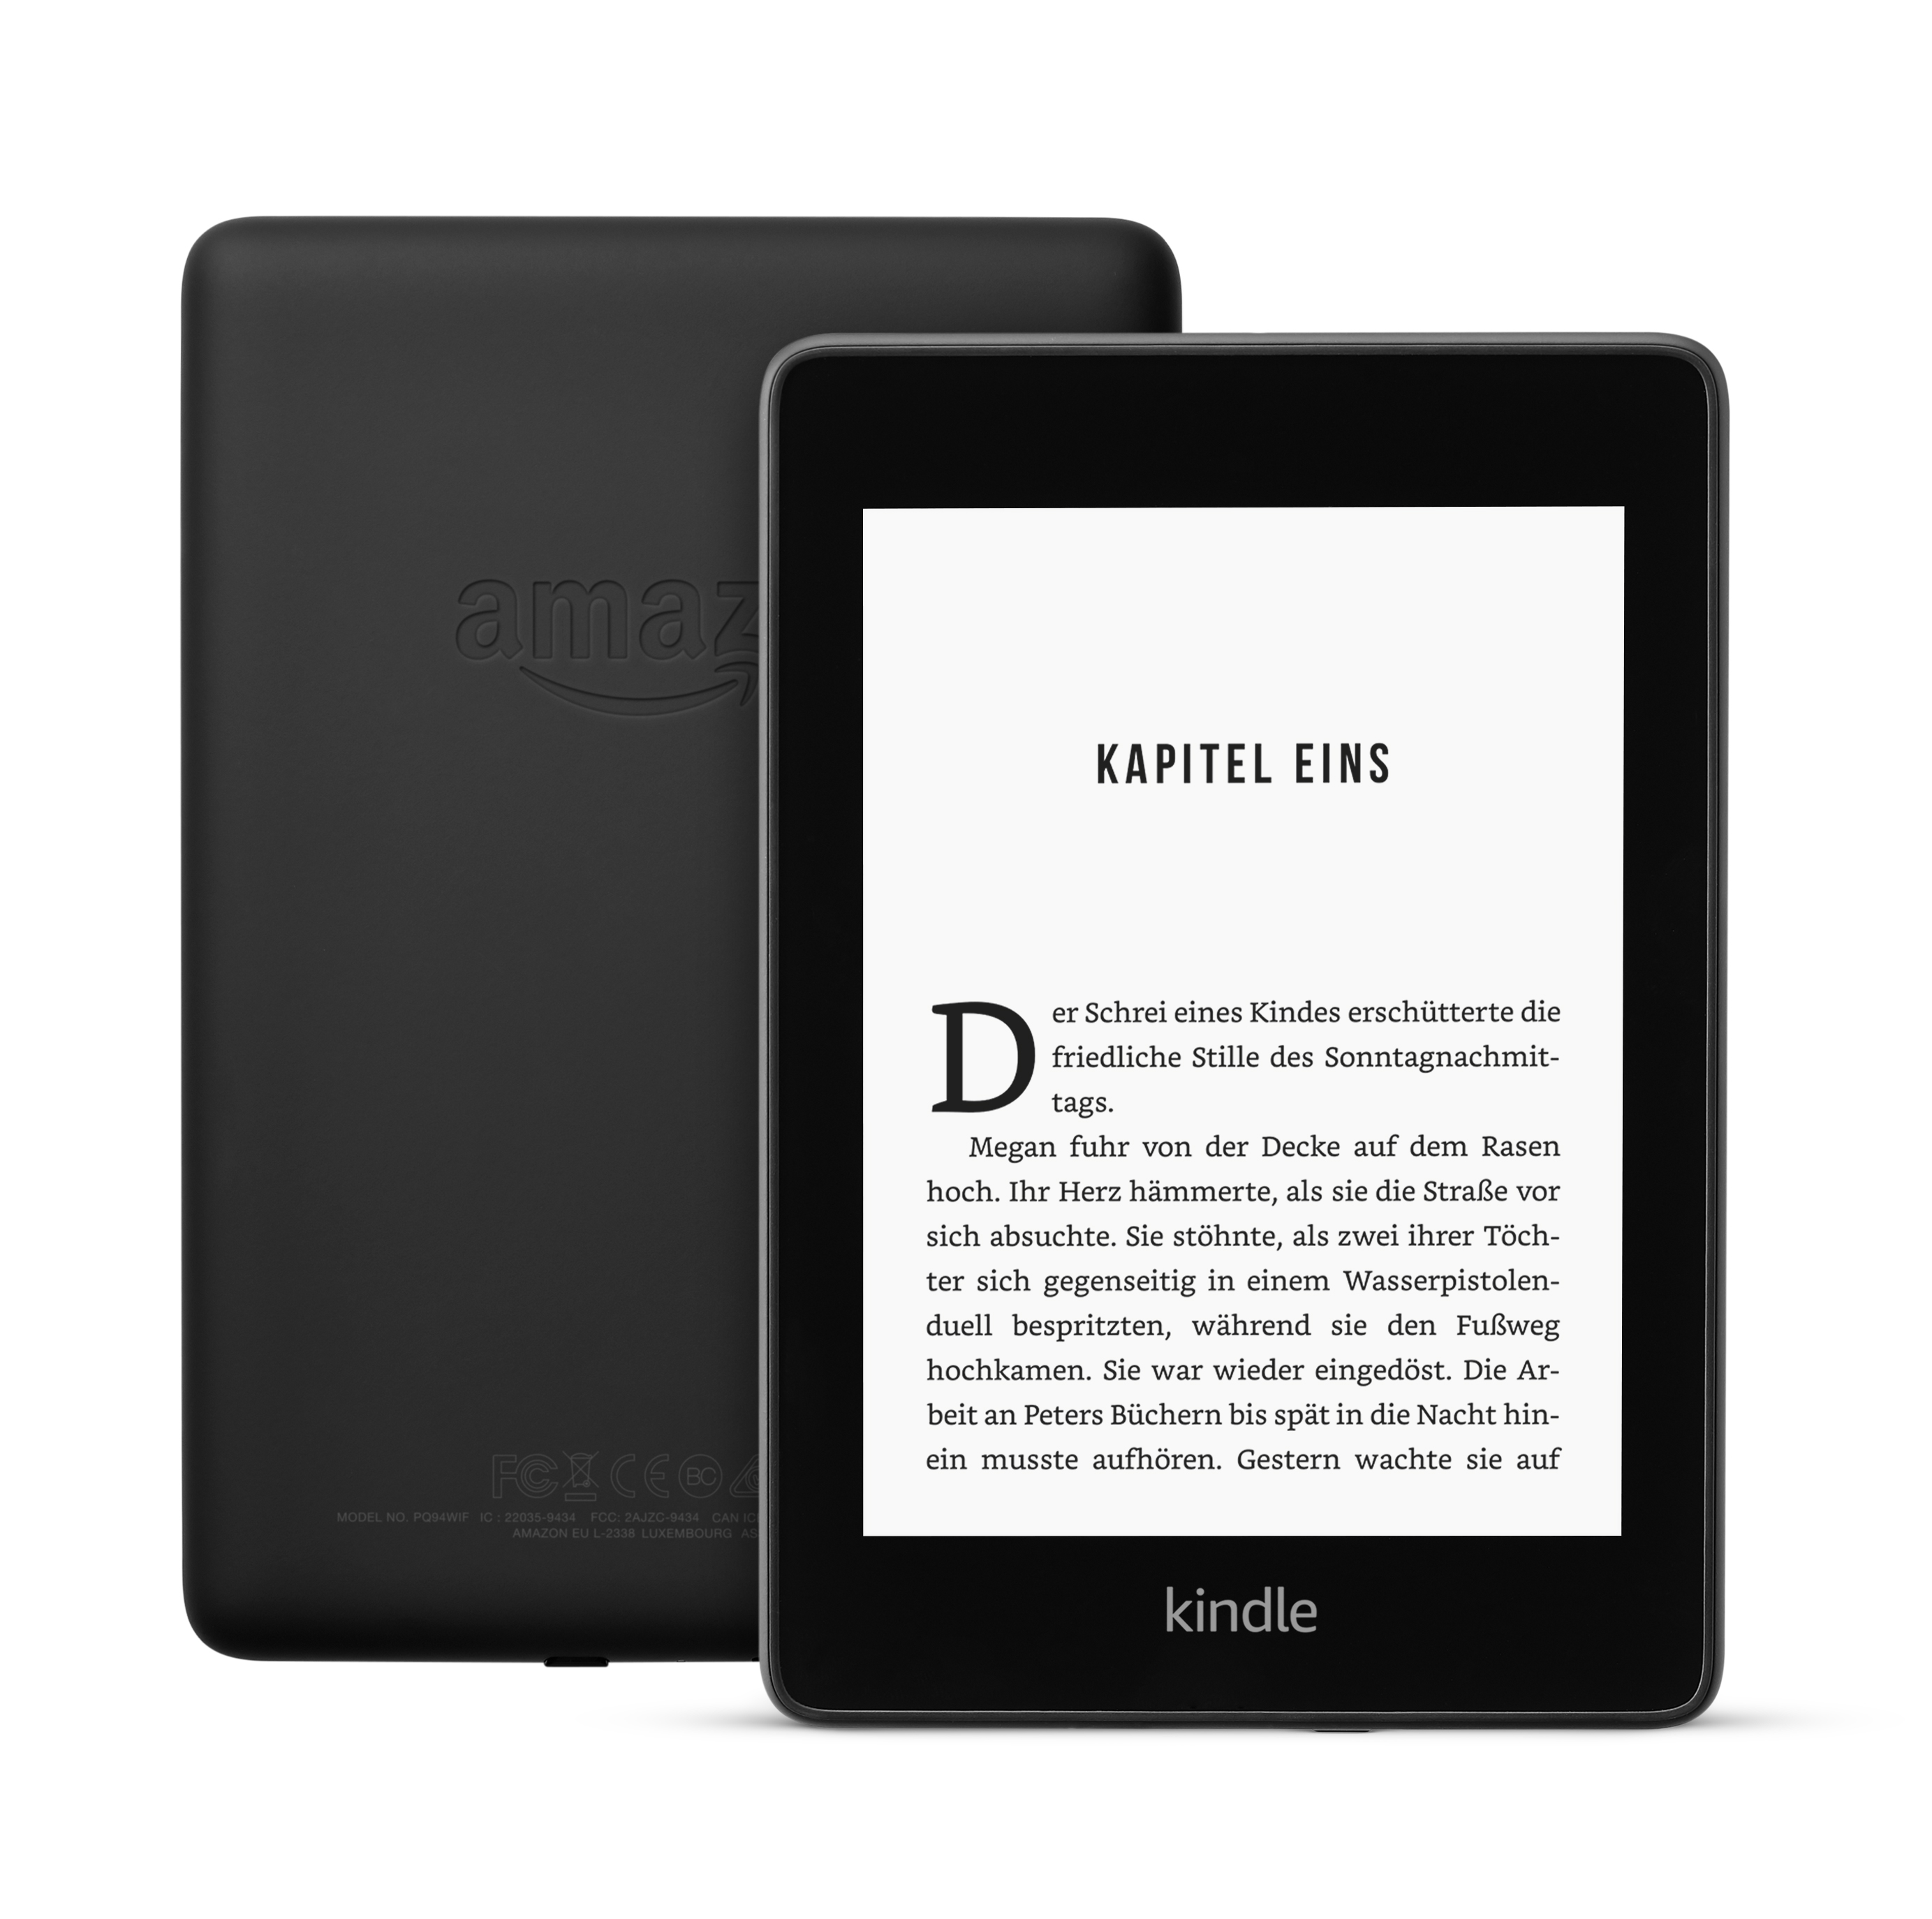
Kindle Paperwhite 2018

Die diesjährige Cyber Monday Woche bei Amazon hat direkt mit einem sehr guten Angebot für den neuen Kindle Paperwhite 2018 begonnen. Die 8-GByte-Variante war heute Morgen für 79,99 Euro erhältlich. Nachdem Media Markt und Saturn das Angebot mit 77 Euro gekontert haben, hat Amazon den Preis mittlerweile auf 76,99 Euro gesenkt.

Das neue Modell wurde am 16. Oktober vorgestellt und ist seit dem 07. November 2018 erhältlich. Der reguläre Preis beginnt bei 119,99 Euro. Nachfolgend eine kurze Übersicht aller Neuerungen des aktualisierten Modells.

Kindle Paperwhite 2018

Nach mehr als drei Jahren hat Amazon eine neue Version des beliebten Kindle Paperwhite vorgestellt. Im Vergleich zur dritten Generation bietet der neue E-Reader einige Verbesserungen. Am auffälligsten dürfte das neue Frontdisplay sein. Die bisherigen Kanten zwischen Gehäuserand und Display gehören mit der planen Front der Vergangenheit an. Gleichzeitig verhilft es dem Paperwhite zu einer eleganteren Gestaltungsform und mit 8,18 Millimetern Dicke zu einem schlankeren Design als beim Vorgänger (9 mm). Außerdem bietet der E-Reader nun endlich ein wasserdichtes Gehäuse nach IPX8-Standard. Damit ist das Gerät gegen ein Untertauchen in Süßwasser bis zu zwei Metern und einer Dauer von 60 Minuten geschützt.

Das 6 Zoll große matte E-Ink-Carta-Display ist unverändert und bietet eine Auflösung von 1.080 x 1.440 Bildpunkten (300 dpi). Im Vergleich zum Vorgängermodell wurde jedoch die Displaybeleuchtung verbessert. Fünf LEDs sollen für eine bessere und gleichmäßigere Ausleuchtung sorgen, bisher waren es vier. Auf einen Blaufilter müssen Nutzer nach wie vor verzichten.

Aufgebohrt wurde der interne Speicher. Die Grundvariante bietet den doppelten Speicher als beim Paperwhite 2015 und kommt jetzt mit 8 GByte daher. Außerdem ist eine Variante mit 32 GByte verfügbar. Kein Wunder, denn der neue Paperwhite bietet die ca. vor einem Jahr beim Kindle Oasis eingeführte Unterstützung von Audible-Hörbücher. Damit können Hörbücher via Bluetooth auf Kopfhörer oder Lautsprecher ausgeben werden. Ein Klinkenanschluss ist nicht verfügbar.


Kategorien: Hardware Internet

WLAN-Standards bekommen neues Namensschema

WiFi Alliance Logo

Die Wi-Fi-Alliance möchte für mehr Klarheit und Verständlichkeit bei den unterschiedlichen WLAN-Standards sorgen. Mit dem nächsten WLAN-Standard 802.11ax soll daher ein neues Namensschema eingeführt werden.

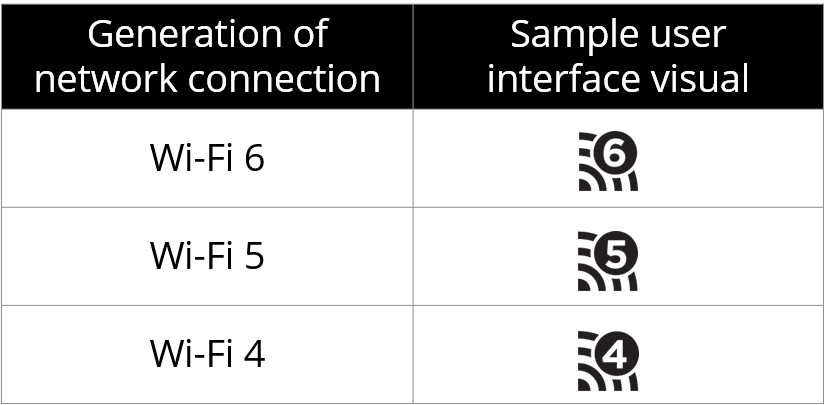
Wenn es nach der Wi-Fi-Alliance geht, sollen die oftmals verwirrenden Bezeichnungen wie z.B. 802.11ac schon bald der Vergangenheit angehören. Stattdessen ist eine nummerierte Namensgebung geplant. Aus 802.11n, ac und ax werden dann Wi-Fi 4, Wi-Fi 5 und Wi-Fi 6. Neben der reinen Kennzeichnung des unterstützten WLAN-Standards soll zukünftig auch die zwischen Geräten hergestellte Netzwerkverbindung ersichtlich sein. Die Anzeige soll in Echtzeit aufzeigen, mit welchem WLAN ein Gerät verbunden ist und welche Übertragungsraten zu erwarten sind. Aus diesem Grund sollen auch Hersteller von Betriebssystemen die Namensgebung verwenden. Die Wi-Fi Alliance schlägt hierfür ein WLAN-Symbol mit integrierten Zahlen vor:

Wi-Fi Versionen

Offiziell soll die numerische Benennung rückwirkend bis zu 802.11n erfolgen. Allerdings kann es auch gut sein, dass die älteren WLAN-Standards 802.11a, b und g mit Wi-Fi 1, 2 und 3 bezeichnet werden.

Wi-Fi 6 ab 2019

Gleichzeitig gibt die Wi-Fi-Alliance bekannt, dass der neue Standard 802.11ax bzw. Wi-Fi 6 2019 erscheinen soll. Die maximal theoretische Datenrate steigt dabei auf 11 GBit/s. Diese Angabe bezieht sich allerdings nicht unbedingt auf einzelne Clients, sondern auf dichte Umgebungen mit besonders vielen Clients. Diese Entwicklung war schon vor einigen Jahren bei 802.11ac Wave 2 zu beobachten. Funktionen wie OFDMA und 1024-QAM Modulation sollen für eine bessere Ausnutzung der Frequenzspektren und einen besseren Datendurchsatz sorgen. Auch eine höhere Reichweite könnte folgen, glaubt man den Aussagen von Qualcomm. Hier sind 3 db zu erwarten, was in etwa einer durchschnittlichen Wand entsprechen soll.

Die finalen Spezifikationen von Wi-Fi 6 sind nicht vor Herbst 2019 zu erwarten.

Kategorien: Internet